


 0 Comment
 Customer Reviews

Las ciberamenazas suponen un grave problema para todo el sistema de datos, ¿verdad? Si bien las empresas prosperan y crecen, se ven afectadas por amenazas que afectan a los dispositivos, usuarios y activos de tecnología de la información.
El equipo de detección y respuesta de endpoints utiliza análisis en tiempo real, también impulsados por IA, para protegerse y detectar ciberataques. Una empresa necesita una sólida protección contra los infiltrados para proteger su sistema de datos.
Si la solución de seguridad de endpoints no se gestiona eficazmente, el trabajo y la infraestructura de la empresa se verán significativamente afectados. Una forma de gestionar la detección y respuesta a amenazas de seguridad de una empresa es mediante la gestión eficaz de su EDR.
Si busca plantillas que le ayuden a planificar mejor su EDR, está en el lugar indicado. Este espacio le ofrece plantillas que le facilitarán la planificación de medidas de seguridad para su EDR.
¡Sigue leyendo para descubrirlos!
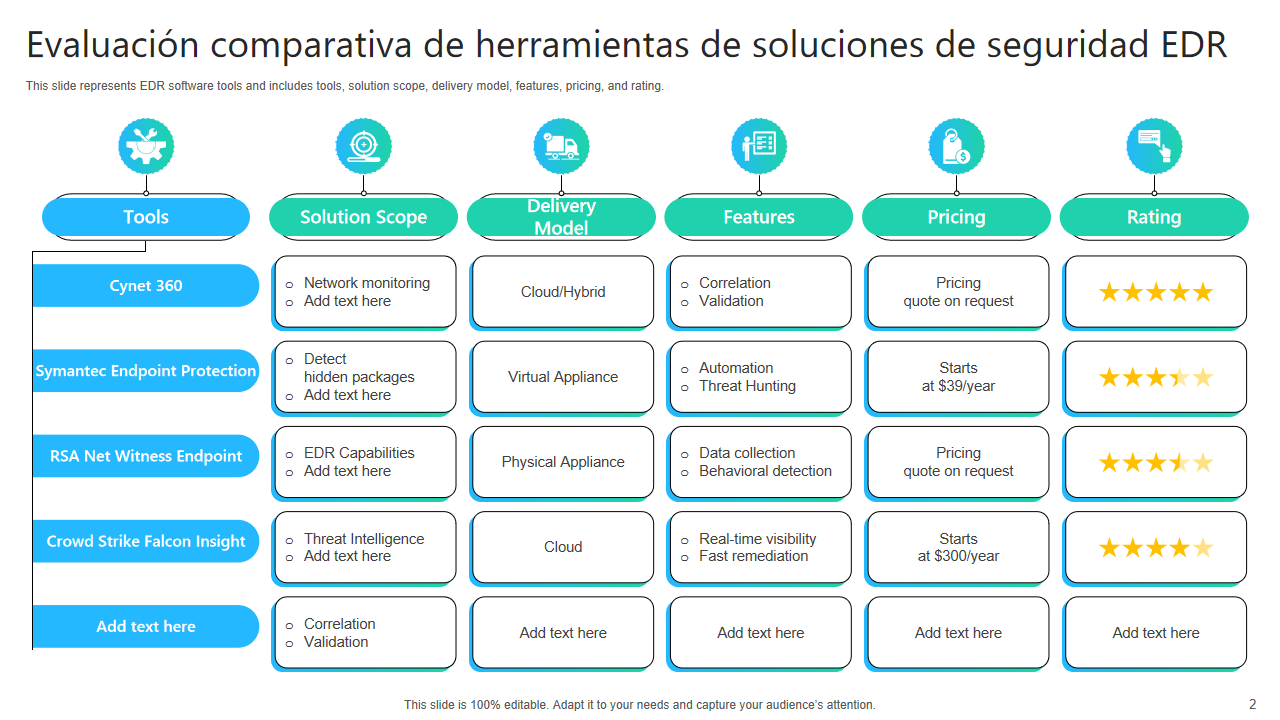
Plantilla 1: Evaluación comparativa de las herramientas de soluciones de seguridad EDR
Esta plantilla muestra las herramientas de software EDR e incluye herramientas, alcance de la solución, modo de entrega, características, precios y calificación. Las herramientas mencionadas pueden ser Cynet 360, Symantec Endpoint Protection, RSA Net Witness Endpoint y Crowd Strike Falcon Insight. El alcance de la solución puede abarcar desde la monitorización de red y la detección de paquetes ocultos, hasta las capacidades de EDR y la inteligencia de amenazas, con un modelo de entrega que puede ser virtual, en la nube o híbrido. Las características de cada herramienta pueden incluir automatización, recopilación de datos y visibilidad en tiempo real. El precio de cada herramienta puede proporcionarse a solicitud o mencionarse directamente. Una calificación de cada herramienta puede ayudar a obtener una mejor evaluación y una visión general de la protección de ciberseguridad de los endpoints.
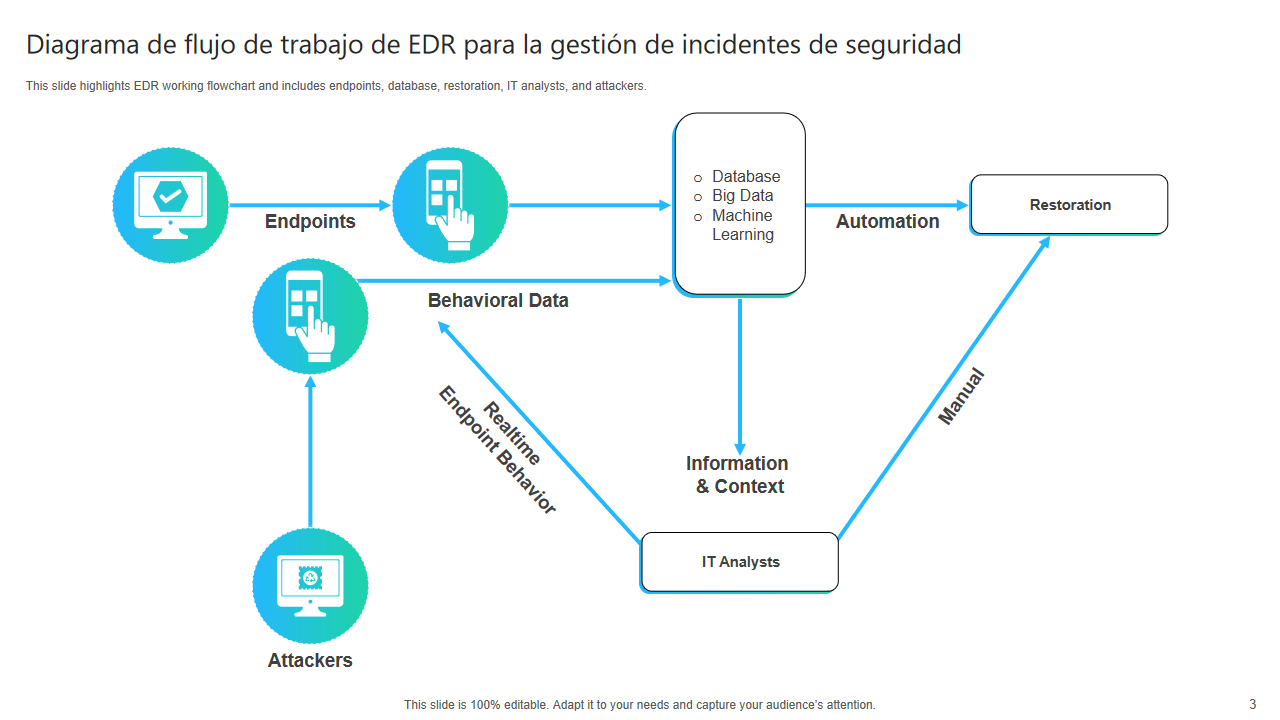
Plantilla 2: Diagrama de flujo de trabajo de EDR para la gestión de incidentes de seguridad
Esta plantilla destaca el diagrama de flujo de la herramienta EDR e incluye endpoints, bases de datos, restauraciones, análisis de TI y atacantes. Los atacantes podrían tener un incidente planificado que afecte al sistema. Esto se analiza cuidadosamente mediante la verificación de los endpoints y su estudio mediante bases de datos, big data y aprendizaje automático. El proceso incluye que los analistas de TI estudien los datos según el comportamiento de los endpoints en tiempo real y realicen restauraciones manuales para mitigar la amenaza de seguridad que ha surgido en el sistema.
Plantilla 3: Protección de la infraestructura corporativa mediante las fases de EDR
Esta plantilla muestra las fases de EDR para la infraestructura corporativa e incluye etapas, duración, prioridad, estado y posibles beneficios. La visibilidad facilita la implementación de agentes para una cobertura integral que aumenta la visibilidad en todos los endpoints. La agregación facilita la recopilación y centralización de datos de endpoints. La detección consiste en implementar algoritmos avanzados de detección de amenazas. La detección y respuesta a incidentes consiste en desarrollar y probar planes de respuesta a incidentes y la monitorización de endpoints en tiempo real. La prevención consiste en aplicar medidas proactivas para prevenir amenazas.

Plantilla 4: Componentes de seguridad de las capacidades esenciales de EDR
Esta plantilla muestra las capacidades de EDR, incluyendo componentes, responsables autorizados, impacto, estado y áreas de mejora. Los componentes pueden abarcar desde análisis de comportamiento, inteligencia de amenazas procesable y búsqueda gestionada de amenazas hasta áreas de mejora, como la optimización de algoritmos de aprendizaje automático y la actualización periódica de las bases de datos de amenazas. El impacto puede analizarse detenidamente y mencionarse. Podría estar relacionado con la disminución de falsos positivos, un aumento del ahorro anual o un aumento en la detección temprana de amenazas.

Plantilla 5: Elementos centrales de la solución de detección y respuesta de endpoints
Esta plantilla muestra los elementos principales de EDR e incluye alertas e informes de consola, respuesta avanzada de EDR, suite EPP y soporte geográfico. Las alertas de consola proporcionan visibilidad del análisis de amenazas de endpoints y el estado de seguridad, mientras que la respuesta avanzada de EDR incluye análisis forense detallado de incidentes. La suite EPP incluye detección de malware y actividades de phishing, y el soporte geográfico incluye una empresa global de soporte gracias a la información. El impacto de cada uno de estos elementos puede analizarse en varios términos y mencionarse en relación con cada uno.

Plantilla 6: Enfoques relevantes para la detección y respuesta de puntos finales
Esta plantilla representa enfoques de EDR e incluye inspección del entorno, servicio de parcheo automatizado, incorporación de dispositivos BYOD y un sistema nativo de la nube. El enfoque podría ser la inspección del entorno, que incluye la implementación de herramientas de descubrimiento automatizado, lo que genera visibilidad de los dispositivos y reduce los puntos ciegos de los endpoints. El servicio de parcheo automatizado integró la aplicación de parcheo automatizado con EDR, lo que mejoró la seguridad y redujo las alertas de amenazas. La incorporación de dispositivos BYOD ofrece un proceso rápido con una postura de seguridad BYOD mejorada. Los sistemas nativos de la nube facilitan la implementación de sistemas en la nube para optimizar la escalabilidad.

Plantilla 7: Beneficios de las soluciones EDR que contribuyen a la gestión de activos
Esta plantilla se centra en las soluciones de beneficios de EDR e incluye amenazas sofisticadas, visibilidad robusta y recursos operativos. La acción estratégica consistiría en implementar la monitorización continua, la visibilidad integral de los endpoints y la automatización de las tareas rutinarias. El impacto de cada beneficio abarcaría desde una reducción de las amenazas exitosas hasta una mejora en los endpoints y un ahorro de tiempo. Cada beneficio tiene una acción estratégica con un gran impacto general, que puede verificarse.

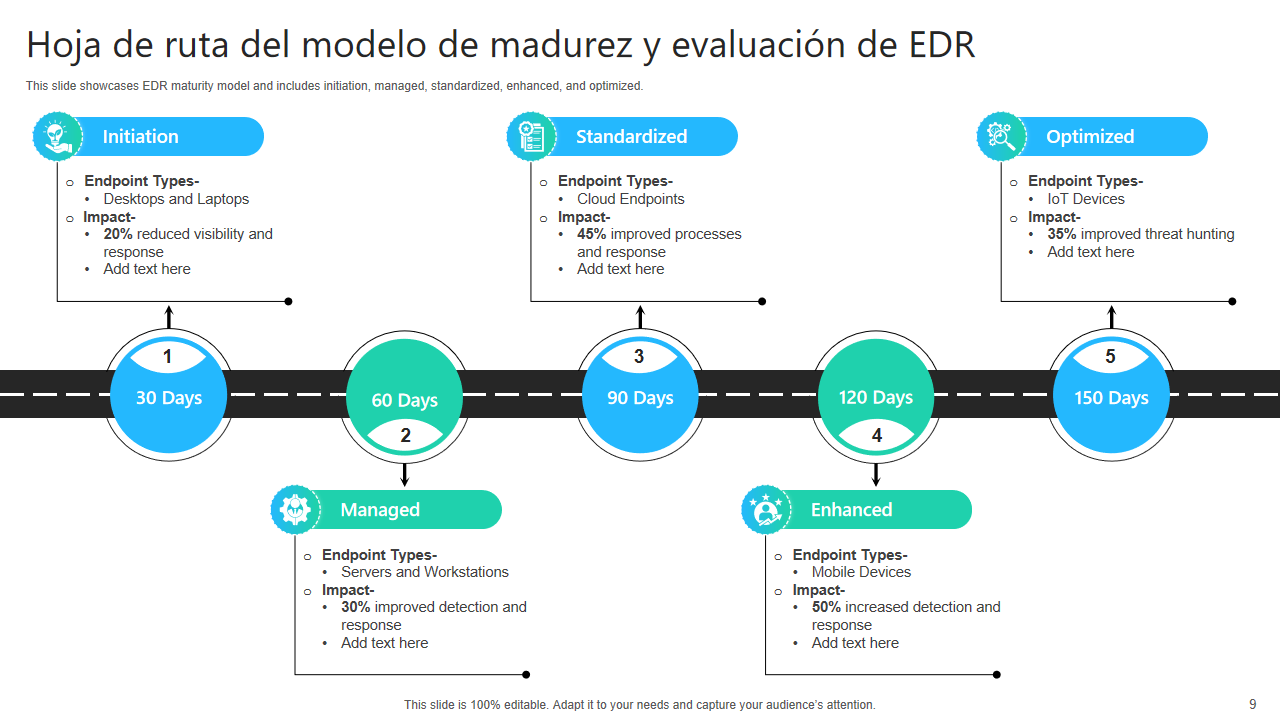
Plantilla 8: Hoja de ruta del modelo de evaluación y madurez de EDR
Esta plantilla muestra el modelo de madurez de EDR e incluye iniciación, gestión, estandarización, mejora y optimización. La etapa de iniciación incluye terminales: portátiles y de escritorio. El terminal estándar incluye terminales en la nube; la etapa de optimización incluye dispositivos IoT, gestionados por servidores y estaciones de trabajo. La etapa mejorada, con dispositivos móviles como terminal, durará aproximadamente 120 días. Cada etapa tendrá un impacto, que se estudiará en detalle con esta plantilla completa.
Plantilla 9: Análisis comparativo entre EDR EPP y XDR
Esta plantilla ilustró las diferencias clave entre EDR, EPP y XDR, incluyendo el alcance, las capacidades de prevención, la automatización de la respuesta y el impacto de la respuesta a incidentes. Los aspectos que se pueden analizar son el alcance, la capacidad de prevención, la automatización de la respuesta y el impacto de la respuesta a incidentes. El EDR incluye visibilidad y respuesta de endpoints, un enfoque limitado en la detección y automatización avanzada. El EPP incluye protección de endpoints, prevención robusta contra amenazas, automatización básica y reducción del tiempo de respuesta a incidentes. El XDR incluiría detección y respuesta multicapa, prevención integrada, automatización inteligente, mayor respuesta a incidentes, etc.

Plantilla 10: Análisis comparativo de tendencias de antivirus a EDR
Esta plantilla muestra una rápida transición del antivirus al EDR e incluye la función, el método de detección, el área de respuesta y la ocurrencia de incidentes de seguridad. La función del antivirus es utilizar soluciones tradicionales para endpoints y detectar las bases de datos del fabricante. El área de respuesta es una solución tradicional para endpoints, pero no analiza la causa. La función del EDR también es analizar las soluciones tradicionales para endpoints, utilizando un método tradicional para la detección, una solución tradicional como área de respuesta, y el seguimiento y análisis de la causa de los incidentes de seguridad.

Palabra final
La gestión eficaz de los recursos de una empresa contra las amenazas es crucial. Esta gestión eficaz tiene un coste, pero su impacto es mucho más crucial en términos de ingresos. Este espacio le brindará información sobre plantillas cruciales que le ayudarán a generar un mayor impacto en el negocio y a organizar mejor la información.