



 0 Comment
 Customer Reviews

"Confie, mas verifique." Este famoso ditado de Ronald Reagan resume perfeitamente a essência das auditorias e avaliações. No acelerado mundo dos negócios de hoje, auditorias periódicas são a espinha dorsal da responsabilidade, eficiência e conformidade.
Veja o caso da Enron no início dos anos 2000. A falta de auditorias rigorosas e transparentes contribuiu para um dos maiores escândalos corporativos da história, levando à queda da empresa e a um prejuízo de bilhões para os investidores. Este incidente ressalta o papel crucial que as auditorias desempenham para garantir a integridade e prevenir riscos catastróficos.
Sejam registros financeiros, eficiência operacional ou conformidade com os padrões do setor, uma auditoria bem executada garante que tudo esteja funcionando corretamente. Mas apresentar as conclusões da auditoria de forma eficaz é tão importante quanto conduzi-las.
Para ajudar você a fazer isso sem complicações, a SlideTeam selecionou os 10 Melhores Modelos de Avaliação de Auditoria . Esses modelos foram projetados para ajudar você a documentar, analisar e apresentar os resultados da auditoria com clareza e profissionalismo. Totalmente personalizáveis e visualmente atraentes, esses modelos economizam tempo e garantem o máximo impacto para suas auditorias.
Vamos explorar esses modelos de primeira linha e descobrir como eles podem elevar suas apresentações de auditoria para o próximo nível!
Modelo 1: Auditoria interna para avaliar a eficácia da governança e garantir a conformidade com políticas e procedimentos
Esta apresentação em PowerPoint fornece um guia abrangente sobre sistemas de auditoria interna, seus processos e sua importância dentro de uma organização. O Sumário descreve as seções principais, começando com Necessidades, Objetivos, Atributos e Escopo de um Sistema de Auditoria Interna , que discute a necessidade de um sistema de auditoria eficaz, seus objetivos, principais características e o papel do auditor na empresa.
A próxima seção aborda os Elementos Obrigatórios para a Eficácia da Auditoria Interna, Princípios e Tipos de Auditoria Interna , incluindo uma comparação entre auditorias internas e externas, princípios essenciais e as várias categorias de auditorias internas relevantes para as necessidades organizacionais.
Segue-se uma Visão Geral da Lista de Verificação de Planejamento de Auditoria Interna , que fornece uma abordagem estruturada para a preparação e a condução de auditorias. A seção Processo de Auditoria Interna divide o ciclo de vida da auditoria em cinco etapas críticas: agendamento, planejamento, trabalho de campo, relatórios e acompanhamento.
A apresentação também aborda as Normas Internacionais em Práticas de Auditoria Interna , garantindo a conformidade com os padrões globais, e destaca as Vantagens e Desvantagens de um Sistema de Auditoria Interna , oferecendo insights sobre seus benefícios e limitações. Por fim, inclui uma revisão dos Principais Softwares e Dashboards de Auditoria Interna que auxiliam as empresas a monitorar classificações de risco e observações de auditoria, tornando o processo de auditoria mais eficiente e eficaz. Esta apresentação é um recurso valioso para organizações que buscam fortalecer suas práticas de auditoria interna e se alinhar aos padrões internacionais.

Modelo 2: Plano de Auditoria Interna para Realizar Avaliação de Riscos
Este slide apresenta um Plano de Auditoria Interna para Conduzir a Avaliação de Riscos , destacando a abordagem estruturada utilizada para avaliar riscos e garantir a conformidade. Ele categoriza as auditorias baseadas em risco em três tipos principais: Cobertura de Risco Padrão , Novo Foco ou Processo de Risco e Risco Emergente , preenchendo a lacuna entre a avaliação tradicional e a não tradicional.
Para cada categoria de risco, são descritas atividades específicas. O plano começa com uma Avaliação de Risco Independente da Auditoria Interna , seguida por avaliações dos Principais Riscos e uma análise dos riscos individuais (Risco 1 a Risco 5). Cada risco é avaliado por meio de processos de auditoria, com contribuições consultivas para riscos emergentes, refletindo uma abordagem prospectiva. O plano também inclui auditorias especializadas, como Auditorias de Dados e Auditorias de Conformidade , garantindo uma cobertura completa de todas as áreas críticas.
Esta estrutura demonstra efetivamente como as auditorias transitam de métodos tradicionais para o enfrentamento de riscos emergentes, garantindo que as organizações permaneçam proativas e adaptáveis a novos desafios. Ela serve como um guia para uma gestão de riscos abrangente, alinhada aos objetivos organizacionais e aos requisitos regulatórios.

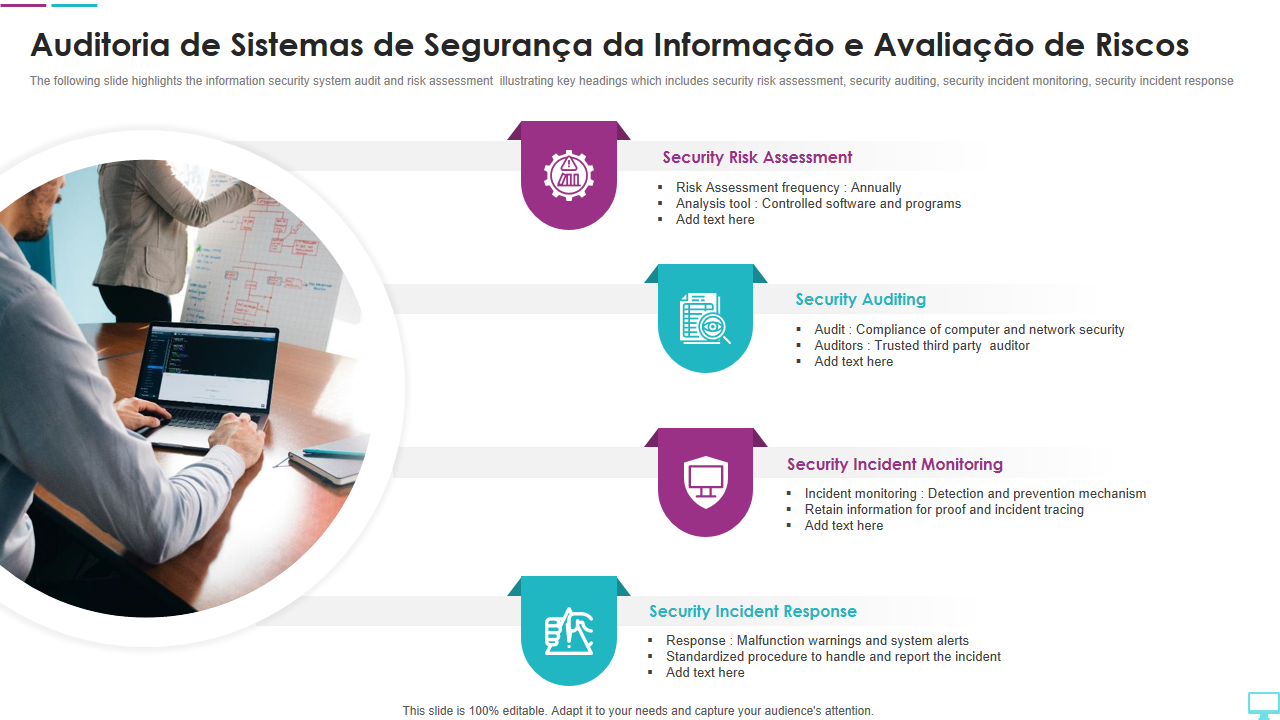
Modelo 3: Auditoria de Sistemas de Segurança da Informação e Avaliação de Riscos
Este slide ilustra a Auditoria do Sistema de Segurança da Informação e Avaliação de Riscos , enfatizando quatro componentes principais essenciais para proteger a infraestrutura de TI de uma organização.
- Avaliação de Riscos de Segurança : Envolve a avaliação anual de potenciais vulnerabilidades, utilizando software controlado e ferramentas analíticas para identificar e mitigar riscos. Garante a implementação de medidas proativas para lidar com ameaças emergentes.
- Auditoria de segurança : focado em garantir a conformidade com os padrões de segurança de computadores e redes, esse processo envolve auditores terceirizados confiáveis que examinam a eficácia das medidas de segurança implementadas e identificam áreas de melhoria.
- Monitoramento de Incidentes de Segurança : Esta seção destaca o monitoramento contínuo de eventos de segurança utilizando mecanismos avançados de detecção e prevenção. Inclui também a retenção de informações para comprovação e rastreamento de incidentes, garantindo responsabilização e resolução rápida.
- Resposta a Incidentes de Segurança : Enfatiza mecanismos de resposta estruturados para lidar com alertas e mau funcionamento do sistema. A inclusão de procedimentos padronizados garante a eficiência na gestão e no reporte de incidentes, minimizando potenciais danos.
Essa abordagem holística combina avaliação, auditoria, monitoramento e resposta a incidentes, criando uma estrutura robusta para proteger dados e operações organizacionais.
Modelo 4: Lista de verificação de avaliação de auditoria de SEO de site
Este slide apresenta uma Lista de Verificação de Auditoria de SEO de Sites, projetada para avaliar e aprimorar o desempenho de SEO de uma página web. Ela abrange componentes essenciais, como otimização de palavras-chave, links de conteúdo, meta descrições e estrutura da página para garantir visibilidade efetiva nos mecanismos de busca.
- Palavras-chave no título otimizadas : verifica se os títulos contêm palavras-chave relevantes para melhorar a classificação nos mecanismos de busca.
- Vinculado a outras páginas relevantes : avalia se o link interno conecta a página a outro conteúdo relevante, melhorando a navegação do usuário e a autoridade de SEO.
- Meta Description otimizada : garante que a meta description seja concisa, envolvente e contenha palavras-chave relevantes, aumentando as taxas de cliques.
- Otimização de página : avalia os elementos estruturais, como títulos, marcadores e fluxo de conteúdo, que melhoram a legibilidade e o envolvimento do usuário.
- Análise de precisão e qualidade das informações : verifica a precisão factual do conteúdo e sua relevância para o público-alvo.
- Seleção e posicionamento de imagens : analisa o uso de imagens para alinhamento adequado, texto alternativo para SEO e aprimoramento visual do conteúdo.
A lista de verificação garante uma cobertura abrangente das melhores práticas de SEO, abrindo caminho para uma melhor visibilidade online e experiência do usuário. Itens personalizados adicionais podem ser adicionados para atender a objetivos ou requisitos específicos.

Modelo 5: Realizando uma auditoria de SEO do site
Este slide descreve o processo para conduzir uma avaliação de auditoria de SEO de um site , destacando os componentes essenciais, motivos, ferramentas e etapas de auditoria de conteúdo para melhorar o desempenho de um site e a classificação nos mecanismos de busca.
- Motivo : Os principais motivos para realizar uma auditoria de SEO incluem corrigir links internos quebrados, limpar o mapa do site, verificar redirecionamentos e analisar o SEO on-page. Essas atividades visam garantir que a estrutura e o conteúdo do site sejam otimizados para uma melhor experiência do usuário e visibilidade nos mecanismos de busca.
- Elementos : O processo de auditoria envolve a comparação de classificações e a compreensão dos concorrentes, a análise da indexação do site, a verificação da velocidade do site e a identificação de problemas de compatibilidade com dispositivos móveis. Esses elementos garantem uma avaliação abrangente do status atual de SEO do site e seu alinhamento com as melhores práticas.
- Auditoria de Conteúdo : Uma parte crítica do processo de auditoria é abordar problemas de conteúdo. Isso inclui encontrar e corrigir conteúdo duplicado, comparar o conteúdo do site com as páginas mais bem ranqueadas, analisar a intenção dos usuários e identificar mudanças e oportunidades de planejamento estratégico para melhorar a relevância e o engajamento.
- Ferramentas : Uma auditoria de SEO bem-sucedida requer o uso de ferramentas como Google Analytics, Google Search Console, Google PageSpeed Insights e Semrush Site Audit. Essas ferramentas fornecem insights valiosos sobre o desempenho do site, áreas de melhoria e recomendações práticas.
Essa abordagem estruturada garante uma avaliação completa de SEO, o que leva, em última análise, a melhores classificações nos mecanismos de busca e à satisfação do usuário.

Modelo 6: Componentes de Avaliação de Auditoria de SEO de Sites
Este slide fornece uma visão geral abrangente dos Componentes de Avaliação de Auditoria de SEO de Sites , detalhando as principais áreas de análise — análise no local, análise competitiva e pesquisa de palavras-chave — para otimizar o desempenho do mecanismo de busca de um site.
A Análise no Local envolve a avaliação dos elementos internos do site para melhorar seu desempenho e a experiência do usuário. Isso inclui:
- Verificação de integridade: realização de pesquisas no site e pesquisas de marca para identificar problemas de visibilidade e indexação.
- Revisão de usabilidade: avaliação do tempo de carregamento do site e do layout da página inicial para garantir navegação perfeita e resposta rápida.
- Revisão de conteúdo: foco na qualidade e na extensão do conteúdo do site, garantindo que ele esteja alinhado às necessidades do usuário e aos padrões de SEO.
A Análise Competitiva concentra-se na compreensão do cenário competitivo para aprimorar o posicionamento no mercado. Inclui:
- Lista de sites competitivos: identificação de concorrentes do setor e de nicho para avaliar o desempenho.
- Análise de tráfego: utilizando ferramentas como Alexa.com e Compete.com para analisar fontes e padrões de tráfego da web.
- Análise de conteúdo: análise de páginas de melhor desempenho, oportunidades de construção de links e tipos de conteúdo para descobrir áreas de melhoria.
- Análise de links: avaliação do número e da qualidade de links de entrada e domínios de links para melhores estratégias de backlinks.
A pesquisa de palavras-chave constitui a base de qualquer estratégia de SEO. Ela abrange:
- Criação da lista de palavras-chave: use ferramentas como o Google Keyword Tool e o Analytics para identificar palavras-chave de alto tráfego. Esta etapa também pode envolver pesquisas com clientes para entender os termos-alvo.
- Classificação de palavras-chave: avaliação da relevância das palavras-chave, volume de pesquisa e custo estimado de tráfego.
- Ferramentas de pesquisa: aproveite plataformas como Ubersuggest e Soovle para descobrir oportunidades adicionais de palavras-chave.
Ao abordar essas três áreas principais, essa estrutura garante uma auditoria de SEO robusta, orientando os proprietários de sites em direção a melhores classificações, maior tráfego e melhor engajamento do usuário.

Modelo 7: Processo de Avaliação de Auditoria de Segurança em Nuvem
Este slide descreve o Processo de Avaliação de Auditoria de Segurança em Nuvem , destacando as etapas críticas para garantir ambientes de nuvem seguros e em conformidade. O processo consiste em quatro etapas principais:
- Entenda o Modelo (Etapa 01): Esta fase inicial envolve a compreensão completa do modelo de implantação de nuvem em uso. Ela enfatiza o reconhecimento da importância de uma auditoria de nuvem e como ela se alinha às necessidades e objetivos de segurança da organização.
- Analisar (Etapa 02): Nesta etapa, o modelo de segurança em nuvem é avaliado de forma abrangente. Uma análise comparativa é realizada, comparando o modelo com as recomendações padrão do setor. Isso garante que quaisquer vulnerabilidades ou ineficiências no sistema em nuvem sejam identificadas.
- Validar Controles (Etapa 03): As categorias definidas de controles de segurança são validadas nesta etapa. Isso envolve a criação de listas de verificação exaustivas para avaliar as configurações de hardware e garantir que todas as medidas de segurança sejam robustas e eficazes na proteção dos ativos da nuvem.
- Calcular a pontuação (Etapa 4): A etapa final envolve a avaliação detalhada da pontuação de conformidade. Com base nas constatações da auditoria, são sugeridas ações corretivas para corrigir quaisquer lacunas ou fragilidades, garantindo a melhoria contínua das práticas de segurança na nuvem.
Essa estrutura é essencial para alcançar um equilíbrio ideal entre segurança, conformidade e eficiência operacional em ambientes de nuvem.

Modelo 8: Questionário de Avaliação Pré-Auditoria do Fornecedor
Este slide apresenta um Questionário de Avaliação Pré-Auditoria de Fornecedores , desenvolvido para avaliar os processos e fluxos de trabalho dos fornecedores de forma eficaz antes de uma auditoria formal. O questionário abrange áreas-chave como:
- Gestão da Qualidade: Os fornecedores são avaliados com base na presença de um sistema de gestão da qualidade documentado. As opções disponíveis são "Sim", "Não" ou detalhes adicionais.
- Certificação atual: As certificações do fornecedor são verificadas para garantir a conformidade com os padrões da indústria, como ISO 9001, ISO 14001 ou RoHS (Restrição de Substâncias Perigosas).
- Processo de produção e serviço: o slide avalia o tipo de processo de produção empregado, com opções que incluem produção em lote, produção contínua ou operações baseadas em serviços.
- Processo de Garantia de Qualidade e Consistência: As perguntas se concentram nas medidas tomadas para garantir a qualidade consistente do produto ou serviço, desde procedimentos operacionais padrão até sistemas automatizados avançados.
- Conformidade: Esta seção verifica se o fornecedor está em conformidade com as regulamentações industriais atuais, com respostas incluindo "Sim", "Não" ou "Talvez".
O slide serve como uma ferramenta simplificada para entender as capacidades dos fornecedores, garantir o alinhamento com os padrões de qualidade e conformidade e facilitar um processo robusto de avaliação de fornecedores.

Modelo 9: Relatório de Avaliação de Risco de Auditoria Interna
Este slide ilustra um Relatório de Avaliação de Riscos de Auditoria Interna , elaborado para priorizar áreas de risco críticas que requerem atenção imediata. A avaliação é segmentada em várias dimensões principais: Operacional , Financeira , Reputação e Confidencialidade , com uma Pontuação de Risco agregada .
- Áreas de Risco: Componentes críticos como Segurança de Rede Sem Fio, Segurança de Banco de Dados, Recuperação de Desastres e Resposta a Incidentes são listados como áreas de auditoria de alta prioridade. Cada uma é avaliada com base em seu impacto nas quatro dimensões.
- Risco Operacional: Representa como processos e procedimentos podem ser afetados. As pontuações variam de "Controlado" (5) a "Controle Fraco" (1).
- Impacto financeiro: examina a potencial perda monetária ou ineficiências devido à exposição ao risco.
- Risco de reputação: avalia os danos potenciais à imagem pública de uma organização e à confiança das partes interessadas.
- Risco de confidencialidade: avalia as ameaças a dados confidenciais ou informações classificadas e a capacidade da organização de protegê-los.
- Pontuação de risco: uma métrica cumulativa resume a gravidade geral dos riscos para cada categoria, destacando áreas que precisam de estratégias de mitigação imediata.
Essa estrutura abrangente permite que as organizações abordem vulnerabilidades de forma eficaz, priorizem atividades de gerenciamento de riscos e aumentem a resiliência operacional.

Modelo 10: Avaliação de Auditoria Digital com Benchmark e Desempenho Real
Este slide apresenta uma estrutura de Avaliação de Auditoria Digital que compara benchmarks organizacionais com o desempenho real para identificar áreas de melhoria. A análise inclui diferentes tipos de auditorias, os resultados correspondentes e os motivos para quaisquer lacunas no desempenho.
- Referência: são definidas metas para métricas de desempenho do site, como aumentar o tráfego em 50%, melhorar a velocidade geral do site em 99% e melhorar a visibilidade do site em 75% por meio de anúncios pagos.
- Tipos de auditoria: tipos específicos de auditoria, incluindo auditoria de SEO , auditoria de site e auditoria de SEM , são conduzidos para avaliar o alcance desses benchmarks.
- Resultados da auditoria: os resultados destacam lacunas, como atingir apenas 40% do tráfego segmentado por meio de SEO, uma melhoria de 75% na velocidade do site em vez de 99% e um aumento de 49% na visibilidade do site em vez da meta de 75%.
- Motivos para desempenho ruim: quedas de desempenho são atribuídas a problemas como implementação ruim de software de SEO e palavras-chave, bugs não resolvidos no site, baixa qualidade de domínio e má gestão de fundos de anúncios alocados.
Essa abordagem estruturada fornece insights práticos para abordar deficiências e alinhar esforços futuros com referências organizacionais para melhores resultados de desempenho digital.

Auditorias: a bússola que mantém o seu negócio no caminho certo
O colapso da Enron é um lembrete de que, sem auditorias completas e transparentes, até mesmo as empresas mais poderosas podem fracassar. No complexo cenário empresarial atual, as auditorias são mais do que uma formalidade — são uma salvaguarda para a integridade, a eficiência e a confiança.
Com os 10 Melhores Modelos de Avaliação de Auditoria da SlideTeam, você obtém as ferramentas para tornar suas auditorias não apenas abrangentes, mas também impactantes. Da documentação de descobertas à apresentação de insights acionáveis, esses modelos garantem clareza e profissionalismo em todas as etapas. Não deixe seu negócio ao acaso — equipe-se com as ferramentas certas para verificar, aprimorar e prosperar. O caminho para a responsabilização começa aqui.