



 0 Comment
 Customer Reviews

« Faites confiance, mais vérifiez. » Ce célèbre adage de Ronald Reagan résume parfaitement l'essence des audits et des évaluations. Dans le monde des affaires actuel, en constante évolution, les audits périodiques sont essentiels à la responsabilité, à l'efficacité et à la conformité.
Prenons le cas d'Enron au début des années 2000. L'absence d'audits approfondis et transparents a contribué à l'un des plus grands scandales financiers de l'histoire, entraînant la chute de l'entreprise et une perte de plusieurs milliards de dollars pour les investisseurs. Cet incident souligne le rôle crucial des audits pour garantir l'intégrité et prévenir les risques catastrophiques.
Qu'il s'agisse de documents financiers, d'efficacité opérationnelle ou de conformité aux normes du secteur, un audit bien exécuté garantit que tout fonctionne comme prévu. Mais présenter efficacement les résultats de l'audit est tout aussi important que sa réalisation.
Pour vous aider à y parvenir en toute simplicité, SlideTeam a sélectionné les 10 meilleurs modèles d'évaluation d'audit . Ces modèles sont conçus pour vous aider à documenter, analyser et présenter les résultats d'audit avec clarté et professionnalisme. Entièrement personnalisables et visuellement attrayants, ces modèles vous font gagner du temps tout en garantissant un impact maximal à vos audits.
Explorons ces modèles de premier ordre et découvrons comment ils peuvent élever vos présentations d’audit au niveau supérieur !
Modèle 1 : Audit interne pour évaluer l’efficacité de la gouvernance et garantir la conformité aux politiques et procédures
Cette présentation PowerPoint offre un guide complet sur les systèmes d'audit interne, leurs processus et leur importance au sein d'une organisation. La table des matières présente les sections clés, en commençant par les besoins, les objectifs, les attributs et le périmètre d'un système d'audit interne . Elle aborde la nécessité d'un système d'audit efficace, ses objectifs, ses principales caractéristiques et le rôle de l'auditeur au sein de l'entreprise.
La section suivante couvre les éléments obligatoires pour l’efficacité de l’audit interne, les principes et les types d’audit interne , y compris une comparaison entre les audits internes et externes, les principes essentiels et les différentes catégories d’audits internes pertinents pour les besoins organisationnels.
Vous trouverez ci-dessous un aperçu de la liste de contrôle de planification de l'audit interne , proposant une approche structurée pour la préparation et la réalisation des audits. La section « Processus d'audit interne » décompose le cycle de vie de l'audit en cinq étapes essentielles : planification, travail sur le terrain, reporting et suivi.
La présentation aborde également les normes internationales en matière de pratiques d'audit interne , garantissant la conformité aux référentiels mondiaux, et met en évidence les avantages et les inconvénients d'un système d'audit interne , offrant un aperçu de ses atouts et de ses limites. Enfin, elle passe en revue les meilleurs logiciels et tableaux de bord d'audit interne qui aident les entreprises à suivre les évaluations des risques et les observations d'audit, rendant ainsi le processus d'audit plus efficace et efficient. Cette présentation constitue une ressource précieuse pour les organisations souhaitant renforcer leurs pratiques d'audit interne et s'aligner sur les normes internationales.
Modèle 2 : Plan d'audit interne pour réaliser une évaluation des risques
Cette diapositive présente un plan d'audit interne pour l'évaluation des risques , mettant en évidence l'approche structurée utilisée pour évaluer les risques et garantir la conformité. Elle classe les audits axés sur les risques en trois grands types : couverture des risques standard , nouveaux risques ou processus , et risques émergents , comblant ainsi l'écart entre l'assurance traditionnelle et non traditionnelle.
Des activités spécifiques sont définies pour chaque catégorie de risque. Le plan commence par une évaluation indépendante des risques par l'audit interne , suivie d'une évaluation des risques majeurs et d'une ventilation par risques individuels (risques 1 à 5). Chaque risque est évalué par des processus d'audit, avec des conseils pour les risques émergents, reflétant une approche prospective. Le plan comprend également des audits spécialisés, tels que des audits de données et des audits de conformité , garantissant une couverture complète des domaines critiques.
Ce cadre illustre efficacement la transition des audits traditionnels vers la prise en compte des risques émergents, garantissant ainsi aux organisations une proactivité et une capacité d'adaptation face aux nouveaux défis. Il sert de guide pour une gestion globale des risques, en adéquation avec les objectifs organisationnels et les exigences réglementaires.

Modèle 3 : Audit et évaluation des risques du système de sécurité de l'information
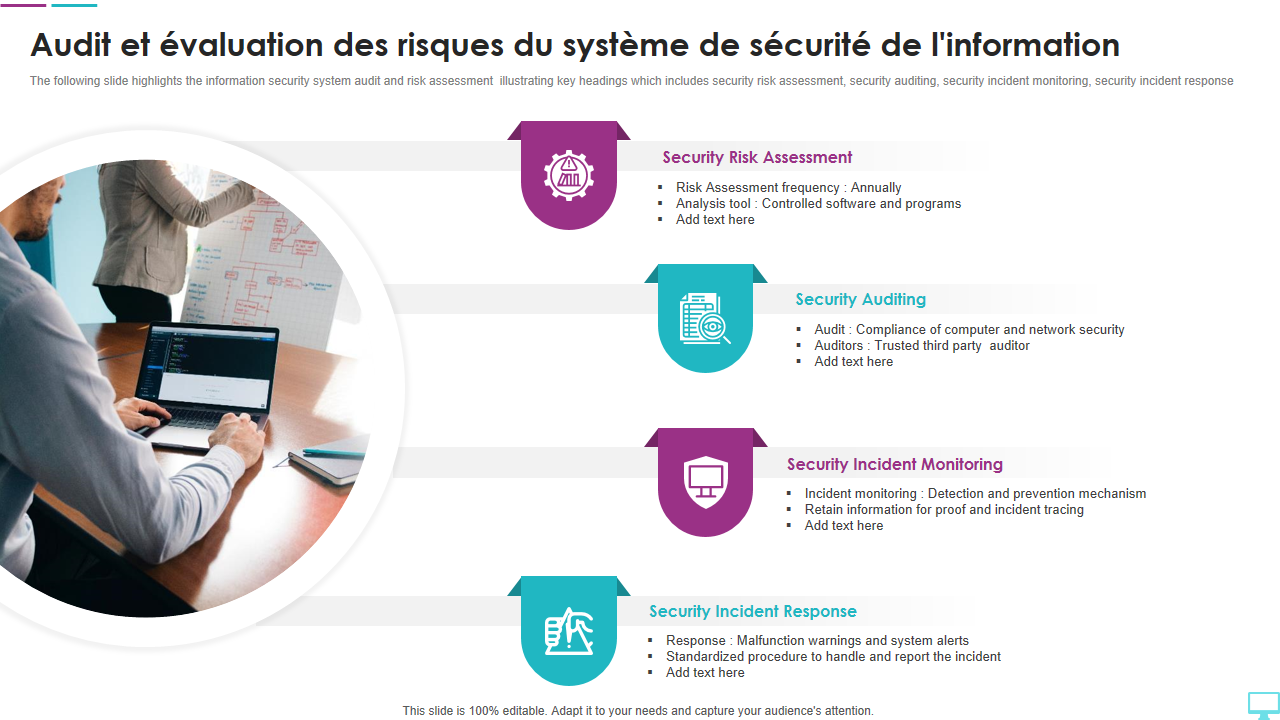
Cette diapositive illustre l' audit et l'évaluation des risques du système de sécurité de l'information , en mettant l'accent sur quatre composants clés essentiels à la sécurisation de l'infrastructure informatique d'une organisation.
- Évaluation des risques de sécurité : Cette évaluation consiste à évaluer chaque année les vulnérabilités potentielles à l'aide de logiciels et d'outils d'analyse contrôlés afin d'identifier et d'atténuer les risques. Elle garantit la mise en place de mesures proactives pour faire face aux menaces émergentes.
- Audit de sécurité : Axé sur la garantie de la conformité aux normes de sécurité informatique et réseau, ce processus implique des auditeurs tiers de confiance qui examinent l'efficacité des mesures de sécurité mises en œuvre et identifient les domaines d'amélioration.
- Surveillance des incidents de sécurité : Cette section met en avant la surveillance continue des événements de sécurité grâce à des mécanismes avancés de détection et de prévention. Elle inclut également la conservation des informations à des fins de preuve et de traçage des incidents, garantissant ainsi la responsabilisation et une résolution rapide.
- Réponse aux incidents de sécurité : elle met l'accent sur des mécanismes de réponse structurés pour gérer les alertes et les dysfonctionnements du système. L'intégration de procédures standardisées garantit une gestion et un signalement efficaces des incidents afin de minimiser les dommages potentiels.
Cette approche holistique combine l’évaluation, l’audit, la surveillance et la réponse aux incidents, créant ainsi un cadre solide pour la protection des données et des opérations organisationnelles.
Modèle 4 : Liste de contrôle pour l'évaluation de l'audit SEO du site Web
Cette diapositive présente une liste de contrôle pour l'évaluation du référencement d'un site web, conçue pour évaluer et améliorer les performances SEO d'une page web. Elle couvre des éléments essentiels tels que l'optimisation des mots clés, les liens de contenu, les méta-descriptions et la structure de la page pour garantir une visibilité optimale dans les moteurs de recherche.
- Mots-clés optimisés dans le titre : vérifie si les titres contiennent des mots-clés pertinents pour améliorer le classement des moteurs de recherche.
- Lié à d'autres pages pertinentes : évalue si les liens internes connectent la page à d'autres contenus pertinents, améliorant ainsi la navigation des utilisateurs et l'autorité SEO.
- Méta description optimisée : garantit que la méta description est concise, attrayante et contient des mots clés pertinents, augmentant ainsi les taux de clics.
- Optimisation de la page : évalue les éléments structurels tels que les titres, les puces et le flux de contenu, qui améliorent la lisibilité et l'engagement des utilisateurs.
- Analyse de l'exactitude et de la qualité des informations : Vérifie l'exactitude factuelle du contenu et sa pertinence pour le public cible.
- Sélection et placement des images : examine l'utilisation des images pour un alignement approprié, le texte alternatif pour le référencement et l'amélioration visuelle du contenu.
Cette liste de contrôle couvre l'intégralité des meilleures pratiques SEO, ouvrant la voie à une visibilité en ligne et une expérience utilisateur améliorées. Des éléments personnalisés peuvent être ajoutés pour répondre à des objectifs ou des exigences spécifiques.

Modèle 5 : Réalisation d'un audit SEO de site Web
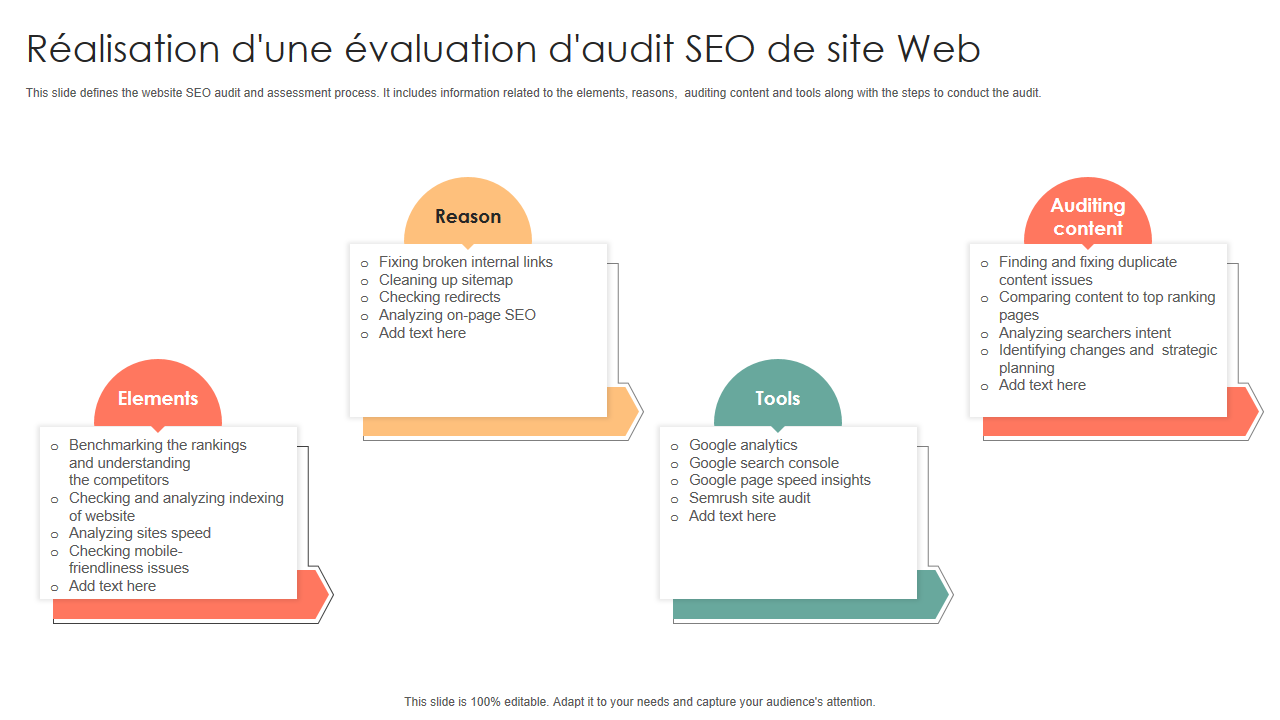
Cette diapositive décrit le processus de réalisation d'une évaluation d'audit SEO de site Web , en mettant en évidence les composants essentiels, les raisons, les outils et les étapes d'audit de contenu pour améliorer les performances d'un site Web et son classement dans les moteurs de recherche.
- Raison : Les principales raisons de réaliser un audit SEO incluent la correction des liens internes rompus, le nettoyage du plan du site, la vérification des redirections et l'analyse du référencement on-page. Ces activités visent à garantir que la structure et le contenu du site web sont optimisés pour une meilleure expérience utilisateur et une meilleure visibilité sur les moteurs de recherche.
- Éléments : Le processus d'audit comprend l'analyse comparative des classements et la compréhension de la concurrence, l'analyse de l'indexation du site web, la vérification de sa vitesse et l'identification des problèmes d'optimisation mobile. Ces éléments garantissent une évaluation complète de l'état actuel du référencement du site et de son adéquation aux meilleures pratiques.
- Audit du contenu : une partie essentielle du processus d'audit consiste à résoudre les problèmes de contenu. Cela comprend la recherche et la correction des contenus dupliqués, la comparaison du contenu du site avec les pages les mieux classées, l'analyse des intentions des internautes et l'identification des changements et des opportunités de planification stratégique pour améliorer la pertinence et l'engagement.
- Outils : Un audit SEO réussi nécessite l'utilisation d'outils tels que Google Analytics, Google Search Console, Google PageSpeed Insights et Semrush Site Audit. Ces outils fournissent des informations précieuses sur les performances d'un site web, les axes d'amélioration et des recommandations concrètes.
Cette approche structurée garantit une évaluation SEO approfondie, conduisant finalement à une amélioration du classement dans les moteurs de recherche et à la satisfaction des utilisateurs.
Modèle 6 : Composants de l'évaluation de l'audit SEO du site Web
Cette diapositive fournit un aperçu complet des composants de l'évaluation de l'audit SEO du site Web , détaillant les principaux domaines d'analyse (analyse sur site, analyse concurrentielle et recherche de mots clés) pour optimiser les performances d'un site Web dans les moteurs de recherche.
L'analyse sur site consiste à évaluer les éléments internes du site web afin d'améliorer ses performances et l'expérience utilisateur. Cela comprend :
- Bilan de santé : réalisation d'une recherche sur le site et de recherches de marque pour identifier les problèmes de visibilité et d'indexation.
- Examen de la convivialité : évaluation du temps de chargement du site et de la mise en page de la page d'accueil pour garantir une navigation fluide et une réactivité rapide.
- Révision du contenu : se concentrer sur la qualité et la longueur du contenu du site Web, en veillant à ce qu'il corresponde aux besoins des utilisateurs et aux normes de référencement.
L'analyse concurrentielle vise à comprendre le paysage concurrentiel afin d'améliorer le positionnement sur le marché. Elle comprend :
- Liste des sites compétitifs : identification des concurrents du secteur et de niche pour évaluer les performances.
- Analyse du trafic : utilisation d'outils tels qu'Alexa.com et Compete.com pour analyser les sources et les modèles de trafic Web.
- Analyse de contenu : examen des pages les plus performantes, des opportunités de création de liens et des types de contenu pour découvrir les domaines d’amélioration.
- Analyse des liens : évaluation du nombre et de la qualité des liens entrants et des domaines de liaison pour de meilleures stratégies de backlink.
La recherche de mots clés constitue la base de toute stratégie SEO. Elle comprend :
- Création de la liste de mots clés : Utiliser des outils comme Google Keyword Tool et des outils d'analyse pour identifier les mots clés à fort trafic. Cette étape peut également impliquer des enquêtes clients pour comprendre les termes ciblés.
- Évaluation des mots-clés : évaluation de la pertinence des mots-clés, du volume de recherche et du coût estimé du trafic.
- Outils de recherche : exploiter des plateformes comme Ubersuggest et Soovle pour découvrir des opportunités de mots clés supplémentaires.
En abordant ces trois domaines clés, ce cadre garantit un audit SEO robuste, guidant les propriétaires de sites Web vers de meilleurs classements, un trafic plus élevé et un engagement utilisateur amélioré.

Modèle 7 : Processus d'évaluation de l'audit de sécurité du cloud
Cette diapositive décrit le processus d'évaluation de la sécurité du cloud , en soulignant les étapes essentielles pour garantir des environnements cloud sécurisés et conformes. Ce processus comprend quatre étapes clés :
- Comprendre le modèle (étape 1) : Cette phase initiale consiste à bien comprendre le modèle de déploiement cloud utilisé. Elle met l'accent sur l'importance d'un audit cloud et sur son adéquation avec les besoins et objectifs de sécurité de l'organisation.
- Analyse (Étape 2) : Cette étape consiste à évaluer le modèle de sécurité cloud de manière exhaustive. Une analyse comparative est réalisée, comparant le modèle aux recommandations du secteur. Cela permet d'identifier les vulnérabilités ou les inefficacités du système cloud.
- Validation des contrôles (étape 3) : À ce stade, les catégories de contrôles de sécurité définies sont validées. Il s'agit de créer des listes de contrôle exhaustives pour évaluer les configurations matérielles et garantir la robustesse et l'efficacité des mesures de sécurité pour protéger les actifs cloud.
- Calcul du score (étape 4) : La dernière étape consiste à évaluer en détail le score de conformité. Sur la base des résultats de l'audit, des mesures correctives sont suggérées pour combler les lacunes ou les faiblesses, garantissant ainsi une amélioration continue des pratiques de sécurité cloud.
Ce cadre structuré est essentiel pour atteindre un équilibre optimal entre sécurité, conformité et efficacité opérationnelle dans les environnements cloud.

Modèle 8 : Questionnaire d'évaluation préalable à l'audit des fournisseurs
Cette diapositive présente un questionnaire d'évaluation préalable à l'audit des fournisseurs , conçu pour évaluer efficacement leurs processus et flux de travail avant un audit formel. Le questionnaire aborde des points clés tels que :
- Gestion de la qualité : Les fournisseurs sont évalués sur la présence d'un système de gestion de la qualité documenté. Les options proposées sont « Oui », « Non » ou des informations complémentaires.
- Certification actuelle : Les certifications détenues par le fournisseur sont vérifiées pour garantir la conformité aux normes de l'industrie, telles que ISO 9001, ISO 14001 ou RoHS (Restriction of Hazardous Substances).
- Processus de production et de service : La diapositive évalue le type de processus de production utilisés, avec des options incluant la production par lots, la production continue ou les opérations basées sur les services.
- Processus d’assurance qualité et cohérence : les questions portent sur les mesures prises pour garantir une qualité constante du produit ou du service, allant des procédures opérationnelles standard aux systèmes automatisés avancés.
- Conformité : Cette section vérifie si le fournisseur est conforme aux réglementations industrielles en vigueur, avec des réponses telles que « Oui », « Non » ou « Peut-être ».
La diapositive sert d’outil simplifié pour comprendre les capacités des fournisseurs, garantir l’alignement avec les normes de qualité et de conformité et faciliter un processus d’évaluation des fournisseurs solide.

Modèle 9 : Rapport d'évaluation des risques d'audit interne
Cette diapositive illustre un rapport d'évaluation des risques d'audit interne conçu pour prioriser les domaines de risque critiques nécessitant une attention immédiate. L'évaluation est segmentée en plusieurs dimensions clés : opérationnelle , financière , réputation et confidentialité , avec un score de risque agrégé .
- Domaines de risque : Les composants critiques tels que la sécurité des réseaux sans fil, la sécurité des bases de données, la reprise après sinistre et la réponse aux incidents sont considérés comme des domaines d'audit hautement prioritaires. Chacun est évalué en fonction de son impact sur les quatre dimensions.
- Risque opérationnel : représente l'impact potentiel sur les processus et les procédures. Les scores varient de « contrôlé » (5) à « faible contrôle » (1).
- Impact financier : examine les pertes monétaires potentielles ou les inefficacités dues à l’exposition au risque.
- Risque de réputation : évalue les dommages potentiels causés à l’image publique d’une organisation et à la confiance des parties prenantes.
- Risque de confidentialité : évalue les menaces pesant sur les données sensibles ou les informations classifiées et la capacité de l'organisation à les protéger.
- Score de risque : une mesure cumulative résume la gravité globale des risques pour chaque catégorie, en mettant en évidence les domaines qui nécessitent des stratégies d’atténuation immédiates.
Ce cadre complet permet aux organisations de gérer efficacement les vulnérabilités, de prioriser les activités de gestion des risques et d’améliorer la résilience opérationnelle.

Modèle 10 : Évaluation de l'audit numérique avec référence et performances réelles
Cette diapositive présente un cadre d'évaluation d'audit numérique qui compare les indicateurs de référence de l'organisation aux performances réelles afin d'identifier les axes d'amélioration. L'analyse comprend différents types d'audits, les résultats correspondants et les raisons des écarts de performance.
- Benchmark : des objectifs sont définis pour les mesures de performance du site Web, telles que l'augmentation du trafic de 50 %, l'amélioration de la vitesse globale du site Web de 99 % et l'amélioration de la visibilité du site de 75 % grâce à des publicités payantes.
- Types d'audit : Des types d'audit spécifiques, notamment l'audit SEO , l'audit de site Web et l'audit SEM , sont effectués pour évaluer la réalisation de ces critères de référence.
- Résultats de l'audit : Les résultats mettent en évidence des lacunes, telles que l'obtention de seulement 40 % du trafic ciblé via le référencement, une amélioration de 75 % de la vitesse du site Web au lieu de 99 % et une augmentation de 49 % de la visibilité du site au lieu de l'objectif de 75 %.
- Raisons des mauvaises performances : les baisses de performances sont attribuées à des problèmes tels qu'une mauvaise mise en œuvre des logiciels et des mots clés SEO, des bugs de sites Web non résolus et une mauvaise qualité de domaine, ainsi qu'une mauvaise gestion des fonds publicitaires alloués.
Cette approche structurée fournit des informations exploitables pour combler les lacunes et aligner les efforts futurs sur les repères organisationnels pour de meilleurs résultats en matière de performance numérique.

Audits : la boussole qui maintient votre entreprise sur la bonne voie
La faillite d'Enron nous rappelle que sans audits approfondis et transparents, même les entreprises les plus performantes peuvent s'effondrer. Dans le contexte économique complexe d'aujourd'hui, les audits sont plus qu'une simple formalité : ils constituent un gage d'intégrité, d'efficacité et de confiance.
Grâce aux 10 meilleurs modèles d'évaluation d'audit de SlideTeam, vous disposez des outils nécessaires pour rendre vos audits non seulement complets, mais aussi efficaces. De la documentation des résultats à la présentation d'informations exploitables, ces modèles garantissent clarté et professionnalisme à chaque étape. Ne laissez pas votre entreprise au hasard : équipez-vous des bons outils pour vérifier, améliorer et prospérer. Le chemin vers la responsabilisation commence ici.