


 0 Comment
 Customer Reviews

Ein Einbruchmeldesystem funktioniert genauso wie ein Rauchmelder, der Rauch erkennt und die Bewohner vor einer möglichen Gefahr warnt. Beide Systeme blockieren keine Angriffe, sondern identifizieren sie und informieren uns durch Warnmeldungen. Anschließend können wir entsprechende Maßnahmen ergreifen.
Gehen Sie einen Schritt weiter und stärken Sie Ihr Unternehmen mithilfe der hier bereitgestellten Vorlagen für Netzwerksicherheitsaudits .
Das IDS fungiert als Sicherheitssystem für Ihr Computernetzwerk. Während Daten in Ihr Netzwerk ein- und ausgehen, achtet es auf ungewöhnliche Aktivitäten, die auf Malware-Gefahr hinweisen können. Es gibt zwei Arten von IDS: netzwerkbasierte IDS, die den Datenverkehr im gesamten Netzwerk überwachen, und hostbasierte IDS, die nur einen bestimmten Computer oder ein bestimmtes Gerät überwachen. Beide sind jedoch für die Verwaltung von Netzwerken und deren Sicherheit von großer Bedeutung.
Schmerzpunkte ansprechen
Die IDS-Architektur adressiert verschiedene Schwachstellen, beispielsweise die frühzeitige Erkennung potenzieller Sicherheitsbedrohungen. Sie liefert zudem umfassende Details zur Bedrohung, sodass Sicherheitsteams die Schwachstellen priorisieren und schnellstmöglich beheben können. Sie bietet zudem umfassende Netzwerktransparenz und unterstützt die Optimierung von Sicherheitsmaßnahmen. Die meisten Branchen müssen bestimmte Sicherheitsstandards einhalten, und IDS stellt die Einhaltung dieser Vorschriften durch die regelmäßige Erstellung von Berichten sicher. Manchmal können auch unbekannte Bedrohungen mithilfe von IDS erkannt und behoben werden.
Wenn Sie einige dieser Schwachstellen in Ihrem Unternehmen beheben möchten, sind Sie hier genau richtig. Erschließen Sie das Potenzial der Cybersicherheit mit unseren vollständig editierbaren und anpassbaren Vorlagen, die als umfassender Leitfaden für Intrusion Detection Systems dienen. Dieses fachmännisch erstellte Deck bietet detaillierte Einblicke, praktische Beispiele und fortschrittliche Strategien zur Implementierung von IDS. Perfekt für Profis, die ihr Wissen erweitern und ihre Netzwerke effektiv schützen möchten. Sie bieten jedes Detail – von Cybersicherheitsbedrohungen über host- und netzwerkbasierte IDS bis hin zur Anomalieerkennung und signaturbasierten Erkennung.
Sehen Sie sich unsere Top 10-Vorlagen zur Websicherheit mit Beispielen und Mustern an.
Lasst uns erkunden!
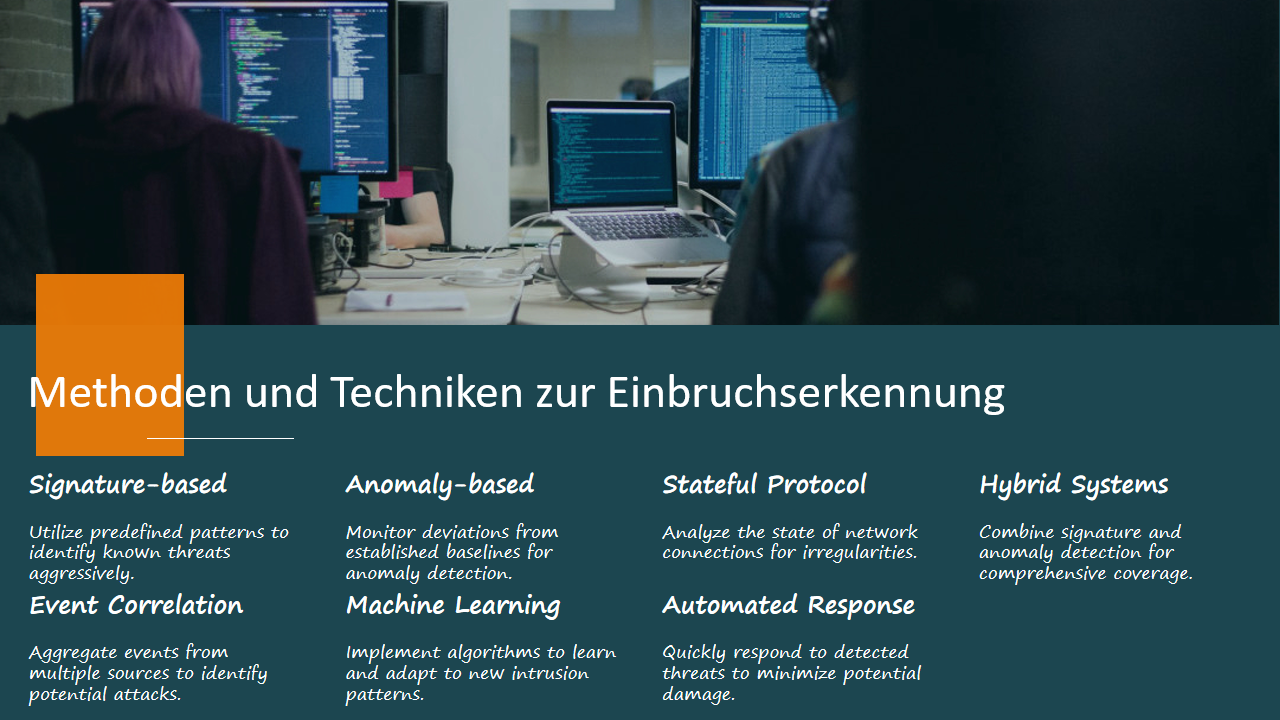
Vorlage 1: Methoden und Techniken zur Einbruchserkennung
Diese Folie beschreibt Methoden und Techniken zur Einbruchserkennung. Dazu gehören signaturbasierte Hybridsysteme, die vordefinierte Muster zur Identifizierung bekannter Bedrohungen nutzen, anomaliebasierte Erkennung, die Abweichungen von etablierten Baselines überwacht, Stateful Protocol Analysis, die den Zustand von Netzwerkverbindungen auf Unregelmäßigkeiten untersucht, Hybridsysteme, die Signatur- und Anomalieerkennung für eine umfassendere Abdeckung kombinieren, Ereigniskorrelation, die Ereignisse aus mehreren Quellen aggregiert, um potenzielle Angriffsmuster zu identifizieren, maschinelles Lernen zur Implementierung von Algorithmen, die neue Einbruchsmuster erlernen und sich anpassen, und automatisierte Reaktionssysteme, die schnell auf erkannte Bedrohungen reagieren, um potenzielle Schäden zu minimieren. Dieses fachmännisch erstellte Deck bietet detaillierte Einblicke, praktische Beispiele und fortgeschrittene Strategien zur Implementierung von IDS. Perfekt für Profis, die ihr Wissen erweitern und ihre Netzwerke effektiv schützen möchten.
Vorlage 2: Bewertungskriterien für IDS-Lösungen
Die Folie erläutert die Bewertungskriterien für IDS-Lösungen und skizziert sieben Schlüsselkriterien zur Bewertung von Intrusion Detection System (IDS)-Lösungen. Dazu gehören die Kosten – berücksichtigen Sie die Gesamtkosten, einschließlich Lizenzen und Wartungsgebühren; Skalierbarkeit: bewerten Sie, wie gut das IDS mit Ihren Netzwerkanforderungen wachsen kann; Leistung: bewerten Sie die Fähigkeit des IDS, ohne Verzögerungen zu analysieren und zu berichten; Integration: prüfen Sie die Kompatibilität mit vorhandenen Sicherheitstools und der Infrastruktur; Genauigkeit: messen Sie die Rate falsch positiver und falsch negativer Ergebnisse; Benutzerfreundlichkeit: überprüfen Sie die Benutzeroberfläche und die einfache Verwaltung für Administratoren; Support: prüfen Sie die Verfügbarkeit von technischem Support und Ressourcen. Ein geeignetes Bewertungskriterium hilft Ihnen, die richtige IDS-Lösung basierend auf Ihrem Budget, Ihren Anforderungen und Ihren Handhabungsfähigkeiten auszuwählen.

Vorlage 3: Bedrohungsinformationen und IDS-Korrelation
Die Folie befasst sich mit Bedrohungsanalyse und -aufklärung sowie IDS-Korrelation und konzentriert sich auf die Vorteile der Integration von Bedrohungsaufklärung in Intrusion Detection Systems (IDS). Sie hebt drei wesentliche Vorteile hervor. Dazu gehören eine verbesserte Erkennung, bei der die Integration von Bedrohungsaufklärungs-Feeds die Genauigkeit von IDS-Warnmeldungen deutlich verbessern kann, was eine schnellere Identifizierung potenzieller Bedrohungen anhand bekannter Angriffsmuster ermöglicht; eine automatisierte Reaktion, bei der die Korrelation zwischen IDS-Daten und Bedrohungsaufklärung eine automatisierte Vorfallsreaktion ermöglicht, und diese Automatisierung es Unternehmen ermöglicht, Bedrohungen einzudämmen, bevor sie schnell zu größeren Sicherheitsverletzungen eskalieren; und eine proaktive Bedrohungssuche, bei der die Korrelation es Teams ermöglicht, Bedrohungsaufklärung für eine proaktive Bedrohungssuche zu nutzen, was bedeutet, Schwachstellen zu identifizieren und zu beheben, bevor Angreifer sie ausnutzen können.

Vorlage 4: Feedback- und Verbesserungsmechanismen
Die Folie befasst sich mit Feedback- und Verbesserungsmechanismen und skizziert verschiedene Strategien zur Verbesserung eines Intrusion Detection Systems (IDS) auf der Grundlage von Feedback und Leistungsanalysen. Zu den in der Folie aufgeführten Mechanismen gehören unter anderem Benutzerbefragungen, die regelmäßig die Benutzerzufriedenheit mit den IDS-Funktionen ermitteln, Leistungsmetriken, die Erkennungsraten und Fehlalarme analysieren, um die Systemgenauigkeit zu verbessern, Feedback-Sitzungen, die Sitzungen mit Stakeholdern organisieren, um Erkenntnisse zur IDS-Benutzerfreundlichkeit zu gewinnen, Aktualisierungsprotokolle, die Algorithmen regelmäßig überprüfen und aktualisieren, um die Erkennungsfunktionen zu optimieren, Schulungsprogramme, die Mitarbeiter über die neuesten IDS-Entwicklungen auf dem Laufenden halten, und Systemüberprüfungen, die regelmäßige Bewertungen planen, um die Effektivität und Ausrichtung des IDS sicherzustellen.

Vorlage 5: Arten von Intrusion Detection-Systemen zur Erkennung von Sicherheitsbedrohungen
Diese Folie beschreibt zwei Arten von Intrusion Detection Systems (IDS), die Sicherheitsereignisse und -bedrohungen erkennen. Das Network Intrusion Detection System (NIDS) beobachtet den Netzwerkverkehr, sucht nach verdächtigen Mustern und überwacht die gesamte Netzwerkaktivität. Die Funktionsweise wird in einem Diagramm dargestellt. Hier gelangt das Internet durch eine Firewall in ein vertrauenswürdiges Netzwerk. NIDS ist so positioniert, dass es diesen Netzwerkverkehr (einschließlich schreibgeschützter Verbindungen) verwaltet und in ein NIDS-Verwaltungssystem integriert. Das Host Intrusion Detection System (HIDS) beobachtet das Verhalten und die Daten eines bestimmten Geräts und eignet sich gut zum Schutz von Geräten mit unterschiedlichen Betriebssystemen, wie z. B. IoT-Geräten (Internet of Things). Das Diagramm zeigt außerdem zahlreiche Geräte wie Webserver, XenApp-Server, Verzeichnisserver, DNS und Workstations. Alle sind über eine Firewall mit dem Internet verbunden. Jedes Gerät verfügt über ein HIDS-Überwachungssystem.

Vorlage 6: Host Intrusion Detection System für Sicherheit
Diese Folie konzentriert sich auf die Verwendung des Host Intrusion Detection System (HIDS) für die Sicherheit und seine Vorteile. Zu den Vorteilen gehört die Auswertung des Datenverkehrs, die den gesamten ein- und ausgehenden Datenverkehr innerhalb des Systems analysiert. Es bietet einen Überblick über alle Prozesse und Aktivitäten auf einzelnen Hosts sowie Bedrohungsinformationen, die schädliche Aktivitäten im System erkennen und beseitigen. Es bietet Einblicke in die von Bedrohungsakteuren verwendeten Tools und Techniken sowie Einbruchsbenachrichtigungen, die jeden Angriff auf kritische Systemdateien melden und identifizieren. Das Diagramm zeigt ein vereinfachtes Netzwerkdiagramm mit einer Firewall und einem Router, die den Zugriff von Paketen aus dem Netzwerk zulassen. Das HIDS überwacht den Datenverkehr und die Prozesse auf einzelnen Hosts. Es zeigt außerdem die Funktionen „Ein- und ausgehenden Datenverkehr prüfen“ und „Administrator benachrichtigen“. Es hebt die Fähigkeit des HIDS hervor, Pakete zu analysieren und Bedrohungsinformationen zu nutzen, um Bedrohungen zu identifizieren und zu entschärfen. Es zeigt auch, wie das HIDS Einbrüche erkennt und den Administrator benachrichtigt. Es gibt auch einen Platzhalter für „Text hier hinzufügen“ zur weiteren Anpassung.

Vorlage 7: Überwachen Sie Echtzeit-Warnmeldungen des Intrusion Prevention Detection Systems
Diese Folie befasst sich mit der Überwachung von Echtzeit-Warnmeldungen des Intrusion Prevention Systems (IPS). Sie erläutert den Prozess und die Vorteile der Verwendung eines Netzwerksicherheitstools zur Überwachung von Netzwerken, Verhinderung böswilliger Aktivitäten und Generierung von Warnmeldungen. Zu den wichtigsten Komponenten und Prozessen gehören die Pflege einer Datenbank: Das System pflegt eine Datenbank mit bekannten Schwachstellen und Bedrohungen; Schwachstellen vergleichen: Es vergleicht diese Schwachstellen mit dem überwachten Datenverkehr; Mustererkennung: Dieser Prozess identifiziert potenzielle Bedrohungen, die sich von bekannten Schwachstellen unterscheiden, und erkennt Anomalien, die auf einen potenziellen Angriff hinweisen; Verhaltensanalyse: Dabei wird das Netzwerkverhalten analysiert, um verdächtige Aktivitäten zu identifizieren; automatisierte Reaktion: Das System ergreift automatisierte Maßnahmen, um potenzielle Bedrohungen zu verhindern, wie z. B. die Blockierung des Datenverkehrs von der Angriffsquelle. Die Vorteile umfassen eine Verhinderung von Angriffen um 15 %, eine verbesserte Transparenz um 10 % und eine vereinfachte Compliance.

Vorlage 8: Techniken zur Erkennung und Verhinderung von Angriffen zur Verbesserung der SaaS-Sicherheit
Diese Folie beschreibt Techniken zur Erkennung und Verhinderung von Angriffen zur Verbesserung der SaaS-Sicherheit. Sie konzentriert sich auf drei Schlüsseltechniken, die in Intrusion Detection and Prevention Systems (IDPS) zur Optimierung der SaaS-Netzwerksicherheit eingesetzt werden. Die erste Technik ist die signaturbasierte Erkennung, die eine Datenbank mit bekannten Malware-Signaturen pflegt und den Nutzdatenverkehr mit der Signaturdatenbank vergleicht. Beispiele sind bestimmte Muster im Nutzdatenverkehr und schädliche E-Mail-Anhänge. Die zweite Technik ist die anomaliebasierte Erkennung, die Basisprofile normalen Verhaltens erstellt und auf Abweichungen von festgelegten Normen überwacht. Beispiele sind ein ungewöhnlich hohes E-Mail-Volumen von einem einzelnen Konto und unerwartete Benutzerzugriffsmuster. Die dritte Technik umfasst eine zustandsbehaftete Protokollanalyse, die Protokollzustände auf Abweichungen von Standards analysiert und Authentifikatoren und damit verbundene Aktivitäten verfolgt. Beispiele sind FTP, das Anmeldungen nur ohne Authentifizierung zulässt und Sitzungsaktivitäten und -berechtigungen überwacht.

Vorlage 9: Einbruchserkennung mithilfe von KI und ML im IoT-Ökosystem
Diese Folie bietet Informationen zu Algorithmen zur Angriffserkennung, mit deren Hilfe Benutzerdaten, Netzwerke und Dienste überwacht und analysiert werden können, um Schwachstellen zu erkennen. Sie umfasst drei Phasen: Überwachungsphase, Analysephase und Erkennungsphase. Die Überwachungsphase nutzt zur Datenerfassung sowohl host- als auch netzwerkbasierte Sensoren. Ihre Komponenten sind ein hostbasierter Sensor, der einzelne Geräte innerhalb des IoT-Netzwerks überwacht, und ein netzwerkbasierter Sensor, der den Netzwerkverkehr auf verdächtige Aktivitäten überwacht. Ihre Funktionen sind Merkmalsextraktion und Anomalieerkennung. Die Analysephase analysiert die in der Überwachungsphase erfassten Daten mithilfe von Methoden zur Merkmalsattraktion und Mustererkennung. Zwei wichtige Methoden sind die Methode zur Merkmalsattraktion und die Methode zur Mustererkennung. Die Erkennungsphase erkennt Schwachstellen mithilfe von Techniken zur Anomalieerkennung und Missbrauchserkennung. Die beiden Systeme sind ein Anomalie-Intrusion-Detection-System, das ungewöhnliches Verhalten identifiziert, und ein Missbrauchs-Intrusion-Detection-System, das bekannte Angriffssignaturen erkennt.

Vorlage 10: Arten von Intrusion Detection-Systemen
Diese Folie beschreibt verschiedene Arten von Intrusion Detection Systemen. 5 Kategorien: netzwerkbasiert (überwacht den Netzwerkverkehr auf verdächtige Aktivitäten und Anomalien), hostbasiert (analysiert Systemaufrufe und Protokolle auf mögliche Verstöße gegen Sicherheitsrichtlinien), drahtlos (erkennt unbefugten Zugriff oder Angriffe auf drahtlose Netzwerke), anwendungsbasiert (überwacht Anwendungsaktivitäten und Nutzerverhalten) und hybride Systeme, die mehrere Erkennungsmethoden für verbesserte Sicherheit integrieren. Unser komplettes Deck vereint Kreativität und Vielseitigkeit. Passen Sie Elemente und Farbschemata mühelos an Ihre Markenidentität an. Sparen Sie wertvolle Zeit mit unserer vorgefertigten Vorlage, die mit Microsoft-Versionen und Google Slides kompatibel ist.

Über dich!
Intrusion-Detection-Systeme sind komplexe Themen, und die Erstellung einer PowerPoint-Präsentation von Grund auf kann zeit- und arbeitsintensiv sein. Wenn Sie den gesamten Blog gelesen haben, wissen Sie, dass wir für fast alle Unterthemen von IDS fertige Präsentationen anbieten, von einfach bis fortgeschritten. Laden Sie sie einfach herunter und verwenden Sie sie für Ihre zukünftigen Präsentationen, um den Unterschied zu erkennen. Diese fachmännisch erstellten Vorlagen bieten detaillierte Einblicke, praktische Beispiele und fortschrittliche Strategien für die Implementierung von IDS. Perfekt für Profis, die ihr Wissen erweitern und ihre Netzwerke effektiv schützen möchten.
Greifen Sie auf unsere „Top 10 der Cybersicherheitspläne für Automobile mit Mustern und Beispielen“ zu, indem Sie auf den bereitgestellten Link klicken .