

Tips To Create Cyber Security Evaluation Report




Try Before you Buy Download Free Sample Product
 Impress Your
Audience
 100%
Editable
 Save Hours
of Time


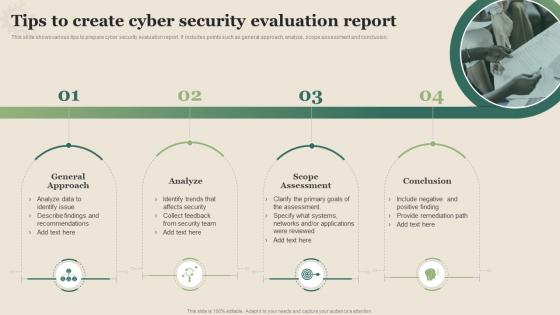
This slide shows various tips to prepare cyber security evaluation report. It includes points such as general approach, analyze, scope assessment and conclusion.
People who downloaded this PowerPoint presentation also viewed the following :
Tips To Create Cyber Security Evaluation Report with all 6 slides:
Use our Tips To Create Cyber Security Evaluation Report to effectively help you save your valuable time. They are readymade to fit into any presentation structure.






FAQs for Tips To Create Cyber
A comprehensive cyber security evaluation report should include vulnerability assessments, threat analysis, risk prioritization matrices, compliance status reviews, and incident response capabilities. These components work together by identifying security gaps, quantifying potential business impacts, and providing actionable remediation roadmaps, with many organizations finding that structured reporting enables faster decision-making and more strategic resource allocation.
Organizations can effectively assess their cyber security posture through comprehensive vulnerability scanning, penetration testing, security policy audits, employee awareness evaluations, and incident response capability reviews. These assessments enable companies across sectors like banking, healthcare, and retail to identify critical gaps, prioritize resource allocation, and benchmark against industry standards, ultimately delivering actionable insights that strengthen defenses and demonstrate measurable security improvements.
**INPUT**: What metrics and benchmarks should be used to evaluate cyber security effectiveness? **OUTPUT**: Cybersecurity effectiveness metrics include incident response time, threat detection rates, vulnerability patching cycles, compliance scores, and mean time to recovery from breaches. These benchmarks enable organizations to measure security posture comprehensively, with financial services and healthcare sectors finding that tracking these indicators delivers improved risk management, regulatory compliance, and ultimately stronger defensive capabilities against evolving threats.
Risk assessment findings translate into actionable recommendations by prioritizing vulnerabilities based on business impact, assigning specific remediation timelines, and mapping solutions to responsible teams with clear resource requirements. Financial services and healthcare organizations find that structured recommendations with cost-benefit analyses, implementation roadmaps, and success metrics enable faster decision-making, streamlined resource allocation, and measurably improved security postures.
Threat modeling identifies potential attack vectors, vulnerabilities, and security gaps by systematically analyzing how adversaries might compromise systems, data flows, and organizational assets. This structured approach enables security teams to prioritize risks based on likelihood and impact, assess current defensive measures, and develop targeted mitigation strategies, ultimately delivering more comprehensive evaluations and strategic resource allocation for maximum protection.
Compliance frameworks like GDPR, HIPAA, and SOX provide structured requirements for data protection, privacy controls, and security standards that serve as evaluation benchmarks in cybersecurity assessments. These frameworks guide organizations by establishing specific audit criteria, risk assessment methodologies, and documentation standards, with financial services and healthcare institutions finding that framework-aligned reports streamline regulatory compliance while enhancing overall security posture.
Best practices for presenting vulnerabilities include risk-based prioritization, clear severity classifications, detailed technical descriptions, actionable remediation steps, and realistic timelines for implementation. Effective reports combine vulnerability assessments with strategic mitigation roadmaps, enabling organizations to allocate resources efficiently while addressing critical security gaps, ultimately delivering enhanced protection and measurable risk reduction across their infrastructure.
Organizations should prioritize identified risks by evaluating impact severity, likelihood of occurrence, regulatory compliance requirements, business continuity implications, and resource availability for remediation. Risk matrices help categorize threats systematically, with many enterprises finding that addressing high-impact vulnerabilities first, while considering interdependencies between systems, ultimately delivers stronger security posture and operational resilience.
**INPUT**: What tools and methodologies can assist in gathering data for a cyber security evaluation report? **OUTPUT**: Cybersecurity evaluation data gathering utilizes vulnerability scanners, penetration testing frameworks, network monitoring tools, compliance assessment platforms, and automated security auditing systems. These methodologies streamline threat identification, risk assessment, and compliance verification, with many organizations finding that strategic combinations of automated scanning and manual testing deliver comprehensive insights, ultimately enhancing security postures and regulatory compliance. [Word count: 54 words]
Cybersecurity evaluation reports can be tailored by adjusting technical depth, focus areas, and presentation formats for each audience's priorities and expertise levels. For executives, emphasize risk quantification, business impact, and strategic recommendations, while IT teams need technical vulnerabilities, remediation steps, and implementation timelines, and compliance audiences require regulatory alignment, audit findings, and policy gaps, ultimately ensuring each stakeholder receives actionable insights that drive informed decision-making and organizational security improvements.
Common pitfalls include insufficient risk prioritization, vague technical language without business context, outdated threat assessments, and lack of actionable remediation timelines. While comprehensive technical detail is important, organizations increasingly find that reports focusing solely on vulnerabilities without strategic business impact analysis often fail to secure executive buy-in and resource allocation for critical security improvements.
Incident response findings integrate into evaluation reports through detailed root cause analysis, timeline documentation, mitigation effectiveness assessment, and lessons learned synthesis. Organizations in healthcare, finance, and retail use these comprehensive reports to strengthen security protocols, update response procedures, and train teams on emerging threats, ultimately transforming security incidents into strategic learning opportunities.
Strategies include establishing regular review cycles, implementing automated monitoring systems, conducting periodic penetration testing, creating feedback loops with stakeholders, and maintaining updated threat intelligence databases. Organizations increasingly find that combining these approaches with quarterly assessments and real-time vulnerability scanning enables proactive security posture management, ultimately delivering enhanced protection and competitive advantage in an increasingly complex threat landscape.
Visual aids enhance cybersecurity evaluation reports by transforming complex data into digestible charts, graphs, risk matrices, network diagrams, and timeline visualizations. These elements streamline stakeholder comprehension, enable faster decision-making, and strengthen executive buy-in, with many organizations finding that visual presentations accelerate remediation efforts and improve security investment approvals significantly.
Follow-up actions in the closing section should include remediation timelines with specific deadlines, responsibility assignments for each security gap, budget requirements for implementation, and scheduled re-assessment dates. These actions transform evaluation findings into actionable roadmaps, with many organizations finding that clear accountability measures and defined timelines significantly accelerate security improvements and regulatory compliance achievement.
-
Visually stunning presentation, love the content.
-
Qualitative and comprehensive slides.