
 0 Comment
 Customer Reviews

A cartilha de resposta a incidentes é o plano detalhado ou a metodologia pela qual uma organização lida com uma violação de dados ou um ataque cibernético. Em última análise, o objetivo é minimizar os danos decorrentes de incidentes.
Uma organização deve, no mínimo, ter um plano claro de resposta a incidentes implementado. Esse plano deve definir o que um incidente para a empresa deve incluir e fornecer um processo claro e orientado a ser seguido quando ocorrer um incidente.
Além disso, é aconselhável especificar os termos para funcionários ou líderes responsáveis por gerenciar a iniciativa geral de resposta a incidentes e tomar as ações especificadas no plano de resposta a incidentes.
Seis etapas para uma resposta eficaz a incidentes
# Preparação
A fase mais importante da resposta a incidentes é a preparação para a inevitável violação de segurança. A preparação ajuda a organização a determinar quão bem eles são capazes de responder a um incidente e também deve envolver política, estratégia, resposta, comunicação e documentação determinando os membros da resposta a incidentes para controle de acesso, ferramentas e treinamento.
# Identificação
A identificação é o processo pelo qual os incidentes são detectados. Permite uma resposta rápida e, portanto, auxilia na redução de custos e danos. Para esta etapa de resposta a incidentes, a equipe de TI reúne eventos de arquivos de log, ferramentas de monitoramento, mensagens de erro e sistema de detecção. O principal objetivo é detectar e determinar o incidente e seu escopo.
# Contenção
Uma vez que um incidente é detectado ou identificado, contê-lo é uma prioridade. O principal objetivo da contenção é conter os danos e evitar que eles aconteçam. No momento em que os incidentes são detectados, eles devem ser notificados para minimizá-los.
#Erradicação
A erradicação é a fase de resposta efetiva a incidentes, que exige a remoção das ameaças e a restauração do sistema afetado ao seu estado anterior, minimizando a perda de dados. Nesta fase, é garantir que as medidas adequadas foram tomadas, incluindo medidas que não apenas removam o conteúdo rancoroso, mas também garantam que o sistema afetado esteja completamente limpo.
# Recuperação
Testando, monitorando e validando o sistema enquanto os coloca de volta em produção. Isso deve ser feito para verificar se eles não estão reinfectados ou comprometidos é a principal tarefa associada a esta fase de resposta a incidentes.
# Lições aprendidas
A principal essência desta fase é ajudar a educar e melhorar os esforços de resposta a incidentes. Essa fase oferece a oportunidade de atualizar seus planos de resposta a incidentes com as informações que foram perdidas anteriormente durante o incidente. Os relatórios de lições aprendidas fornecem uma revisão clara de todo o incidente e mais assistência pode ser obtida a partir dele.
Tomar medidas para criar um plano abrangente de resposta a incidentes pode economizar tempo e dinheiro substanciais para sua empresa, permitindo que você obtenha controle sobre seu sistema e dados imediatamente.
Então, aqui vamos nós com o manual de resposta a incidentes prontamente projetado para reduzir seu incômodo na preparação de um. Aqui estão alguns dos slides importantes que devem fazer parte de um manual eficaz de resposta a incidentes.
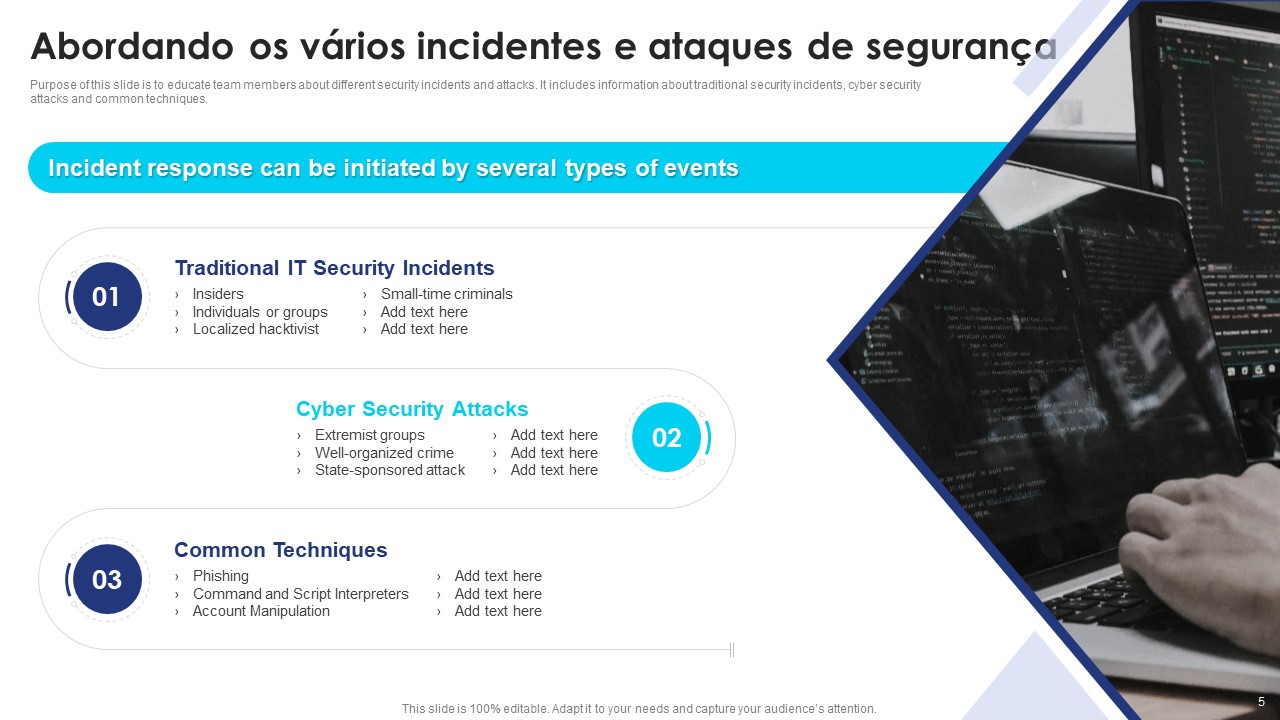
Slide 1: Abordando os vários incidentes e ataques de segurança
Aborde vários incidentes e ataques de segurança para educar os diferentes membros da equipe que a organização precisa enfrentar. Ele fornece informações aos membros sobre todas as violações de segurança e ataques cibernéticos que podem ocorrer.
Este slide fornece informações relacionadas a incidentes tradicionais de segurança de TI, ataques de segurança cibernética e técnicas comuns.
Slide 2: Determinando o pagamento de resgate pago pelas organizações ao longo do tempo
Este slide representa graficamente o valor do resgate pago pela organização de tempos em tempos. Você pode mostrar os dados trimestrais dos últimos dois anos para mostrar a estabilização dos pagamentos de resgate adotando abordagens eficientes de resposta a incidentes.
Você pode adicionar o valor do resgate estabilizado no lado direito do slide sob o ponto principal para destacar o resultado do plano de resposta a incidentes.

Slide 3: Classificação de vários problemas de segurança e ataques
Classifique vários tipos de problemas de segurança e ataques neste slide, para entender melhor as violações enfrentadas pela empresa. Neste slide, você pode categorizar os problemas de segurança com base em problemas e ataques internos e externos.
Os problemas internos podem ser uma violação de dados, perda de dados ou perfil de risco.
Problemas externos podem ser seqüestro de serviço, ataques de botnet e ataques de phishing.
Este slide apresenta a categoria em forma de fluxograma, basta editar o texto.

Slide 4: Planilha de Categorização para Componentes do Sistema
Mencione o slide em seu deck de resposta a incidentes, que categoriza os componentes do sistema. Inclui informações sobre o sistema de segurança, como nome do sistema, sua versão, localização do sistema e outras informações gerais.
Você só precisa editar os componentes neste modelo prontamente projetado para diminuir o incômodo de preparar desnecessariamente do zero.

Slide 5: Abordando o Processo de Registro de Incidentes Cibernéticos
Este slide exibe o processo de registro de um registro de incidente cibernético. Ele cobre o principal destaque do registro em log que inclui ID do processo, procedimento, descrição e detalhes do proprietário. Por exemplo, o procedimento é:
- Criar um novo incidente - Um analista de service desk criará um resumo do incidente que será encaminhado ao gerente de serviço após a interação com um usuário.
- Detalhes completos do incidente - o analista avaliará a categorização do incidente e verificará o incidente de acordo.
Assim , você pode mencionar essas etapas neste slide para minimizar os incidentes.
Você pode editar o texto no modelo pronto para uso de acordo com o requisito de uma organização.

Slide 6: Diagrama de fluxo de processo que descreve a ocorrência de um incidente de ransomware
Neste slide, apresente o diagrama de fluxo de trabalho do incidente de um evento de ransomware. O fluxo começa com a entrada do agente da ameaça e termina com o agente da ameaça pedindo um resgate.
Três etapas mencionadas no diagrama de fluxo:
Obtenha acesso - Aqui o agente da ameaça obtém acesso à rede.
Assume o controle - o ator de ameaça é acessado ao dispositivo conectado da empresa.
Impacta a organização - O agente da ameaça criptografa os dados, exclui os backups e exige o resgate.

Slide 7: Abordando as funções e responsabilidades de uma equipe de resposta a incidentes
Este slide fornece informações sobre várias funções e responsabilidades da equipe de resposta a incidentes para identificar, relatar e tomar medidas precisas contra qualquer incidente cibernético de maneira eficaz.
Mencione os deveres a cada equipe e membro do comitê para que não haja atraso na tomada de ações necessárias e os incidentes possam ser minimizados.
Divida a autoridade entre:
- Equipe de primeira resposta a incidentes cibernéticos.
- Comitê de direção
- Equipe completa de resposta a incidentes cibernéticos

Slide 8: Categorias de Impacto para o Tratamento Efetivo de Incidentes de Segurança Cibernética
Apresente informações sobre as categorias de impacto para que possam ser usadas para lidar efetivamente com vários incidentes de segurança cibernética neste slide.
As categorias cobertas são -
- Impacto da Função
- Impacto da Informação
- Impacto da Recuperação

Slide 9: Realização de exercícios de treinamento cibernético para proteger os ativos
O objetivo deste slide é abordar e realizar vários exercícios de treinamento cibernético para proteger os ativos da empresa. Os exercícios abordados são defesa em profundidade, captura da bandeira, etc. E com cada exercício mencione a descrição, o público e a duração.

Slide10: Métodos de Backup para Planejamento de Defesa Cibernética
Mencione o slide para mostrar vários métodos de backup e opções de backup. Isso pode ajudar no planejamento de defesa cibernética .
Os métodos abrangidos são:
- Completo - Backup completo de dados semanal ou mensalmente antes de qualquer atualização do sistema
- Diferencial - o backup de dados diferencial envolve fazer uma cópia dos dados que foram alterados desde o backup completo anterior
- Incremental - O backup de dados incremental envolve o armazenamento de dados que foram alterados desde o backup completo ou diferencial anterior
As opções de retorno podem ser online, offline e na nuvem. Isso é 100

Slide 11: Folha de Avaliação de Backup de Dados
Mencione este slide em seu deck para mostrar as atividades de backup de dados. As seções cobertas na folha são a frequência do teste de backup, o tipo de solução de backup e os detalhes da pessoa responsável.
Você pode fazer as alterações necessárias de acordo com os requisitos da organização no modelo fornecido abaixo.

Slide12: Painel de KPI para rastrear incidentes de segurança sábios do departamento
Adicione este slide para retratar um painel de KPI para que possa ser usado para monitorar incidentes de segurança no departamento. Os KPIs cobertos são casos novos, casos totais, casos resolvidos e casos pendentes.
Leve em consideração diferentes departamentos para rastrear incidentes de segurança relacionados a departamentos, como:
- Departamento de Informática
- Departamento de Finanças
- Departamento de Recursos Humanos
- Departamento de vendas

Conclusão
Então, basicamente, o manual de resposta a incidentes ajuda a organização a planejar adequadamente as maneiras de minimizar o incidente que ocorre na empresa. O principal objetivo de criar um plano abrangente de resposta a incidentes é economizar tempo e dinheiro substanciais para sua empresa. O manual de resposta a incidentes permite que você obtenha controle sobre seu sistema e dados imediatamente.
Evite o incômodo apenas baixando este modelo de cartilha 100% editável e pode fazer alterações conforme a exigência da empresa. Ligue diretamente para +1-408-659-4170 para mais perguntas e nossa equipe responderá da melhor maneira possível.