

Comment obtenir la certification Iso 27001 Diapositives de présentation Powerpoint




Try Before you Buy Download Free Sample Product
 Impress Your
Audience
 100%
Editable
 Save Hours
of Time


Garder des informations confidentielles sur l'organisation, les clients et les données personnelles d'employés précieux n'est pas une tâche facile. Pour atteindre l'objectif mentionné ci-dessus, les organisations s'appuient sur le système de gestion de la sécurité de l'information. Voici un modèle conçu par des professionnels pour obtenir la certification ISO 27001 qui sera utile à l'organisation qui souhaite introduire et gérer le système de gestion de la sécurité de l'information. L'organisation peut illustrer ses objectifs futurs par le biais de la section nos objectifs et nos objectifs de croissance de l'entreprise. L'organisation peut afficher son parcours pour obtenir la certification à l'aide de la section Quel sera notre parcours de certification. L'introduction du SMSI au sein de l'organisation et sa gestion pour obtenir la section de certification aideront l'organisation à montrer l'incorporation du cadre SMSI dans son contrôle d'entreprise. La planification de l'article 6 peut être satisfaite par l'organisation par le biais de la déclaration d'applicabilité. Le programme et les activités d'audit interne du SMSI et les indicateurs de performance, ainsi que les sections du tableau de bord d'évaluation peuvent aider l'organisation à remplir la clause 9 Évaluation des performances. Enfin, la section Plan d'atténuation pour résoudre les événements à risque rencontrés aidera l'organisation à se conformer à l'amélioration de la clause 10. Personnalisez ce modèle 100 % modifiable dès maintenant.
People who downloaded this PowerPoint presentation also viewed the following :
Contenu de cette présentation Powerpoint
Diapositive 1 : Cette diapositive présente comment obtenir la certification ISO 27001. Indiquez le nom de votre entreprise et commencez.
Diapositive 2 : Il s'agit d'une diapositive d'ordre du jour. Indiquez ici vos agendas.
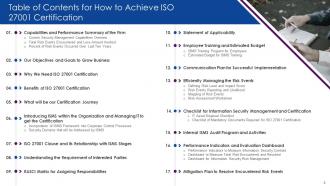
Diapositive 3 : Cette diapositive présente la table des matières de la présentation.
Diapositive 4 : Cette diapositive montre le titre des sujets qui doivent être couverts ensuite dans le modèle.
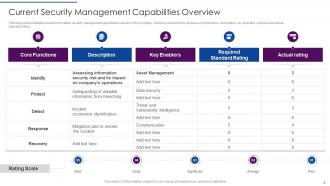
Diapositive 5 : Cette diapositive présente la vue d'ensemble des capacités actuelles de gestion de la sécurité.
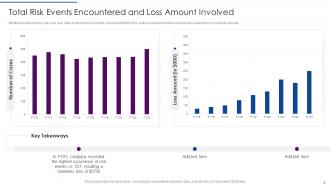
Diapositive 6 : cette diapositive affiche le nombre total d'événements à risque rencontrés et le montant des pertes impliquées.
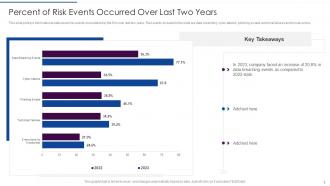
Diapositive 7 : Cette diapositive représente le pourcentage d'événements à risque survenus au cours des deux dernières années.
Diapositive 8 : Cette diapositive montre le titre des sujets qui doivent être couverts ensuite dans le modèle.
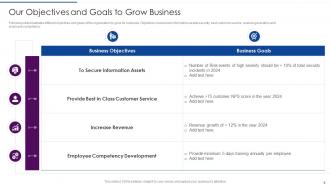
Diapositive 9 : Cette diapositive présente nos objectifs et nos buts pour développer l'entreprise.
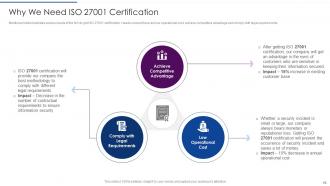
Diapositive 10 : Cette diapositive présente les différents besoins de l'entreprise pour obtenir la certification ISO 27001.
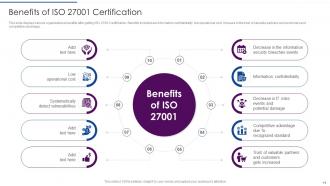
Diapositive 11 : Cette diapositive présente divers avantages organisationnels après l'obtention de la certification ISO 27001.
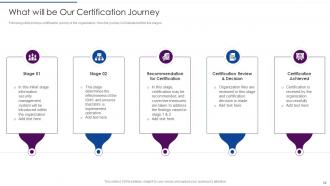
Diapositive 12 : Cette diapositive représente le parcours de certification de l'organisation.
Diapositive 13 : Cette diapositive montre le titre des sujets qui doivent être couverts ensuite dans le modèle.
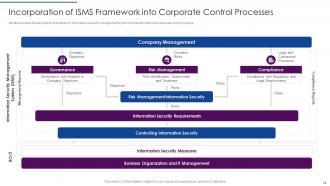
Diapositive 14 : Cette diapositive présente l'incorporation du cadre SMSI dans les processus de contrôle d'entreprise.
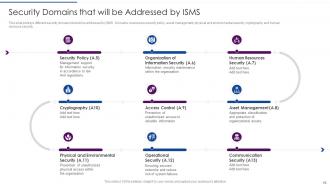
Diapositive 15 : Cette diapositive présente différents domaines de sécurité qui seront abordés par le SMSI.
Diapositive 16 : Cette diapositive montre le titre des sujets qui doivent être couverts ensuite dans le modèle.
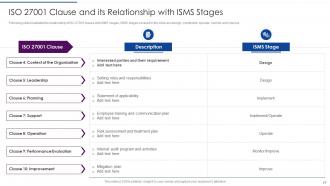
Diapositive 17 : La diapositive suivante illustre la relation entre la clause ISO 27001 et les étapes du SMSI.
Diapositive 18 : Cette diapositive montre le titre des sujets qui doivent être couverts ensuite dans le modèle.
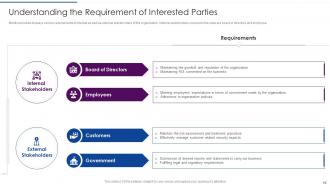
Diapositive 19 : Cette diapositive présente Comprendre les exigences des parties intéressées.
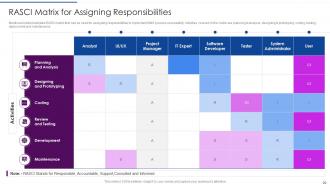
Diapositive 20 : Cette diapositive affiche la matrice RASCI qui peut être utilisée pour attribuer les responsabilités afin de mettre en œuvre avec succès le processus SMSI.
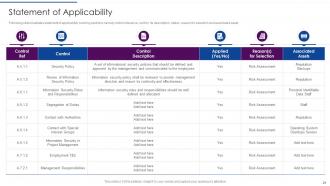
Diapositive 21 : Cette diapositive représente la déclaration d'applicabilité couvrant les sections, à savoir la référence du contrôle, le contrôle, sa description, etc.
Diapositive 22 : Cette diapositive montre le titre des sujets qui doivent être couverts ensuite dans le modèle.
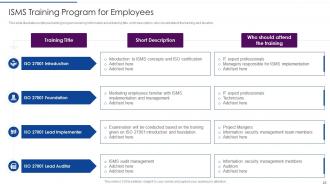
Diapositive 23 : Cette diapositive illustre le programme de formation des employés en fournissant des informations sur le titre de la formation, une brève description, etc.
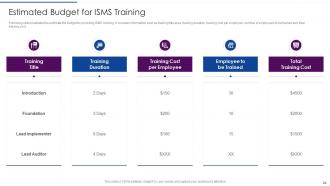
Diapositive 24 : Cette diapositive présente une estimation du budget pour dispenser la formation SMSI.
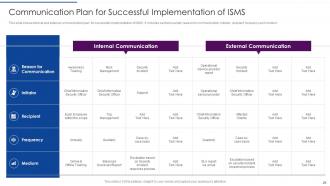
Diapositive 25 : Cette diapositive présente un plan de communication interne et externe pour une mise en œuvre réussie du SMSI.
Diapositive 26 : Cette diapositive montre le titre des sujets qui doivent être couverts ensuite dans le modèle.
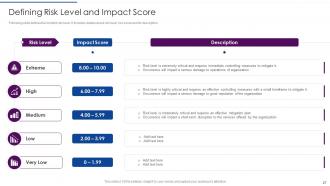
Diapositive 27 : La diapositive suivante définit le niveau de risque d'incident. Il comprend des détails sur le niveau de risque, le score de risque et sa description.
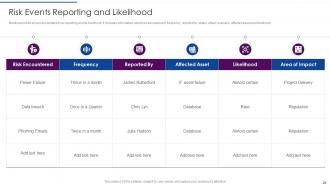
Diapositive 28 : Cette diapositive représente le signalement des risques rencontrés et sa probabilité.
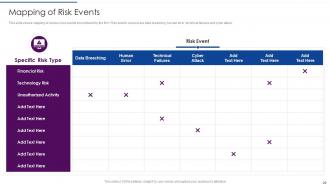
Slide 29 : Cette slide présente une cartographie des différents événements à risques rencontrés par le cabinet.
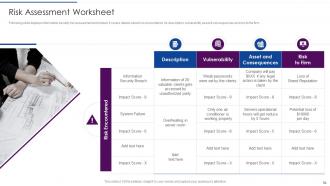
Diapositive 30 : La diapositive suivante affiche la feuille de travail d'évaluation des risques pour la sécurité de l'information.
Diapositive 31 : Cette diapositive montre le titre des sujets qui doivent être couverts ensuite dans le modèle.
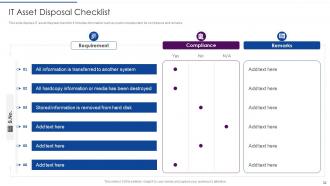
Diapositive 32 : cette diapositive affiche la liste de contrôle de l'élimination des actifs informatiques, y compris des informations telles que la configuration système requise, sa conformité et des remarques.
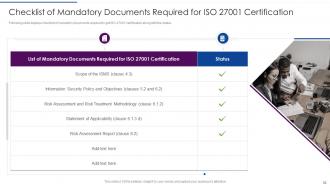
Diapositive 33 : Cette diapositive présente la liste de contrôle des documents obligatoires requis pour la certification ISO 27001.
Diapositive 34 : Cette diapositive montre le titre des sujets qui doivent être couverts ensuite dans le modèle.
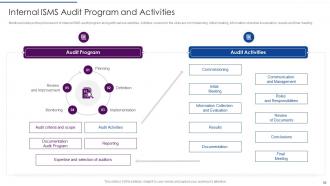
Diapositive 35 : La diapositive mentionnée décrit le cadre du programme d'audit interne du SMSI ainsi que diverses activités.
Diapositive 36 : Cette diapositive montre le titre des sujets qui doivent être couverts ensuite dans le modèle.
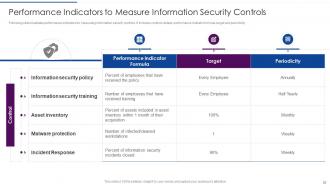
Diapositive 37 : Cette diapositive affiche les indicateurs de performance pour mesurer les contrôles de sécurité de l'information.
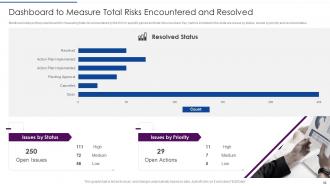
Diapositive 38 : Cette diapositive représente le tableau de bord pour mesurer le total des risques rencontrés et résolus.
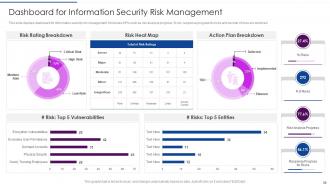
Diapositive 39 : Cette diapositive présente le tableau de bord pour la gestion des risques liés à la sécurité de l'information.
Diapositive 40 : Cette diapositive montre le titre des sujets qui doivent être couverts ensuite dans le modèle.
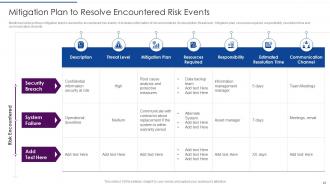
Diapositive 41 : Cette diapositive affiche le plan d'atténuation pour résoudre les événements à risque rencontrés.
Diapositive 42 : Cette diapositive affiche des icônes indiquant comment obtenir la certification ISO 27001.
Diapositive 43 : Cette diapositive est intitulée Diapositives supplémentaires pour aller de l'avant.
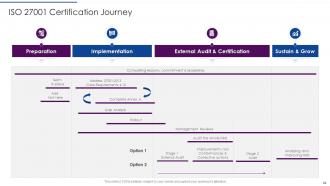
Diapositive 44 : Cette diapositive montre le parcours de certification ISO 27001.
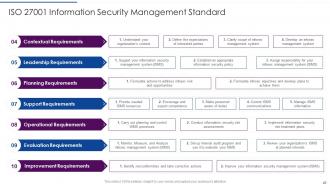
Diapositive 45 : Cette diapositive présente la norme de gestion de la sécurité de l'information ISO 27001.
Diapositive 46 : Ceci est la diapositive À propos de nous pour montrer les spécifications de l'entreprise, etc.
Diapositive 47 : Voici la diapositive Notre mission avec des images et du texte connexes.
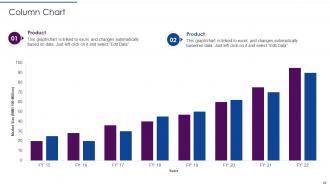
Diapositive 48 : cette diapositive affiche un graphique à colonnes avec une comparaison de deux produits.
Diapositive 49 : Cette diapositive fournit un plan de 30 60 90 jours avec des zones de texte.
Diapositive 50 : Il s'agit d'une diapositive de chronologie. Afficher les données relatives aux intervalles de temps ici.
Diapositive 51 : Cette diapositive présente une loupe pour mettre en évidence les informations, les spécifications, etc.
Diapositive 52 : Cette diapositive montre des post-it. Postez vos notes importantes ici.
Diapositive 53 : cette diapositive contient un puzzle avec des icônes et du texte associés.
Diapositive 54 : Il s'agit d'une diapositive de comparaison pour établir une comparaison entre les produits, les entités, etc.
Diapositive 55 : Ceci est une diapositive de remerciement avec l'adresse, les numéros de contact et l'adresse e-mail.
Comment obtenir la certification Iso 27001 Diapositives de présentation Powerpoint avec les 60 diapositives :
Utilisez nos diapositives de présentation Powerpoint Comment obtenir la certification Iso 27001 pour vous aider efficacement à gagner un temps précieux. Ils sont prêts à l'emploi pour s'adapter à n'importe quelle structure de présentation.





FAQs for How To Achieve Iso 27001 Certification
Honestly, ISO 27001 is pretty worth it. Your data protection gets way better, and clients actually trust you more - especially in finance and healthcare where they basically require it now. The whole process forces you to find security gaps you didn't even know about, which is kinda scary but super helpful. Plus it gives you a real edge when you're competing for contracts. Your incident response improves too, and everything becomes more organized across the board. I'd probably start with a gap analysis first though - helps you figure out realistic timelines and what you're actually getting into budget-wise.
Honestly, ISO 27001 is worth it if you're handling any sensitive data. Clients see it and immediately know you're not messing around with security. A lot of companies won't even work with vendors who don't have it anymore - I've seen RFPs where it's basically mandatory. The whole thing shows you've got proper security controls in place and you're getting audited regularly to keep them up. Your stakeholders feel way more confident their data's protected. Can definitely help you win new business too. Takes some work to get certified but the trust factor alone makes it worthwhile.
So basically you need to set up your ISMS first, then do a risk assessment to figure out what actually needs protection. Document everything (ugh, I know, so much paperwork but it's unavoidable). Implement your security controls based on what you found. The certification audit happens in two stages - they check your docs first, then see if you're actually doing what you say you're doing. Pass that and you're certified for three years with yearly check-ins. Honestly though, start by just mapping out what info you have - makes the whole thing way less overwhelming later.
First, grab the actual ISO 27001 standard and map what you're already doing against those 93 controls in Annex A. Go department by department - they know their stuff better than anyone. Document everything you find, even the messy bits. Here's the thing though: be honest about what actually happens vs. what's supposed to happen on paper. I've seen too many companies fool themselves here. Once you've got your gaps identified, rank them by risk and how hard they'll be to fix. Don't try to tackle everything at once. Build a roadmap that won't kill your team.
Okay so risk assessment is literally the foundation of ISO 27001 - no way around it. You've gotta map out all your info assets first, then figure out what threats they face and how bad it'd be if things went sideways. Honestly, once you dive in it's not as scary as it sounds. Document everything (I know, boring but necessary), implement controls to bring risks down to acceptable levels, and review regularly. Oh and pro tip - start with your most critical data first. That's where you'll see the biggest impact when you're planning treatments. The whole process just becomes second nature after a while.
Look, the standard just says "planned intervals" but most places I've seen do it way more than once a year. Quarterly reviews work well for the big stuff. Monthly check-ins for critical components aren't overkill either. Your cert body's gonna audit you annually anyway, plus that big recertification every three years - so yeah, stay on top of it. Major business changes or new threats? Review immediately. Honestly though, whatever schedule your team can actually stick to is better than some perfect plan you'll abandon. Oh, and those surveillance audits always seem to come faster than expected.
Look, the money thing's gonna be your biggest headache - leadership sees it as expensive paperwork and nothing more. People hate new processes at first too, which is normal but still annoying. Gap analysis will probably surprise you since most companies think they're closer to ISO standards than they actually are. Oh, and the documentation part? It's absolutely brutal. Takes forever. Here's what actually works: get an executive champion early and put someone dedicated on project management. Otherwise you'll have this half-dead project limping along for years. Trust me on that one.
So here's the thing - ISO 27001 and GDPR work together surprisingly well. Your ISO controls already handle most of what GDPR wants anyway (access management, incident response, all that stuff). NIST is more like a toolkit you can use to actually implement ISO rather than something separate. Honestly, I'd start with ISO 27001 first since it gives you solid groundwork. Once that's in place, you'll find GDPR compliance comes way easier, and mapping everything to NIST guidelines is pretty straightforward. It's way less overwhelming than trying to tackle all three from scratch.
So you're gonna need a bunch of different docs for ISO 27001. Start with your ISMS stuff - security policy, risk assessment procedures, statement of applicability. That's your foundation right there. Then grab all your evidence docs like risk registers, incident logs, audit records. Oh, and don't skip the procedural stuff for access control, business continuity, supplier management. The paperwork's honestly pretty intense at first - I won't lie about that. But here's the thing: you're basically just proving you actually do what you claim. Map out what you've already documented first. You might be way closer than you realize.
Dude, your ISMS isn't some static document you file away and forget about. Do quarterly health checks - way better than scrambling before recertification hits. Internal audits will save your butt by catching issues early. Annual management reviews are non-negotiable for updating risk assessments when your business shifts. Honestly, most companies totally blow it on staff training, which is wild because it's so critical. Track your security incidents and near-misses, then actually use those insights to tweak your policies. Oh, and make improvement part of your normal routine instead of this big stressful event.
Your management team has to be all-in on ISO 27001, seriously. They can't just approve the budget and vanish - auditors will call that out instantly. The standard actually demands proof of their involvement: policy sign-offs, resource decisions, ongoing reviews. I've seen companies tank their certification because leadership treated it like a checkbox exercise. Short sentences work here. Your executives need to get their hands dirty and stay engaged throughout the process, or you're basically throwing money away on a failed audit.
Look, internal audits are your safety net for ISO 27001 compliance. They catch problems before the real auditors show up and make your life miserable. You'll need to do them at least once a year to check if your security management system actually works. It's like doing practice rounds before the big game, honestly. Document everything you find - gaps, control failures, whatever comes up. Then actually fix the stuff you discover (this part's crucial). My advice? Get a solid audit schedule going now instead of panicking when recertification rolls around. Trust me on this one.
Honestly, there's a bunch of stuff out there to help with ISO 27001. Gap analysis tools are clutch for figuring out what you're missing right now. Free templates exist - I'd grab one of those first and see where you stack up against the 114 controls. Risk assessment software makes documenting everything way easier, though some of the consulting firm toolkits can get expensive fast. ISO publishes their own guidance docs too. Project management platforms work great for tracking your progress through all the controls. Oh, and there are implementation frameworks floating around online that'll save you time. Start with mapping your current setup - it's eye-opening how much you might already have covered.
Training your people is huge for ISO 27001 compliance - it's literally required. Your team needs to know the security policies inside and out, spot phishing emails, handle data correctly, all that stuff. I've seen companies with amazing tech setups get wrecked because employees clicked the wrong link. Start with training that's specific to what each department actually does, then hit them with refreshers every few months. Security awareness sessions really do help make it part of how people think at work. Without proper training, even your best controls won't save you.
Honestly? Budget around $15k-$50k for getting certified initially - that's your gap analysis, docs, maybe a consultant, plus the actual audit. Annual check-ins are cheaper, like $5k-$15k. Then every three years you're back to that big number for full recertification. The real pain though is internal time. We're talking months of your team's life here. I'd honestly call around to different certification bodies first since their prices are all over the place. And yeah, figure out early if you'll need outside help or can handle it internally.
-
Top Quality presentations that are easily editable.
-
The ease of modifying templates is just superb! Also, the vast collection offers plenty of options to choose from.