

Diapositives de présentation Powerpoint de formation à la cybersécurité et à l'hameçonnage




Try Before you Buy Download Free Sample Product
 Impress Your
Audience
 100%
Editable
 Save Hours
of Time


Nos diapositives de présentation Powerpoint de formation à la cybersécurité et à l'hameçonnage sont conçues de manière topique pour fournir une toile de fond attrayante à n'importe quel sujet. Utilisez-les pour ressembler à un pro de la présentation.
People who downloaded this PowerPoint presentation also viewed the following :
Contenu de cette présentation Powerpoint
Diapositive 1 : Cette diapositive présente la formation de sensibilisation à la cybersécurité et au phishing. Indiquez le nom de votre entreprise et commencez.
Diapositive 2 : Cette diapositive montre le programme de formation à la cybersécurité et à la sensibilisation au phishing.
Diapositive 3 : Cette diapositive présente la table des matières Formation de sensibilisation à la cybersécurité et au phishing.
Diapositive 4 : Cette diapositive affiche la table des matières de la présentation.
Diapositive 5 : Cette diapositive représente le problème rencontré par l'organisation causé par les employés en raison du manque de programmes de formation à la sensibilisation à la sécurité.
Diapositive 6 : Cette diapositive montre les menaces de sécurité pour l'organisation causées par les employés de différents départements en raison d'un manque de sensibilisation à la cybersécurité
Diapositive 7 : Cette diapositive présente les cyberattaques subies par la société au cours de l'exercice précédent.
Diapositive 8 : Cette diapositive montre la table des matières de la présentation.
Diapositive 9 : Cette diapositive présente les problèmes de l'organisation concernant la formation à la sensibilisation à la sécurité ainsi que les lacunes et la solution pour surmonter ces lacunes
Diapositive 10 : Cette diapositive représente la liste de contrôle qui aidera les organisations à préparer et à mettre en œuvre leur formation de sensibilisation à la sécurité.
Diapositive 11 : Cette diapositive montre la table des matières de la présentation.
Diapositive 12 : Cette diapositive montre des moyens efficaces de renforcer la cybersécurité dans une organisation, y compris des programmes et des approches clés pour les programmes d'apprentissage
Diapositive 13 : Cette diapositive présente des programmes de formation automatisés pour la sensibilisation à la sécurité qui aideront à éduquer les travailleurs à agir de manière appropriée.
Diapositive 14 : Cette diapositive affiche la table des matières de la présentation.
Diapositive 15 : Cette diapositive représente différents formats de formation pour différents niveaux d'organisation.
Diapositive 16 : Cette diapositive décrit les critères, décrit les postes possibles qui pourraient faire l'objet d'une instruction, les sources d'information sur l'instruction et les mesures permettant d'évaluer le succès de la formation dans ces zones de contrôle.
Diapositive 17 : Cette diapositive présente les critères, décrit les positions possibles qui pourraient faire l'objet d'une instruction.
Diapositive 18 : Cette diapositive montre la table des matières de la présentation.
Diapositive 19 : Cette diapositive affiche des métriques qui mesurent l'effet de la préparation sur la sensibilisation à la sécurité, comme la formation affectant les habitudes, les comportements ou les croyances des personnes.
Diapositive 20 : Cette diapositive montre comment votre plan de sensibilisation à la sécurité sert le système de sécurité global de votre entreprise.
Diapositive 21 : Cette diapositive représente les mesures de conformité de l'organisation.
Diapositive 22 : Cette diapositive montre la table des matières de la présentation.
Diapositive 23 : Cette diapositive présente les calculs du taux d'intérêt de sensibilisation à la sécurité, y compris le facteur typique de gestion des cyber-risques pour une main-d'œuvre formée et consciente de la cybersécurité.
Diapositive 24 : Cette diapositive affiche le plan de communication du programme de sensibilisation à la sécurité, y compris une brève description, la fréquence et l'audience
Diapositive 25 : Cette diapositive représente le plan de communication pour les événements et incidents de cybersécurité.
Diapositive 26 : Cette diapositive montre la table des matières de la présentation.
Diapositive 27 : Cette diapositive présente le budget de la formation ainsi que les sujets, le fournisseur, la date de la formation, etc.
Diapositive 28 : Cette diapositive montre le budget pour améliorer les taux de détection des cybermenaces.
Diapositive 29 : Cette diapositive affiche la table des matières de la présentation.
Diapositive 30 : Cette diapositive représente le calendrier de mise en œuvre de la sensibilisation à la sécurité pour l'organisation.
Diapositive 31 : Cette diapositive montre une feuille de route pour les concepts de formation et les lignes directrices sur la sensibilisation à la sécurité.
Diapositive 32 : Cette diapositive présente la table des matières de la présentation.
Diapositive 33 : Cette diapositive couvre les menaces de sécurité pour l'organisation causées par les employés de différents départements.
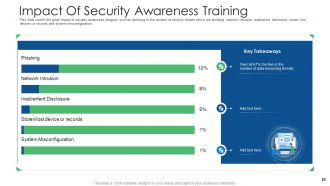
Diapositive 34 : Cette diapositive montre le bon impact du programme de sensibilisation à la sécurité.
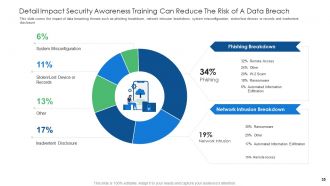
Diapositive 35 : Cette diapositive représente l'impact détaillé de la formation de sensibilisation à la sécurité pouvant réduire le risque de violation de données.
Diapositive 36 : Cette diapositive montre la table des matières de la présentation.
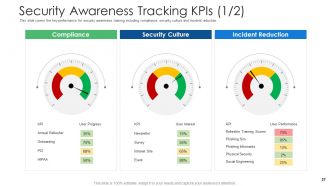
Diapositive 37 : Cette diapositive présente les performances clés pour la formation de sensibilisation à la sécurité, y compris la conformité, la culture de la sécurité et la réduction des incidents
Diapositive 38 : Cette diapositive affiche les indicateurs de performance clés en matière de cybersécurité pour l'organisation.
Diapositive 39 : Cette diapositive montre les icônes de formation à la cybersécurité et au phishing.
Diapositive 40 : Cette diapositive est intitulée Diapositives supplémentaires pour aller de l'avant.
Diapositive 41 : Ceci est la diapositive À propos de nous pour montrer les spécifications de l'entreprise, etc.
Diapositive 42 : Ceci est la diapositive Notre mission avec des images et du texte connexes.
Diapositive 43 : Cette diapositive montre un plan de 30 60 90 jours avec des zones de texte.
Diapositive 44 : Il s'agit d'une diapositive de la chronologie. Affichez ici les données relatives aux intervalles de temps.
Diapositive 45 : Cette diapositive affiche la chronologie hebdomadaire avec le nom de la tâche.
Diapositive 46 : Cette diapositive montre la feuille de route avec des zones de texte supplémentaires.
Diapositive 47 : Cette diapositive montre Puzzle avec des icônes et du texte connexes.
Diapositive 48 : Cette diapositive montre des Post It Notes. Postez vos notes importantes ici.
Diapositive 49 : Cette diapositive montre une loupe pour mettre en évidence des informations, des spécifications, etc.
Diapositive 50 : Il s'agit d'une diapositive de remerciement avec l'adresse, les numéros de contact et l'adresse e-mail.
Formation à la cybersécurité et à la sensibilisation au phishing Diapositives de présentation Powerpoint avec les 50 diapositives :
Utilisez nos diapositives de présentation PowerPoint sur la formation à la cybersécurité et au phishing pour vous aider efficacement à gagner un temps précieux. Ils sont prêts à l'emploi pour s'adapter à n'importe quelle structure de présentation.
-
Cyber Security Phishing Awareness Training
-

Agenda for Cyber Security Phishing Awareness Training
-
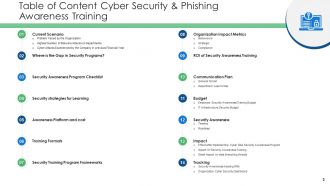
Table of Content Cyber Security Phishing Awareness Training
-
Table of Content
-
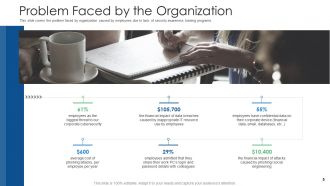
Problem Faced by the Organization
-
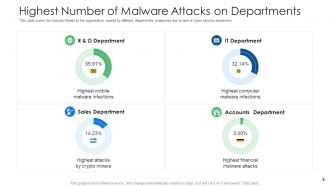
Highest Number of Malware Attacks on Departments
-
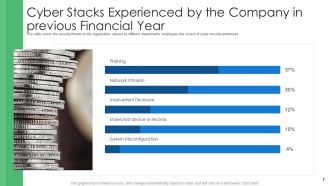
Cyber Stacks Experienced by the Company in previous Financial Year
-
Table of Content
-
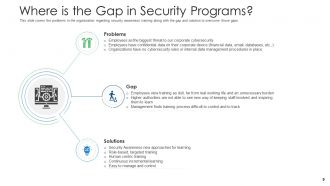
Where is the Gap in Security Programs
-
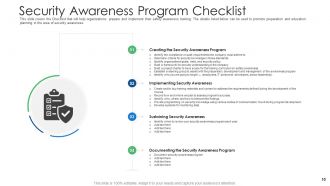
Security Awareness Program Checklist
-
Table of Content
-
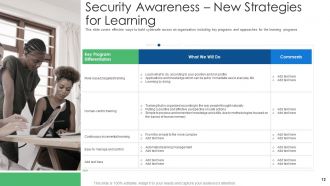
Security Awareness New Strategies for Learning
-
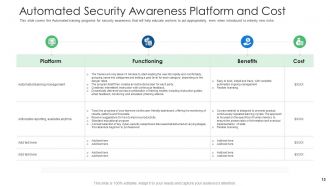
Automated Security Awareness Platform and Cost
-
Table of Content
-
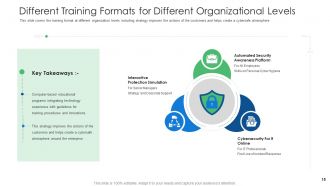
Different Training Formats for Different Organizational Levels
-
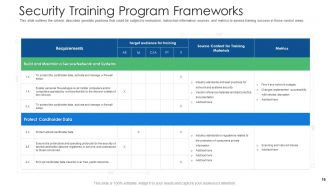
Security Training Program Frameworks
-
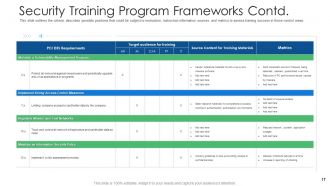
Security Training Program Frameworks Contd
-
Table of Content
-
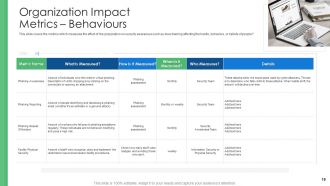
Organization Impact Metrics Behaviours
-
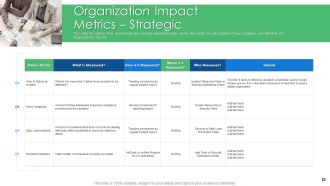
Organization Impact Metrics Strategic
-
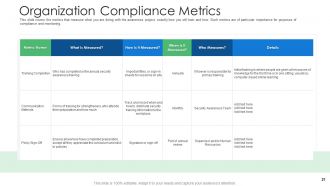
Organization Compliance Metrics
-
Table of Content
-
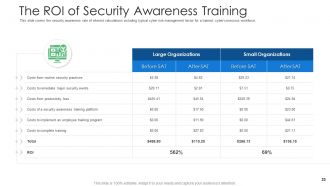
The ROI of Security Awareness Training
-
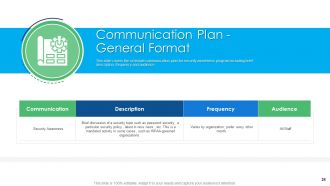
Communication Plan General Format
-

Communication Plan for Cybersecurity Events and Incidents
-
Table of Content
-
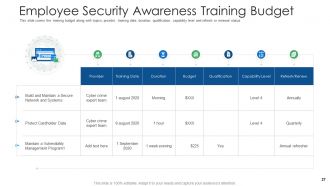
Employee Security Awareness Training Budget
-
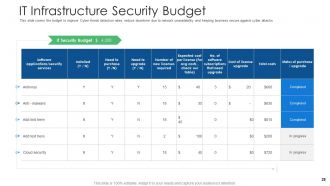
IT Infrastructure Security Budget
-
Table of Content
-
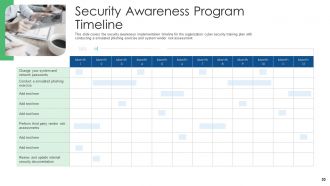
Security Awareness Program Timeline
-
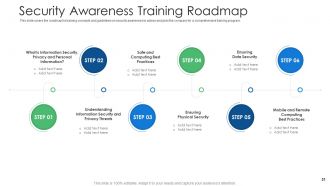
Security Awareness Training Roadmap
-
Table of Content
-
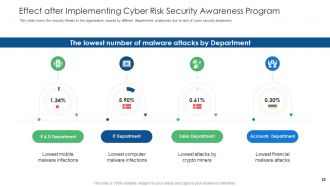
Effect after Implementing Cyber Risk Security Awareness Program
-
Impact Of Security Awareness Training
-
Detail Impact Security Awareness Training Can Reduce The Risk of A Data Breach
-
Table of Content
-
Security Awareness Tracking KPIs 1 2
-
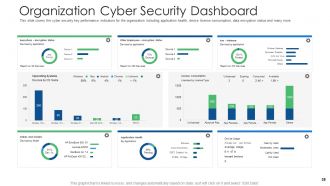
Organization Cyber Security Dashboard
-
Cyber Security Phishing Awareness Training Icons Slide
-
Additional Slides
-
About Us
-
Our MISSION
-
30 60 90 Days Plan
-
Timeline
-
Weekly Timeline with Task Name
-
Roadmap
-
Puzzle
-
Post It Notes
-
Magnifying Glass
-
Thank You
FAQs for Cyber security and phishing awareness training
Honestly, phishing emails are still the biggest pain - those sketchy messages trying to trick your employees into clicking bad links or handing over login info. Ransomware's another nightmare that can lock down everything until you pay (which obviously sucks). You've also got credential stuffing where hackers try stolen passwords from other data breaches on your accounts. Social engineering is getting worse too - like when scammers just call and sweet-talk people into giving up info instead of going through all the technical stuff. Make sure everyone knows what suspicious emails look like and uses different passwords for each account.
Honestly, monthly phishing simulations work way better than just talking about it. Show your team real examples - especially the sneaky ones that almost got you fooled. Quick reference guides are clutch too, something they can actually bookmark and use. The reporting system thing is huge though. People won't flag suspicious emails if they think they're being annoying. Make it dead simple. Mix up your training with hands-on stuff instead of death-by-PowerPoint. Watch for the usual red flags: urgent language, weird links, random requests for passwords. It's kinda like building muscle memory, you know?
Okay so password managers are honestly a game changer. You know how we all reuse the same 3 passwords for everything? Yeah, that's basically handing hackers your entire digital life on a silver platter. I learned this the hard way when I got completely locked out of my email last year - what a nightmare. These apps generate crazy complex passwords for each account and remember them all for you. You just need one master password. The best part? If someone breaks into your Instagram or whatever, your bank account is still safe because every password is different. Seriously worth setting up.
Dude, you really need to keep your stuff updated. Those notifications are annoying as hell, but skipping updates leaves security holes wide open. Hackers literally target old systems because they know exactly what's broken. Your phone, computer, browser - all of it needs those patches. Think of it like this: companies find problems and fix them constantly, but only if you actually install the updates. I learned this the hard way when my laptop got infected last year. Just turn on automatic updates and save yourself the headache.
Start with vulnerability scans and pen testing - that's your foundation. Honestly, I'd bring in outside auditors because internal teams miss stuff all the time (we're too close to our own work). Test your people with fake phishing emails too - you'd be surprised how many click random links. Make sure your incident response plan isn't just gathering dust on a shelf somewhere. NIST or ISO 27001 give you solid benchmarks to measure against. The big thing is doing this regularly, maybe quarterly? One-time assessments are pretty much useless since threats change constantly.
Okay so first thing - get WPA3 on your home wifi and ditch that default router password. You'll want a VPN for work stuff, plus two-factor auth on literally everything. Keep your devices updated too. I get that coffee shops are nice for working, but their wifi is sketchy for anything important. Try setting up a proper workspace at home if you can. Always lock your screen when you get up (learned this the hard way), and stick to your company's cloud storage instead of random file sites. Oh and back up regularly - trust me on this one.
Social engineering hits your emotions, not your brain - that's why it works so well. Scammers fake being IT support screaming about "urgent" password resets, or they'll send phishing emails pretending to be your bank. Even smart people get fooled because when you're panicked or rushed, you just react. Fear and wanting to help others? That's their sweet spot. I've honestly seen brilliant engineers hand over login info to fake "emergencies." Your best bet is hitting pause before you do anything. Verify through a different way - call the company directly, don't use their provided links.
Oh man, notification laws are your biggest headache - most states give you like 72 hours to tell customers, which is insane when you're dealing with chaos. Industry stuff matters too: HIPAA if you're healthcare, PCI DSS for payments, whatever. Honestly the fines will wreck you - I'm talking millions if it's bad. Customers will probably sue, especially over SSNs or bank info. SEC reporting kicks in if you're public. I'd get a lawyer to look over your incident plan now rather than scrambling later when everything's on fire.
Ok so MFA is basically extra security steps on top of your password. Hackers can't just waltz into your accounts even if they somehow get your login info - they'd also need your phone or fingerprint or whatever. I use the authenticator app thing instead of text codes because it's supposedly safer (though honestly the text thing works fine too). Your email and bank accounts should definitely have it turned on first. It's kinda like having a deadbolt plus a chain lock. Takes two seconds to set up but saves you from getting totally screwed over later.
So October is Cybersecurity Awareness Month - it's this big push to get everyone (not just tech people) thinking about their online security. Most data breaches still happen because someone clicked a sketchy link or used terrible passwords. You'll probably get bombarded with security training emails at work, which is honestly annoying but whatever. The main thing is using it as your yearly reminder to actually do that stuff you keep avoiding - like setting up a password manager or updating your software. Basic cyber hygiene really does matter, even though it feels boring.
Look, AI's basically turned cybersecurity into this weird arms race. Hackers are using it to build smarter attacks that actually learn from your defenses - kinda terrifying if you think about it. But you can fight fire with fire. AI security tools spot weird patterns way faster than any human could, and they'll predict what's coming next. The catch? Those same tools help bad guys create better phishing emails and malware. Honestly, you should probably start adding AI-based defenses to whatever you're already running. Just make sure your team knows how to spot AI-generated attacks too.
People make dumb cybersecurity choices mostly because our brains take shortcuts. Like when you're curious about a sketchy link and click it anyway, or use "password123" because it's easier to remember. We get numb to all those security warnings too - honestly, who actually reads them anymore? Your coworkers probably think "hackers won't target us" which is classic optimism bias. Plus we copy what others do, even if it's risky behavior. I'm totally guilty of rushing through those annoying security prompts when I'm busy. The trick is making the secure option the obvious, easy choice instead of fighting human nature.
Okay so first thing - turn on encryption for everything. Data at rest, data in transit, all of it. Most cloud providers have it but it's not always enabled by default which is kinda annoying. Set up multi-factor auth too, obviously. You'll want to check user permissions pretty regularly because honestly people get way too click-happy with sharing access. Oh and don't forget backups - sounds basic but you'd be surprised. Have some kind of incident plan ready just in case. The big thing is you can't just rely on your provider's security. You've gotta actually configure your own stuff properly.
Okay so first things first - isolate any compromised systems and change those passwords ASAP. Document everything you can remember while it's still fresh in your head. This stuff gets fuzzy fast, trust me. Alert your IT team and management right away. Depending how bad it is, you might need to loop in law enforcement too. If customer data got hit, you'll have to notify them - that conversation's gonna suck but it's unavoidable. Once the dust settles, do a full review of what went sideways and patch those gaps for next time.
Honestly, the biggest thing is getting everyone to actually care about it, not just dump it on IT. Those marathon training sessions? Waste of time. Break it into quick, relevant bits that connect to what people actually do. When someone spots a sketchy email, celebrate them! And for the love of god, don't punish people for honest mistakes - they'll just start hiding stuff. Keep your policies simple enough that normal humans can follow them. Oh, and if the leadership team acts like security is optional, good luck getting anyone else to care. Lead from the top or you're basically screwed.
-
Great quality slides in rapid time.
-
Excellent design and quick turnaround.
-
The content is very helpful from business point of view.
-
Great experience, I would definitely use your services further.
-
Unique research projects to present in meeting.
-
Unique research projects to present in meeting.
-
Easily Editable.
-
Perfect template with attractive color combination.
-
Editable templates with innovative design and color combination.
-
Unique and attractive product design.
-
Page:
- You're currently reading page 1
- Page 2
-
