

Datenschutz IT-Präsentationsfolien


Try Before you Buy Download Free Sample Product
 Impress Your
Audience
 100%
Editable
 Save Hours
of Time


Datenschutz, auch als Informationsdatenschutz bekannt, ist ein Teilbereich des Datenschutzes, der sich mit der korrekten Handhabung sensibler Daten und anderer vertraulicher Informationen wie bestimmter Finanzdaten und geistigen Eigentumsrechte befasst. Holen Sie sich unsere informativ gestaltete Vorlage für Datenschutz-IT, die einen Überblick über das Datenschutzunternehmen, die automatisierten Datenschutzdienstleistungen und die bisherige Erfolgsbilanz gibt. Darüber hinaus bietet diese Präsentation eine kurze Einführung in den Datenschutz, seine Elemente und seine fünf Regeln, zeigt auch verschiedene Datenschutzgesetze wie die DSGVO und das CCPA, die den Datenschutz regeln. Darüber hinaus stellt diese Präsentation zum Informationsschutz den Datenschutz in verschiedenen Branchen wie dem Gesundheitswesen und Finanzinstituten dar. Darüber hinaus bietet die Datenschutzvorlage, wie das Unternehmen beim Datenschutz hilft und einen Implementierungsprozess, einschließlich einer Checkliste, eines Schulungsprogramms und eines geschätzten Budgets. Diese PowerPoint-Präsentation skizziert die Herausforderungen, mit denen Unternehmen konfrontiert sind, um die Privatsphäre der Nutzerdaten zu schützen, zeigt die Schwierigkeiten auf, mit denen Nutzer konfrontiert sind, und mehr. Schließlich umfasst das Informationsschutz-Deck einen 30-60-90-Tage-Plan, eine Roadmap, ein Risikobewertungs-Dashboard usw. Passen Sie diese zu 100 Prozent bearbeitbare Vorlage jetzt an.
People who downloaded this PowerPoint presentation also viewed the following :
Inhalt dieser Powerpoint-Präsentation
Folie 1: Diese Folie führt in die Datenschutzthematik ein. Nennen Sie Ihren Firmennamen und beginnen Sie.
Folie 2: Dies ist eine Agenda-Folie. Geben Sie hier Ihre Tagesordnungspunkte an.
Folie 3: Auf dieser Folie wird das Inhaltsverzeichnis für die Präsentation vorgestellt.
Folie 4: Dies ist eine weitere Folie mit der Fortsetzung des Inhaltsverzeichnisses für die Präsentation.
Folie 5: Dies ist eine Folie "Über uns", auf der Firmenspezifikationen usw. gezeigt werden.
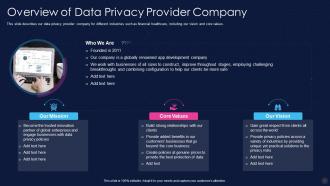
Folie 6: Auf dieser Folie wird ein Überblick über das Datenschutz-Anbieterunternehmen gegeben.
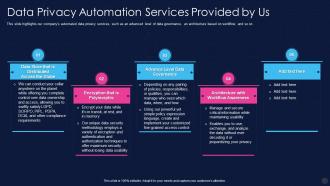
Folie 7: Auf dieser Folie werden die von uns angebotenen Datenschutz-Automatisierungsdienste vorgestellt.
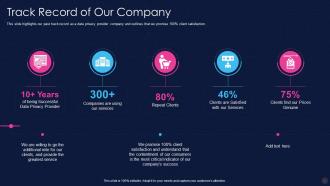
Folie 8: Diese Folie hebt unsere bisherige Erfolgsbilanz als Datenschutz-Anbieterunternehmen hervor.
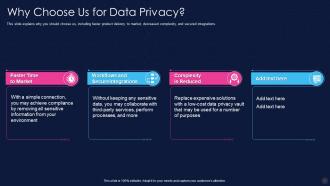
Folie 9: Auf dieser Folie wird erklärt, warum Sie sich für uns entscheiden sollten, einschließlich einer schnelleren Markteinführung von Produkten.
Folie 10: Auf dieser Folie wird der Titel für die als Nächstes in der Vorlage zu behandelnden Themen hervorgehoben.
Folie 11: Diese Folie zeigt die Vorteile der Einhaltung von Datenschutzgesetzen.
Folie 12: Auf dieser Folie wird die Bedeutung des Datenschutzes für den Aufbau von Vertrauen veranschaulicht.
Folie 13: Auf dieser Folie wird der Titel für die als Nächstes in der Vorlage zu behandelnden Themen hervorgehoben.
Folie 14: Auf dieser Folie wird ein kurzer Überblick über den Datenschutz gegeben, der sich auf die Fähigkeit einer Person bezieht.
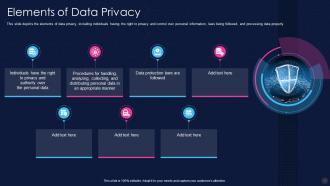
Folie 15: Diese Folie zeigt die Elemente des Datenschutzes, zu denen auch das Recht der Einzelnen auf Privatsphäre gehört.
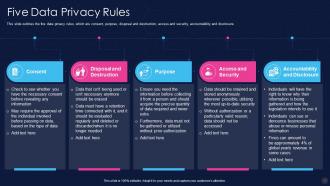
Folie 16: Auf dieser Folie werden die fünf Datenschutzregeln umrissen, nämlich Einwilligung, Zweck, Entsorgung und Vernichtung.
Folie 17: Auf dieser Folie wird der Titel für die als Nächstes in der Vorlage zu behandelnden Themen hervorgehoben.
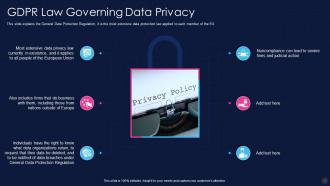
Folie 18: Auf dieser Folie wird die Datenschutz-Grundverordnung (DSGVO) erklärt; es ist das umfassendste Datenschutzgesetz, das angewendet wird.
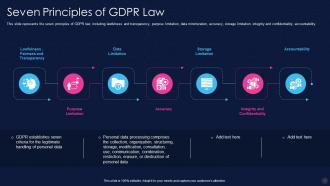
Folie 19: Diese Folie stellt die sieben Prinzipien der DSGVO dar, darunter Rechtmäßigkeit und Transparenz.
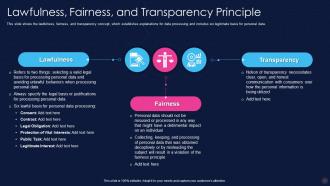
Folie 20: Auf dieser Folie werden das Prinzip der Rechtmäßigkeit, der Fairness und der Transparenz vorgestellt.
Folie 21: Diese Folie zeigt das Prinzip der Zweckbindung der DSGVO, wonach Sie von Anfang an klar sein müssen.
Folie 22: Auf dieser Folie wird das Prinzip der Datenminimierung der DSGVO dargestellt.
Folie 23: Diese Folie zeigt das Prinzip der Richtigkeit, das betont, dass Sie für alle Anstrengungen zur Gewährleistung der Datenschutzkonformität verantwortlich sind.
Folie 24: Auf dieser Folie wird das Prinzip der Speicherbegrenzung der DSGVO vermittelt, wonach Sie personenbezogene Daten nicht länger als nötig aufbewahren dürfen.
Folie 25: Auf dieser Folie wird das Prinzip der Integrität und Vertraulichkeit der DSGVO dargestellt.
Folie 26: Diese Folie zeigt das Prinzip der Rechenschaftspflicht, wonach der Datenverantwortliche oder die Organisation nachweisen muss, dass er/sie die DSGVO einhält.
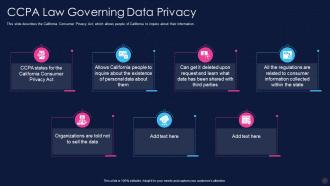
Folie 27: Auf dieser Folie wird das California Consumer Privacy Act beschrieben, das es den Menschen in Kalifornien erlaubt, Auskunft über ihre Informationen einzuholen.
Folie 28: Auf dieser Folie wird der Titel für die als Nächstes in der Vorlage zu behandelnden Themen hervorgehoben.
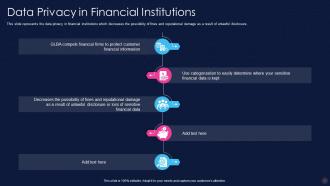
Folie 29: Auf dieser Folie wird der Datenschutz in Finanzinstituten vorgestellt.
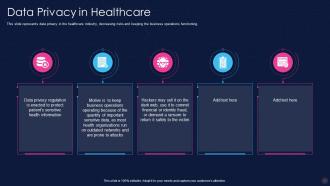
Folie 30: Diese Folie stellt den Datenschutz im Gesundheitswesen dar, der Risiken verringert und den reibungslosen Betrieb gewährleistet.
Folie 31: Auf dieser Folie wird der Datenschutz im IT-Sektor gezeigt, wo Unternehmen gezwungen sind, ihre personenbezogenen Daten zu überprüfen.
Folie 32: Auf dieser Folie wird der Datenschutz in Bildungseinrichtungen vorgestellt.
Folie 33: Diese Folie zeigt, dass Datenschutzgesetze sowohl für Social-Media-Plattformen als auch für ihre Nutzer von Vorteil sind.
Folie 34: Auf dieser Folie wird der Titel für die als Nächstes in der Vorlage zu behandelnden Themen hervorgehoben.
Folie 35: Auf dieser Folie wird die Überwachung des Zugriffs auf sensible und regulierte Daten vorgestellt.
Folie 36: Diese Folie zeigt die Überwachung und Erkennung von abnormalen Aktivitäten bei sensiblen Daten.
Folie 37: Auf dieser Folie wird gezeigt, dass Sie eine Datenklassifizierungsmaschine verwenden können, um regulierte und sensible Materialien zu lokalisieren und zu kategorisieren.
Folie 38: Auf dieser Folie wird der Titel für die als Nächstes in der Vorlage zu behandelnden Themen hervorgehoben.
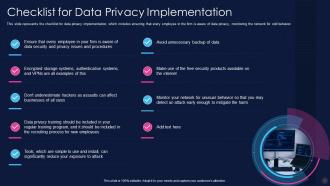
Folie 39: Auf dieser Folie wird eine Checkliste für die Umsetzung des Datenschutzes vorgestellt.
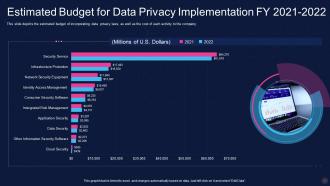
Folie 40: Diese Folie zeigt das geschätzte Budget für die Umsetzung des Datenschutzes für das Geschäftsjahr 2021-2022.
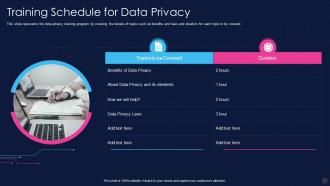
Folie 41: Auf dieser Folie wird das Datenschutz-Schulungsprogramm vorgestellt, das die Details der Themen abdeckt.
Folie 42: Auf dieser Folie wird der Titel für die als Nächstes in der Vorlage zu behandelnden Themen hervorgehoben.
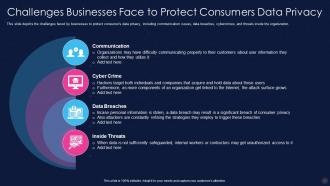
Folie 43: Auf dieser Folie werden die Herausforderungen dargestellt, denen Unternehmen bei der Wahrung der Datenschutzrechte der Verbraucher gegenüberstehen.
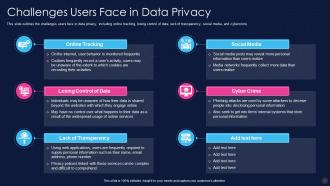
Folie 44: Auf dieser Folie werden die Herausforderungen für die Nutzer im Bereich Datenschutz umrissen, darunter Online-Tracking, Kontrollverlust über Daten usw.
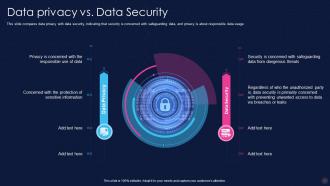
Folie 45: Diese Folie vergleicht Datenschutz mit Datensicherheit und zeigt, dass Sicherheit den Schutz von Daten betrifft.
Folie 46: Auf dieser Folie wird der Titel für die als Nächstes in der Vorlage zu behandelnden Themen hervorgehoben.
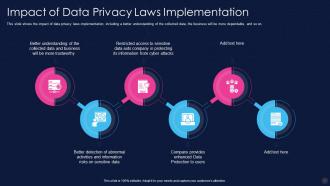
Folie 47: Auf dieser Folie werden die Auswirkungen der Umsetzung von Datenschutzgesetzen dargestellt, darunter ein besseres Verständnis der erhobenen Daten.
Folie 48: Auf dieser Folie wird der Titel für die als Nächstes in der Vorlage zu behandelnden Themen hervorgehoben.
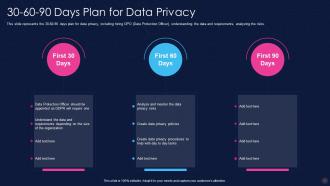
Folie 49: Auf dieser Folie wird der 30-60-90-Tage-Plan für den Datenschutz dargestellt.
Folie 50: Auf dieser Folie wird der Titel für die als Nächstes in der Vorlage zu behandelnden Themen hervorgehoben.
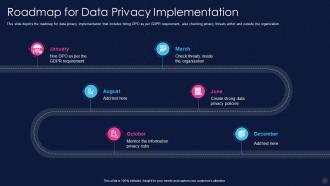
Folie 51: Auf dieser Folie wird die Roadmap für die Umsetzung des Datenschutzes vorgestellt.
Folie 52: Auf dieser Folie wird der Titel für die als Nächstes in der Vorlage zu behandelnden Themen hervorgehoben.
Folie 53: Auf dieser Folie wird das Risikobewertungs-Dashboard für den Datenschutz gezeigt.
Folie 54: Diese Folie zeigt Symbole für den Datenschutz (IT).
Folie 55: Diese Folie trägt den Titel "Zusätzliche Folien für den Fortschritt".
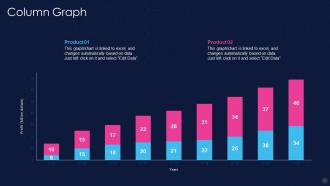
Folie 56: Auf dieser Folie wird ein Säulendiagramm mit Vergleich von zwei Produkten angezeigt.
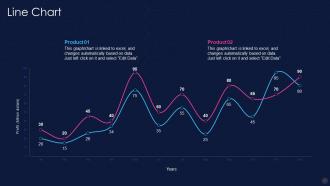
Folie 57: Auf dieser Folie wird ein Liniendiagramm mit Vergleich von zwei Produkten beschrieben.
Folie 58: Diese Folie zeigt ein Venn-Diagramm mit Textfeldern.
Folie 59: Dies ist eine Zeitachse. Zeigen Sie hier zeitbezogene Daten.
Folie 60: Auf dieser Folie ist ein Puzzle mit zugehörigen Symbolen und Text enthalten.
Folie 61: Dies ist eine Finanzfolie. Zeigen Sie hier Ihre finanzrelevanten Inhalte.
Folie 62: Auf dieser Folie ist ein Puzzle mit zugehörigen Symbolen und Text enthalten.
Folie 63: Auf dieser Folie wird eine Mind Map mit zugehörigen Bildern angezeigt.
Folie 64: Auf dieser Folie werden Post-It-Notizen gezeigt. Notieren Sie hier Ihre wichtigen Punkte.
Folie 65: Dies ist eine Dankesfolie mit Adresse, Telefonnummern und E-Mail-Adresse.
Datenschutz IT-Präsentationsfolien mit allen 70 Folien
Unsere Datenschutz-IT-Präsentationsfolien helfen Ihnen effektiv, wertvolle Zeit zu sparen. Sie sind fertig erstellt, um in jede Präsentationsstruktur zu passen.








FAQs for Data Privacy IT
Ok so basically you can only grab data legally and people gotta know what you're doing with it - that's the transparency bit. Don't use their info for random stuff you never mentioned (purpose limitation). Only collect what you actually need instead of hoarding everything like some digital packrat. Keep it accurate, obviously. Here's where companies mess up though - you can't store data forever, there are time limits. Oh, and you need proper security plus ways to prove you're following the rules. Honestly I'd start by checking what data you're already collecting and making sure you have real consent for it all.
So GDPR made everyone way more paranoid about personal data - which honestly isn't a bad thing. Healthcare and finance were already locked down tight, but retail, marketing, and tech companies? Total scramble. They had to rebuild everything from scratch: consent forms, data mapping, breach protocols. Even my friend's tiny cookie business (actual cookies lol) needs privacy policies now. The real trick is mapping out what personal data you're actually collecting - then you need solid reasons for processing every single piece of it. Way more paperwork than before.
Zero-trust stuff is everywhere right now - treats everything like a potential threat until it proves itself safe. There's this wild encryption called homomorphic that lets you crunch data while it's still encrypted (sounds like sci-fi but it's real). Differential privacy throws statistical noise into datasets to mask personal info. Oh, and federated learning trains AI without actually moving your sensitive data around - pretty clever. Multi-party computation is getting way more practical too. Honestly though? Start with zero-trust frameworks first since they're easiest to roll out. The other tech is cool but zero-trust you can actually implement tomorrow.
Honestly, start with figuring out what data you're actually collecting and where it all lives - most companies don't even know this basic stuff. Run privacy assessments whenever you're doing something new with data. Train your people because, real talk, they're usually the weak link in data security. Set up some monitoring to catch weird access patterns. Oh, and get outside auditors in sometimes - they'll spot things you miss. The biggest mistake is treating this like a yearly thing instead of ongoing work. If you haven't done a full data inventory lately, that's your starting point.
So here's the deal with user consent - it's literally the foundation for most privacy laws like GDPR and CCPA. You need explicit permission before collecting anyone's personal data. Can't use sneaky pre-checked boxes or bury it in those marathon terms of service (though honestly, who reads those anyway?). The consent has to be specific and freely given. People should know exactly what they're agreeing to. Here's the kicker - they need to withdraw it just as easily as they gave it. Always document when and how you got permission. Trust me, you'll thank yourself later when regulators come knocking.
Here's what I'd do: audit everything you're collecting right now - bet you'll be surprised how much random stuff is in there. Only grab data that actually helps your business, not just because you can. Birthday for software sales? Hard pass, that's creepy. Give people real choices with clear opt-in buttons, none of those pre-checked garbage boxes. Build privacy stuff into your systems from the start instead of trying to patch it later (trust me on this one). The whole thing should feel like a fair trade - they share something, they get clear value back. Make it obvious what's in it for them.
Honestly, the biggest thing you need to worry about is data breaches - both when your stuff's moving around and sitting on their servers. Plus you're basically giving up control over where your data actually lives geographically, which can be sketchy. There's always the question of who can peek at your files too. Could be hackers, could be their own employees having a bad day. If you're in something like healthcare or finance, compliance gets messy real quick. My advice? Encrypt everything before it leaves your building and actually read through their security certs.
So data anonymization strips out all the personally identifiable stuff - names, addresses, phone numbers, you know the drill. Pretty straightforward privacy win honestly. Your team can still spot trends and analyze patterns without exposing anyone's personal info. Here's the thing though - it's not foolproof. Smart attackers sometimes piece together different datasets to re-identify people anyway. Kinda scary when you think about it. That's why you'll want to run a risk assessment first and maybe throw in some data masking too, especially with the really sensitive stuff.
First thing - audit what employee data you actually have and ditch anything unnecessary. Lock down access so only the right people can see sensitive stuff, and encrypt everything (seriously, this isn't optional anymore). Your privacy policy should be readable by humans, not just lawyers - nobody reads that dense legal crap anyway. Train your team on proper data handling, set clear retention schedules, and get real consent before collecting personal info. Regular security audits help catch problems early. Oh, and be upfront about what you're doing with their data. Trust goes a long way.
Oh man, data breaches are seriously bad news for any business. Your customers feel totally violated when their personal info gets stolen, and honestly, can you blame them? Trust just evaporates overnight. You'll deal with people jumping ship, awful press coverage, maybe even lawsuits. New customers won't touch you once word spreads - and trust me, it always spreads. Companies like Equifax are still dealing with reputation issues years later. I'd throw money at cybersecurity now rather than trying to fix your image after everything's already gone to hell.
Yeah, so vendors still have to follow all the same privacy rules when handling your customer data. They can't just do whatever they want with it. Problem is, most companies think "oh the vendor's got this handled" and then get burned later. You're still responsible if they screw up though - learned that one the hard way. Make your contracts super specific about what they can/can't do with the data. Require security audits and give yourself an easy out if they violate anything. Also, actually check them out before signing anything. Saves headaches later.
Dude, privacy audits are like getting your car inspected - annoying but they catch problems before you're stranded on the highway. Do them quarterly to spot where your data practices might be sketchy. Maybe your consent forms are outdated, or you're handling customer info in ways that'll make GDPR lawyers salivate. I learned this the hard way when a client got hit with fines they could've avoided. Check for security holes, risky data handling, all that stuff. The key part though? Actually fix what you find. Don't just shove the report in a drawer and call it done.
Okay so first things first - get some decent passwords and turn on two-factor auth everywhere you can. Most people never mess with their social media privacy settings and they're honestly garbage by default, so fix those. Don't post stuff like your full birthday or exact location either. Public WiFi is sketchy for anything important, so maybe just stick to secure networks when you're doing sensitive stuff. Oh and definitely check what apps have access to your data - I did this last month and was genuinely horrified at how much random stuff I'd given permission to.
Honestly, AI is making data privacy laws a total mess right now. The whole consent thing we're used to? Doesn't really work when algorithms are constantly analyzing and predicting what you'll do next. GDPR wasn't written with this stuff in mind. You've got algorithmic bias, automated decisions that nobody can explain, and data crossing borders left and right. The "right to explanation" is becoming huge since most AI is basically a black box. My advice? Audit your AI systems like, yesterday - and make sure you can actually walk someone through how they handle personal data, because regulators are catching up fast.
Look, you've gotta build privacy in from the start - don't just slap it on later. Do privacy impact assessments during planning, then keep data collection minimal and focused. Your engineers should default to encryption and only grabbing what you actually need (trust me, legal will thank you later). Make consent flows clear - none of that shady dark pattern stuff. Build easy data deletion from day one. Oh, and schedule regular privacy check-ins with product, engineering, and legal. Catching issues early beats expensive fixes down the road every single time.
-
Perfect template with attractive color combination.
-
Excellent work done on template design and graphics.