

PowerPoint-Präsentationsfolien für ethisches Hacken




Try Before you Buy Download Free Sample Product
 Impress Your
Audience
 100%
Editable
 Save Hours
of Time


Diese PowerPoint-Präsentation gibt einen kurzen Überblick über das Unternehmen, das Schulungen zum ethischen Hacken anbietet, Probleme, die ethische Hacker lösen können, und Gründe, ethisches Hacken als Beruf zu wählen. Hier ist eine effizient gestaltete Ethical Hacking IT-Vorlage. Wir haben die Fähigkeiten behandelt, die erforderlich sind, um ein ethischer Hacker zu werden, einschließlich Rollen, Verantwortlichkeiten, Beschreibung und einen Überblick über Hacking und ethisches Hacken, indem wir die Notwendigkeit, den Zweck, die Arten und die Rechtmäßigkeit des ethischen Hackens einbeziehen. Darüber hinaus haben wir in diesen Folien zu ethischem Hacken und Netzwerksicherheit grundlegende Konzepte des ethischen Hackens, Vorteile, Einschränkungen des ethischen Hackens, verschiedene Arten von ethischen Hackern und von ihnen gefundene kritische Schwachstellen aufgenommen. Darüber hinaus enthält diese Ethical Hacking PPT andere ethische Hacking-Techniken, verschiedene Phasen des ethischen Hackings wie Überwachung, Scannen, Zugang verschaffen, Zugang erhalten, Spuren löschen und die besten Tools und Software für ethisches Hacken. Darüber hinaus vergleicht diese Vorlage für ethisches Hacken und Netzwerksicherheit White- und Black-Hat-Hacker sowie ethisches Hacken und Penetrationstests. Schließlich umfasst dieses Deck eine Zeitleiste, eine Roadmap und ein Dashboard für ethisches Hacken. Laden Sie jetzt unsere zu 100 Prozent bearbeitbare und anpassbare Vorlage herunter.
People who downloaded this PowerPoint presentation also viewed the following :
Inhalt dieser Powerpoint-Präsentation
Folie 1 : Diese Folie stellt Ethical Hacking (IT) vor. Geben Sie Ihren Firmennamen an und beginnen Sie.
Folie 2 : Diese Folie präsentiert die Agenda für ethisches Hacken.
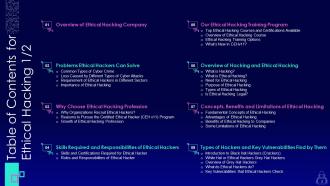
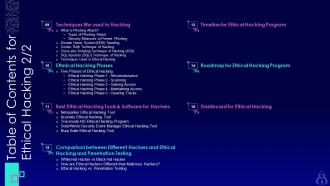
Folie 3 : Diese Folie zeigt das Inhaltsverzeichnis für Ethical Hacking.
Folie 4 : Dies ist eine weitere Folie, die das Inhaltsverzeichnis für ethisches Hacken fortsetzt.
Folie 5 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
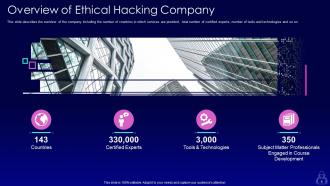
Folie 6 : Diese Folie beschreibt den Überblick über das Unternehmen, einschließlich der Anzahl der Länder, in denen Dienstleistungen erbracht werden.
Folie 7 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
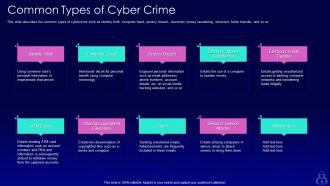
Folie 8 : Diese Folie stellt gängige Arten von Cyberkriminalität wie Identitätsdiebstahl, Computerbetrug, Verletzung der Privatsphäre usw. vor.
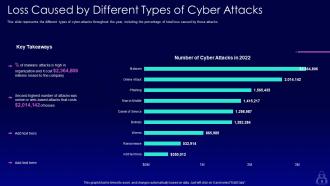
Folie 9 : Diese Folie zeigt Verluste, die durch verschiedene Arten von Cyber-Angriffen verursacht wurden.
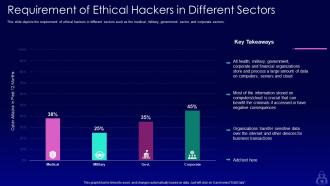
Folie 10 : Diese Folie stellt die Anforderungen an ethische Hacker in verschiedenen Sektoren dar.
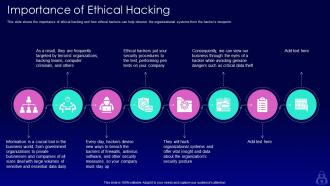
Folie 11 : Diese Folie zeigt die Bedeutung des ethischen Hackens und wie ethische Hacker dabei helfen können, die Organisationssysteme aus der Sicht des Hackers zu beobachten.
Folie 12 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
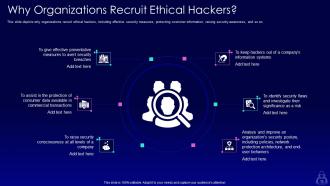
Folie 13 : Diese Folie zeigt, warum Organisationen ethische Hacker rekrutieren, einschließlich wirksamer Sicherheitsmaßnahmen, Schutz von Kundeninformationen, Steigerung des Sicherheitsbewusstseins usw.
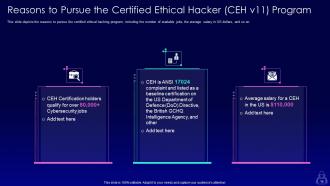
Folie 14 : Diese Folie zeigt Gründe für die Verfolgung des Certified Ethical Hacker (CEH v11)-Programms.
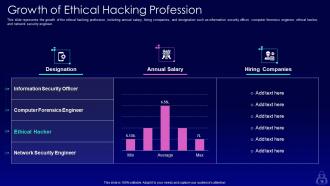
Folie 15 : Diese Folie stellt das Wachstum des ethischen Hackerberufs dar, einschließlich Jahresgehalt, Einstellung von Unternehmen und Bezeichnung.
Folie 16 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
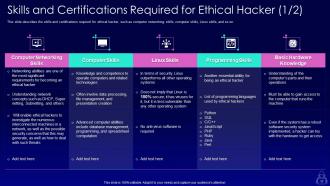
Folie 17 : Diese Folie präsentiert die Fähigkeiten und Zertifizierungen, die für Ethical Hacker erforderlich sind.
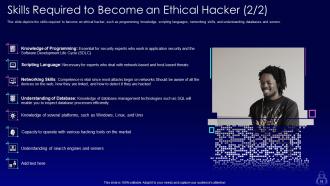
Folie 18 : Dies ist eine weitere Folie, die die Fähigkeiten fortsetzt, die erforderlich sind, um ein ethischer Hacker zu werden.
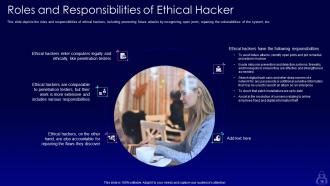
Folie 19 : Diese Folie zeigt die Rollen und Verantwortlichkeiten ethischer Hacker, einschließlich der Verhinderung zukünftiger Angriffe durch Erkennung offener Ports.
Folie 20 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
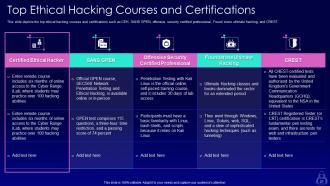
Folie 21 : Diese Folie präsentiert die besten ethischen Hacking-Kurse und -Zertifizierungen wie CEH, SANS GPEN, Offensive Security Certified Professional usw.
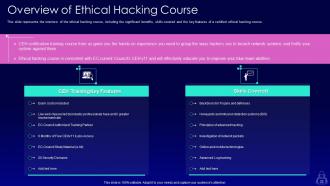
Folie 22 : Diese Folie gibt einen Überblick über den Ethical-Hacking-Kurs, einschließlich der wesentlichen Vorteile, der behandelten Fähigkeiten und der Hauptmerkmale.
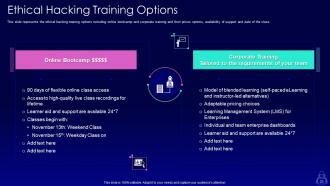
Folie 23 : Diese Folie zeigt Schulungsoptionen für ethisches Hacken, einschließlich Online-Bootcamp und Unternehmensschulung.
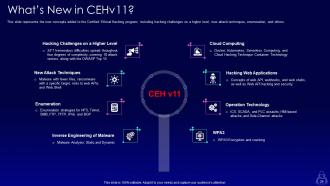
Folie 24 : Diese Folie stellt die neuen Konzepte dar, die dem Certified Ethical Hacking-Programm hinzugefügt wurden.
Folie 25 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
Folie 26 : Diese Folie veranschaulicht, was Hacking ist und wie Unternehmen jedes Jahr davon betroffen sind.
Folie 27 : Diese Folie zeigt ethisches Hacken und wie ethische Hacker ein Gewinn für ein Unternehmen sein können.
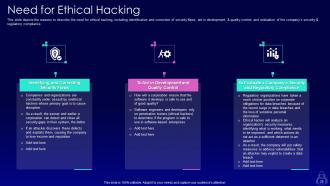
Folie 28 : Diese Folie zeigt Gründe für die Beschreibung der Notwendigkeit von ethischem Hacking, einschließlich der Identifizierung und Korrektur von Sicherheitslücken.
Folie 29 : Diese Folie zeigt den Zweck des ethischen Hackens, einschließlich der Tools und Taktiken, die sie verwenden, und ihrer Meldepflicht.
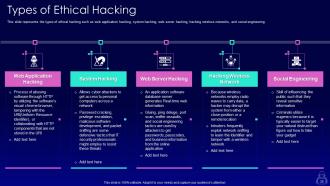
Folie 30 : Diese Folie stellt die Arten des ethischen Hackens dar, wie z. B. das Hacken von Webanwendungen, das Hacken von Systemen, das Hacken von Webservern usw.
Folie 31 : Diese Folie zeigt die Rechtmäßigkeit von ethischem Hacking, wie ethische Hacker mit offizieller Genehmigung arbeiten und wie Unternehmen sie beauftragen, ihre Netzwerke zu schützen.
Folie 32 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
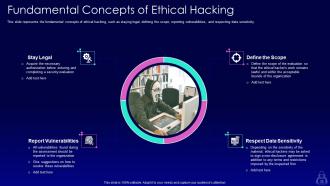
Folie 33 : Diese Folie stellt die grundlegenden Konzepte des ethischen Hackens dar, wie z. B. legal bleiben, den Umfang definieren, Schwachstellen melden usw.
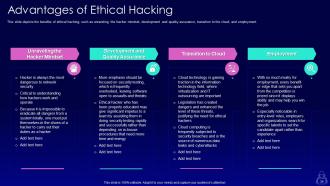
Folie 34 : Diese Folie zeigt die Vorteile des ethischen Hackens, wie z. B. das Aufdecken der Hacker-Denkweise, Entwicklung und Qualitätssicherung.
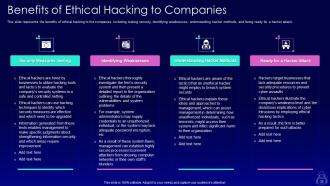
Folie 35 : Diese Folie zeigt den Unternehmen die Vorteile des ethischen Hackens, einschließlich Sicherheitstests, Identifizierung von Schwachstellen, Verständnis von Hackermethoden usw.
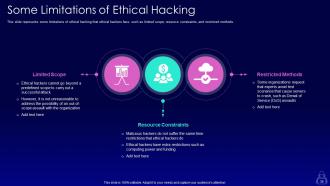
Folie 36 : Diese Folie stellt einige Einschränkungen des ethischen Hackens dar, mit denen ethische Hacker konfrontiert sind, wie z. B. begrenzter Umfang, Ressourcenbeschränkungen und eingeschränkte Methoden.
Folie 37 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
Folie 38 : Diese Folie beschreibt die Black-Hat-Hacker und wie sie eine Schwachstelle in einer Software, einem Netzwerk und einem Computersystem ausnutzen können.
Folie 39 : Diese Folie stellt die White-Hat- oder ethischen Hacker dar und wie sie die Informationssysteme der Organisationen testen.
Folie 40 : Diese Folie zeigt die Grey-Hat-Hacker und wie sie zuerst ein beliebiges System, einen Computer, eine Software oder ein Netzwerk hacken und dann um Erlaubnis bitten.
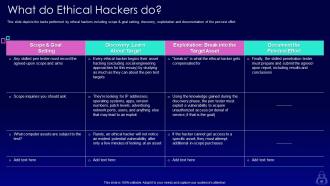
Folie 41 : Diese Folie präsentiert Aufgaben, die von ethischen Hackern ausgeführt werden, einschließlich Umfang und Zielsetzung, Entdeckung, Ausbeutung usw.
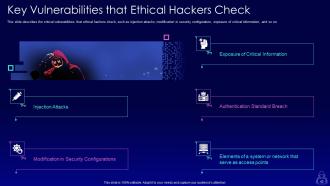
Folie 42 : Diese Folie stellt die wichtigsten Schwachstellen dar, die Ethical Hackers überprüfen.
Folie 43 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
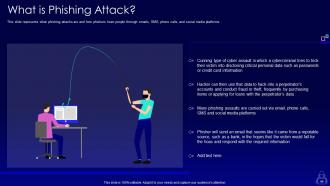
Folie 44 : Diese Folie stellt dar, was Phishing-Angriffe sind und wie Phisher Menschen über E-Mails, SMS, Telefonanrufe und Social-Media-Plattformen hereinlegen.
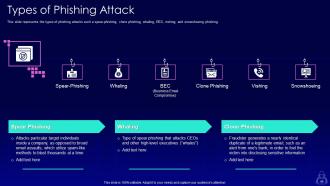
Folie 45 : Diese Folie zeigt Arten von Phishing-Angriffen wie Spear-Phishing, Clone-Phishing, Whaling, BEC, Vishing und Snowshoeing-Phishing.
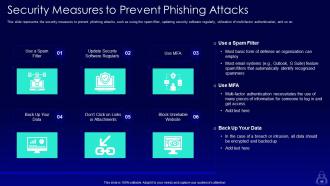
Folie 46 : Diese Folie zeigt Sicherheitsmaßnahmen zur Verhinderung von Phishing-Angriffen.
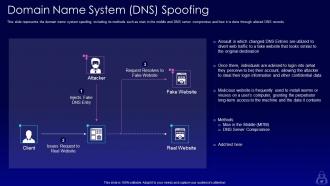
Folie 47 : Diese Folie zeigt das Spoofing von Domain-Name-Systemen, einschließlich seiner Methoden wie Man-in-the-Middle und DNS-Server-Kompromittierung.
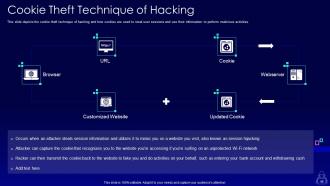
Folie 48 : Diese Folie zeigt die Cookie-Diebstahl-Technik des Hackens und wie Cookies verwendet werden, um Benutzersitzungen zu stehlen.
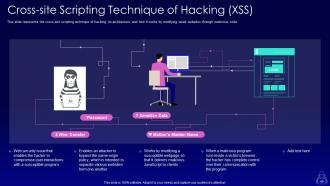
Folie 49 : Diese Folie stellt die Cross-Site-Scripting-Technik des Hackens, ihre Architektur und ihre Funktionsweise dar, indem schwache Websites durch bösartigen Code modifiziert werden.
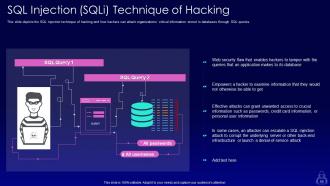
Folie 50 : Diese Folie zeigt die SQL-Injection-Technik des Hackens und wie Hacker unternehmenskritische Informationen angreifen können.
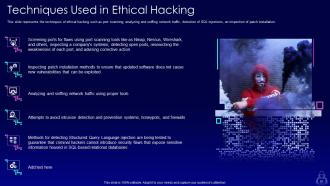
Folie 51 : Diese Folie stellt Techniken des ethischen Hackens dar, wie z. B. Port-Scanning, Analyse und Schnüffeln von Netzwerkverkehr.
Folie 52 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
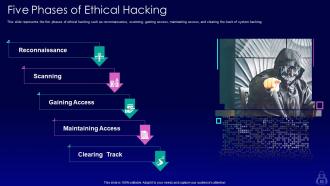
Folie 53 : Diese Folie zeigt fünf Phasen des ethischen Hackens wie Aufklärung, Scannen, Zugang verschaffen usw.
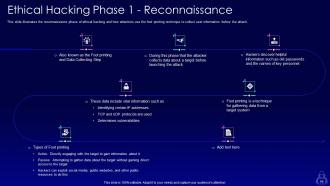
Folie 54 : Diese Folie veranschaulicht die Aufklärungsphase des ethischen Hackens und wie Angreifer die Fußdrucktechnik verwenden.
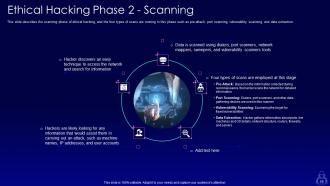
Folie 55 : Diese Folie beschreibt die Scan-Phase des ethischen Hackens und die vier Scan-Typen, die in dieser Phase ausgeführt werden.
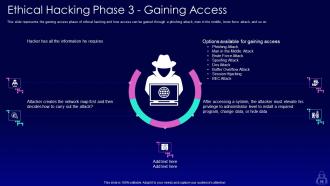
Folie 56 : Diese Folie stellt die Zugangsphase beim ethischen Hacken dar und wie der Zugang durch einen Phishing-Angriff erlangt werden kann.
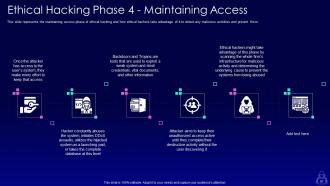
Folie 57 : Diese Folie zeigt die Aufrechterhaltung der Zugriffsphase beim ethischen Hacken und wie ethische Hacker davon profitieren.
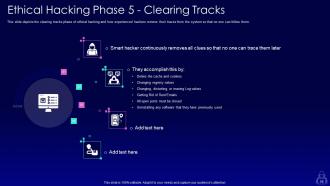
Folie 58 : Diese Folie zeigt die Clearing-Tracks-Phase des ethischen Hackings und wie erfahrene Hacker ihre Spuren beseitigen.
Folie 59 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
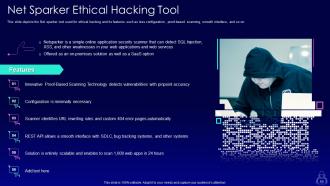
Folie 60 : Diese Folie zeigt das Net-Sparker-Tool, das für ethisches Hacking verwendet wird, und seine Funktionen wie weniger Konfiguration, beweisbasiertes Scannen, reibungslose Benutzeroberfläche und so weiter.
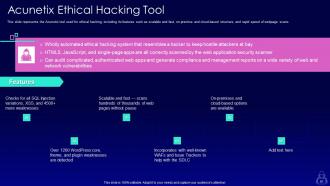
Folie 61 : Diese Folie stellt das Acunetix-Tool dar, das für ethisches Hacking verwendet wird, einschließlich seiner Funktionen wie skalierbare und schnelle, lokale und Cloud-basierte Struktur.
Folie 62 : Diese Folie beschreibt das ethische Hacking-Programm Traceroute NG, einschließlich seiner Funktionen wie TCP- und ICMP-Netzwerkroutenanalyse.
Folie 63 : Diese Folie repräsentiert das Ethical Hacking Tool von SolarWinds Security Event Manager.
Folie 64 : Diese Folie zeigt das ethische Hacking-Tool der Burp-Suite, einschließlich seiner Funktionen wie Open-Source- und kundenspezifischer Software.
Folie 65 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
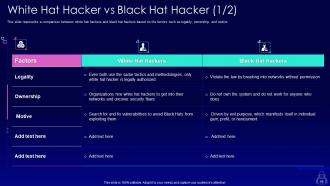
Folie 66 : Diese Folie stellt einen Vergleich zwischen White-Hat-Hackern und Black-Hat-Hackern dar, basierend auf Faktoren wie Legalität, Eigentum und Motiv.
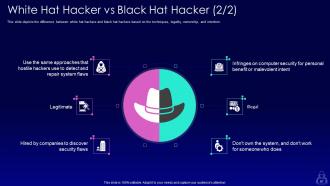
Folie 67 : Diese Folie zeigt den Unterschied zwischen White-Hat-Hackern und Black-Hat-Hackern basierend auf den Techniken, der Legalität, dem Eigentum und der Absicht.
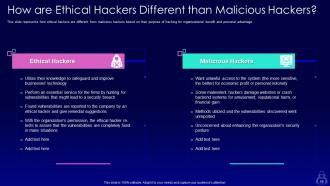
Folie 68 : Diese Folie zeigt, wie sich ethische Hacker von böswilligen Hackern unterscheiden, basierend auf dem Zweck des Hackens.
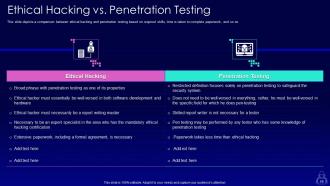
Folie 69 : Diese Folie zeigt einen Vergleich zwischen ethischem Hacken und Penetrationstests basierend auf den erforderlichen Fähigkeiten.
Folie 70 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
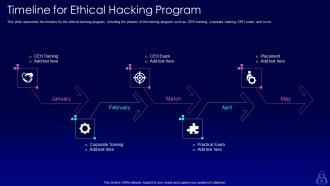
Folie 71 : Diese Folie stellt den Zeitplan für das Ethical-Hacking-Programm dar, einschließlich der Phasen des Trainingsprogramms.
Folie 72 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
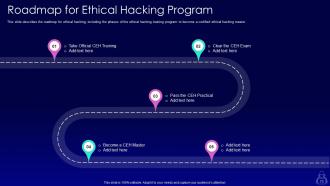
Folie 73 : Diese Folie zeigt die Roadmap für das Ethical Hacking Program.
Folie 74 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
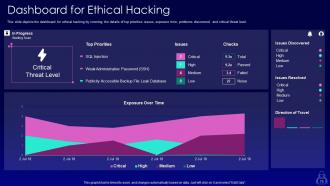
Folie 75 : Diese Folie zeigt das Dashboard für ethisches Hacken, indem sie die Details der Themen mit der höchsten Priorität behandelt.
Folie 76 : Diese Folie zeigt Symbole für Ethical Hacking (IT).
Folie 77 : Diese Folie trägt den Titel „Zusätzliche Folien“, um voranzukommen.
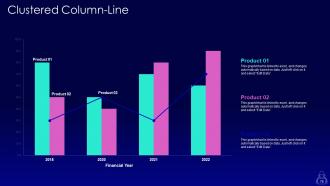
Folie 78 : Diese Folie bietet ein gruppiertes Säulendiagramm mit zwei Produktvergleichen.
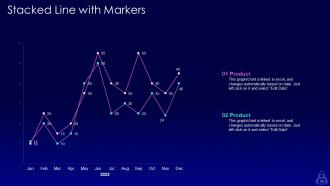
Folie 79 : Diese Folie zeigt eine gestapelte Linie mit Markierungen.
Folie 80 : Dies ist eine Folie zur Ideengenerierung, um eine neue Idee darzulegen oder Informationen, Spezifikationen usw. hervorzuheben.
Folie 81 : Dies ist eine Vergleichsfolie zum Vergleich zwischen Waren, Unternehmen usw.
Folie 82 : Dies ist eine Finanzfolie. Zeigen Sie hier Ihre finanzbezogenen Sachen.
Folie 83 : Diese Folie enthält ein Puzzle mit zugehörigen Symbolen und Text.
Folie 84 : Dies ist unsere Zielfolie. Geben Sie hier Ihre Ziele an.
Folie 85 : Diese Folie zeigt Haftnotizen. Posten Sie hier Ihre wichtigen Notizen.
Folie 86 : Dies ist eine Timeline-Folie. Zeigen Sie hier Daten zu Zeitintervallen an.
Folie 87 : Dies ist eine Dankeschön-Folie mit Adresse, Kontaktnummern und E-Mail-Adresse.
Ethisches Hacken Powerpoint-Präsentationsfolien mit allen 92 Folien:
Verwenden Sie unsere Powerpoint-Präsentationsfolien zu Ethical Hacking IT, um Ihnen effektiv dabei zu helfen, wertvolle Zeit zu sparen. Sie sind gebrauchsfertig und passen in jede Präsentationsstruktur.







FAQs for Ethical hacking it
So basically, ethical hackers get permission first - that's the huge difference. Malicious ones just break in whenever they want, obviously illegal. Ethical hackers are trying to help companies find weak spots in their security, then report it back properly. They follow rules and don't steal anything. But malicious hackers? Total opposite - they want money, data, or honestly just like messing things up for fun. Oh and if you're thinking about trying this stuff, definitely get written permission first. Document everything too. Last thing you want is ending up in legal trouble over a misunderstanding.
Get everything in writing first - seriously, don't skip this step. You'll need a formal pen testing agreement that spells out exactly what systems you can touch, timelines, and your scope. Bug bounty programs work too, but honestly those terms are all over the place so read them twice. Verbal permission means absolutely nothing here. The paperwork should list specific IP ranges, which methods are banned, and emergency contacts. Without proper docs, you're basically just... a criminal who happens to know cybersecurity. I've seen people get burned thinking a handshake was enough.
So ethical hackers basically start with network scanners like Nmap, then move into vulnerability tools - Nessus or OpenVAS are pretty standard. Metasploit's huge for penetration testing frameworks. Wireshark helps with packet analysis, and Burp Suite is clutch for web app stuff. But honestly? The tools are only half of it. The real trick is learning to think like the bad guys do. They spend tons of time on manual testing and writing custom scripts too. Oh, and social engineering - testing if people will actually click that sketchy email. If you want to get into this, start simple with basic network scanning. CTF challenges are perfect for beginners.
First thing - get written authorization before you touch anything. That's your get-out-of-jail-free card. Make sure the scope is crystal clear about what systems you can test and when. Professional insurance is smart too, because even good hackers mess up sometimes. Document everything you do during tests. Getting certified (CEH, CISSP) shows you actually know the legal stuff, which employers love. Oh, and stick to frameworks like OWASP or NIST - they're basically your roadmap for staying legit. Never, ever start without signed contracts though. I've seen too many people learn that lesson the hard way.
CEH definitely helps with credibility - shows you're not just some random person who watched YouTube tutorials. Most companies actually require these certs for security positions, so you'd hit walls trying to get hired without one. It's like a professional stamp that separates you from the wannabes. Real experience still trumps everything though, honestly. But if you want to be taken seriously, start with CEH or something similar. Opens doors and makes clients trust you more. The cert won't make you an expert overnight, but it's pretty much essential if you're going this route professionally.
Honestly, ethical hacking is like getting a second opinion before things go sideways. You bring in these white hat hackers to poke around your systems and find the weak spots before actual criminals do. Way better than learning about vulnerabilities during a real attack - trust me on that one. Bug bounty programs are pretty smart too since you get multiple people testing your stuff. Just make sure you're not working with sketchy people, and actually fix what they find. I've seen companies pay good money for pen test reports that just sit there doing nothing.
Dude, first thing - get everything in writing before you touch a single system. Seriously, the legal headaches aren't worth it. Make your scope super specific so you don't accidentally break into stuff you weren't meant to test. Use minimal access only and don't mess up their daily operations. All findings stay confidential - treat their data like your own company's secrets. Document everything properly too. Oh and this might be obvious, but give them actual solutions, not just "hey your security sucks." The signed agreement thing though? That's absolutely critical.
So ethical hackers basically scan your stuff systematically - networks, apps, whatever - looking for holes they can actually exploit. They'll use tools like Nessus or OpenVAS, but the smart ones don't just rely on automated scans. Manual testing catches what machines miss. Most use CVSS scores (0-10) for measuring risk, though honestly those are pretty cookie-cutter. What really matters is context - a "medium" vuln on your main database hits way different than the same issue on some random test server. My advice? Push your pentester to connect their findings to actual business impact instead of just throwing technical severity scores at you.
Dude, the legal stuff is honestly the scariest part - you need everything documented before you even think about testing systems. One mistake there and you're screwed. Skills-wise, it's like playing catch-up forever because hackers don't follow rules while we're stuck with compliance. They move fast, we move slow. Plus there's this massive skills gap in the field right now. Oh, and attack methods change constantly so you'll be studying nonstop. Get your permissions in writing first - seriously, don't skip that step. Budget way more time than you think for learning new stuff.
Dude, communication is everything in pentesting. Talk to stakeholders constantly - nail down scope, set realistic expectations, figure out what actually matters to their business. I've watched pentesters disappear for weeks then drop some giant report that completely misses what the client needed. Don't be that guy. Check in regularly, ask questions right away if scope gets murky, share findings as you go instead of saving everything for the end. Oh and tailor your final report - execs want business impact, IT wants the technical nitty-gritty. Follow up afterward to make sure they actually fix stuff.
Think of it as hiring good hackers to break into your stuff before the bad ones do. They'll find weak passwords, outdated software, sketchy configurations - basically anything criminals would use against you. Pretty smart move, honestly. These ethical hackers use the same tools as attackers but report problems instead of stealing your data. Test everything at least once a year, plus whenever you make big changes to your systems. It's like having someone try to rob your house so you know which locks need fixing.
Dude, AI is totally changing the game in ethical hacking. Automated vuln scanners can actually learn from past attacks now, which is pretty wild. Machine learning spots attack patterns we'd never catch manually. Everyone's moving to cloud so that's where the action is. Blockchain created weird new attack vectors you gotta understand. IoT devices are literally everywhere and - no surprise - they're garbage at security. Here's the thing though: attackers have AI tools now too. Your red team stuff needs to match that reality. Oh and seriously, learn Python if you haven't. Makes everything so much easier.
So basically these ethical hackers are always playing catch-up with the bad guys. They study whatever new attack methods criminals are using - like when AI hacking became a thing, the good guys had to learn those same techniques to fight back. It's honestly exhausting just thinking about it. Most of them hang out in security communities online, sharing intel about new threats and brainstorming fixes together. The whole thing is just constant learning and practice. Oh, and if you're thinking about getting into this stuff, definitely follow some security researchers on Twitter and check out bug bounty sites to see what real attacks look like.
Dude, you HAVE to document everything properly. I've watched so many pentesters get totally screwed because they found something huge but couldn't prove it later. Screenshots, timestamps, exact steps you took - all of it matters. Your clients need those detailed reports, plus it covers your ass legally. Developers won't fix anything if they can't understand what's broken. Oh and include remediation advice too - that's usually what separates good reports from mediocre ones. Seriously though, start documenting from minute one of any test. Without solid proof, even critical vulns look worthless.
Dude, make security everyone's problem, not just IT's headache. Ditch those soul-crushing PowerPoints for training - show real breach examples instead. People actually listen when you're like "remember when Target got hacked?" Set up easy ways to report sketchy stuff and praise whoever spots phishing emails. Don't shame people who mess up though, that just makes them hide mistakes. Oh, and get your CEO to actually follow password rules - seriously, if leadership doesn't care, nobody will. Works way better than lecturing people about "best practices" all day.
-
Very unique and reliable designs.
-
Great experience, I would definitely use your services further.