
Informationstechnologie-Sicherheit PowerPoint-Präsentationsfolien


Try Before you Buy Download Free Sample Product
 Impress Your
Audience
 100%
Editable
 Save Hours
of Time


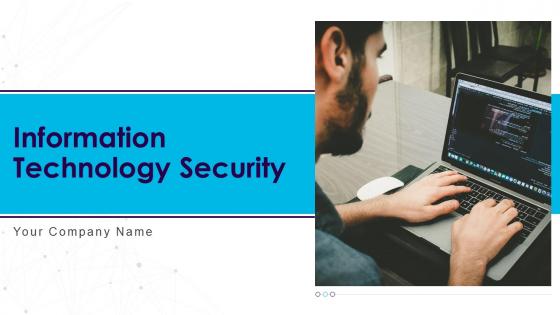
IT-Sicherheit schützt elektronische Geräte wie Computer, Server, mobile Geräte, Daten, elektronische Systeme usw. vor IT-Angriffen. Diese PowerPoint-Präsentation veranschaulicht wichtige Details zur Sicherheit der Informationstechnologie. Diese IT-Sicherheits-PowerPoint-Präsentation wird hilfreich sein, um das aktuelle Szenario der Organisation, die Anforderungen an die IT-Sicherheit in verschiedenen Bereichen und ihre Arbeit zu beleuchten. Darüber hinaus enthält die PPT für Computersicherheit die kritischen Elemente der IT-Sicherheit, die Identifizierung und Bewertung von IT-Risiken, Schritte zur Minderung dieser Risiken, die Vorteile der IT-Sicherheit und die Rolle der Automatisierung in der IT-Sicherheit. Darüber hinaus enthält diese Datensicherheitspräsentation eine Checkliste zur Implementierung der IT-Sicherheit in der Organisation, einen 30-60-90-Tage-Plan zur Verwaltung der IT-Sicherheit und das Budget für die Implementierung derselben. Das Informationssicherheitsdeck zeigt auch eine Roadmap zur Überwachung der IT-Sicherheit und einen Zeitplan zur Implementierung der IT-Sicherheit. Schließlich zeigt dieses elektronische Informationssicherheits-PPT die Auswirkungen der IT-Sicherheitsimplementierung auf die Organisation und das Dashboard für die Bedrohungsverfolgung in der Informationstechnologiesicherheit. Passen Sie diese zu 100 Prozent bearbeitbare Vorlage jetzt an.
People who downloaded this PowerPoint presentation also viewed the following :
Inhalt dieser Powerpoint-Präsentation
Folie 1 : Diese Folie stellt die Sicherheit der Informationstechnologie vor. Geben Sie Ihren Firmennamen an und beginnen Sie.
Folie 2 : Dies ist eine Agenda-Folie. Geben Sie hier Ihre Agenden an.
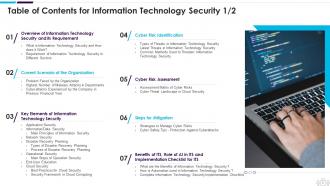
Folie 3 : Diese Folie zeigt das Inhaltsverzeichnis für die Präsentation.
Folie 4 : Dies ist eine weitere Folie, die das Inhaltsverzeichnis der Präsentation fortsetzt.
Folie 5 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
Folie 6 : Diese Folie definiert die Bedeutung von Cyber-Sicherheit und wie sie hilft, Daten durch verschiedene Methoden und Techniken zu verhindern.
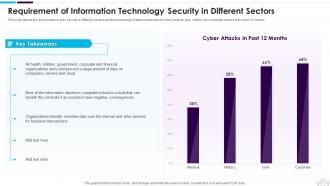
Folie 7 : Diese Folie zeigt die Anforderungen an Cyber Security in verschiedenen Branchen.
Folie 8 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
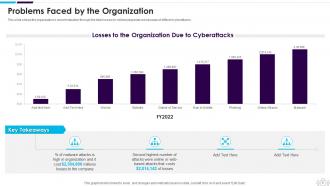
Folie 9 : Diese Folie zeigt die aktuelle Situation der Organisation anhand der Gesamtverluste, die aufgrund verschiedener Cyberangriffe aufgetreten sind.
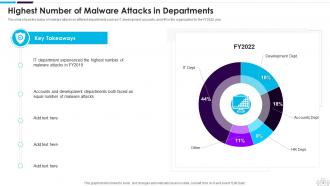
Folie 10 : Diese Folie zeigt die höchste Anzahl an Malware-Angriffen in Abteilungen.
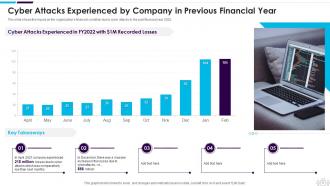
Folie 11 : Diese Folie zeigt Cyber-Angriffe, die von Unternehmen im vergangenen Geschäftsjahr erlebt wurden.
Folie 12 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
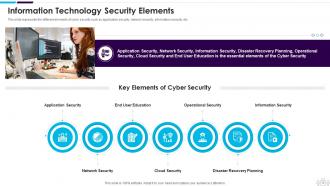
Folie 13 : Diese Folie repräsentiert die verschiedenen Elemente der Cybersicherheit wie Anwendungssicherheit, Netzwerksicherheit, Informationssicherheit usw.
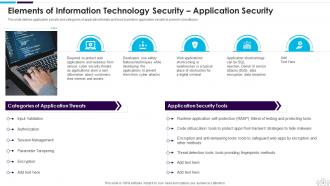
Folie 14 : Diese Folie definiert die Anwendungssicherheit und Kategorien von Anwendungsbedrohungen und Tools zur Durchführung der Anwendungssicherheit.
Folie 15 : Diese Folie zeigt Elemente der Cybersicherheit – Informationssicherheit.
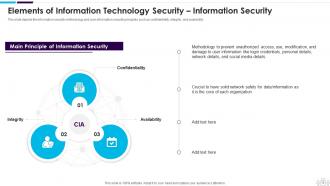
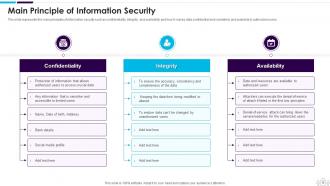
Folie 16 : Diese Folie stellt die Hauptprinzipien der Informationssicherheit wie Vertraulichkeit, Integrität und Verfügbarkeit dar.
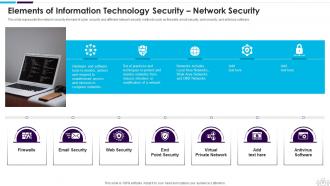
Folie 17 : Diese Folie repräsentiert das Cybersicherheitselement der Netzwerksicherheit und verschiedene Netzwerksicherheitsmethoden.
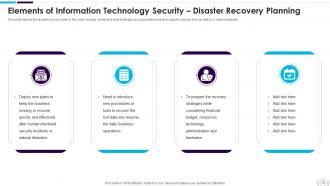
Folie 18 : Diese Folie präsentiert Elemente der Cybersicherheit – Notfallwiederherstellungsplanung.
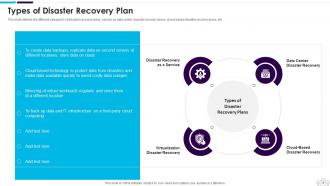
Folie 19 : Diese Folie definiert die verschiedenen Kategorien von Disaster-Recovery-Plänen, nämlich als Rechenzentrums-Disaster-Recovery-Pläne, Cloud-basierte Disaster-Recovery-Pläne usw.
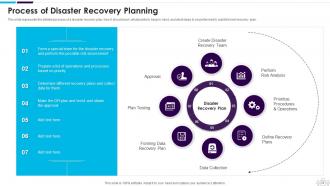
Folie 20 : Diese Folie stellt den detaillierten Prozess eines Notfallwiederherstellungsplans dar, wie er funktionieren sollte, welche Punkte zu beachten sind usw.
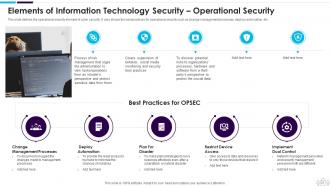
Folie 21 : Diese Folie definiert das Betriebssicherheitselement der Netzwerksicherheit.
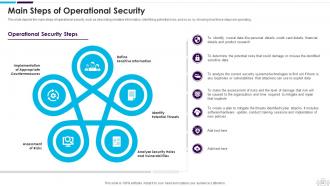
Folie 22 : Diese Folie zeigt die wichtigsten Schritte der Betriebssicherheit, wie z. B. die Beschreibung sensibler Informationen, die Identifizierung potenzieller Risiken usw.
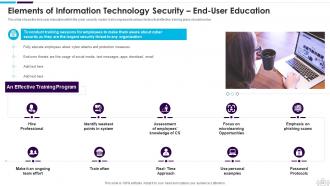
Folie 23 : Diese Folie präsentiert die Endbenutzerschulung innerhalb des Cyber-Sicherheitsmodells.
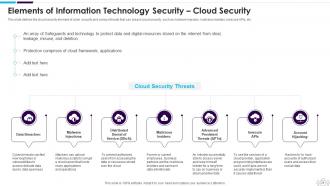
Folie 24 : Diese Folie zeigt Elemente der Netzwerksicherheit – Cloud-Sicherheit.
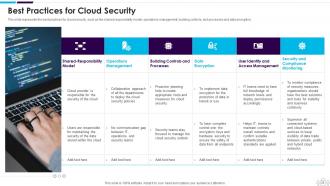
Folie 25 : Diese Folie stellt die Best Practices für Cloud-Sicherheit dar, wie das Modell der gemeinsamen Verantwortung, das Betriebsmanagement usw.
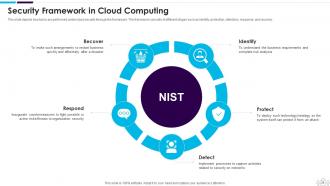
Folie 26 : Diese Folie zeigt das Sicherheits-Framework im Cloud Computing.
Folie 27 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
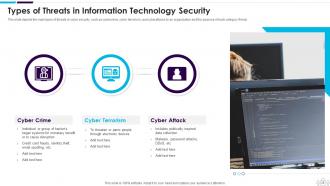
Folie 28 : Diese Folie stellt die Hauptarten von Bedrohungen in der Cybersicherheit vor, wie Cyberkriminalität, Cyberterrorismus usw.
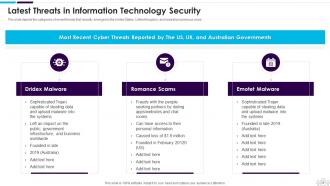
Folie 29 : Diese Folie zeigt die Kategorien der jüngsten Bedrohungen, die kürzlich in den Vereinigten Staaten, im Vereinigten Königreich usw. aufgetaucht sind.
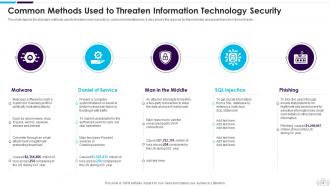
Folie 30 : Diese Folie zeigt gängige Methoden zur Bedrohung der Netzwerksicherheit.
Folie 31 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
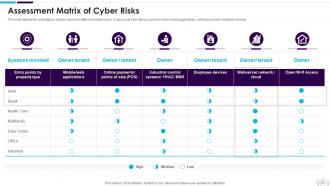
Folie 32 : Diese Folie zeigt die Oberfläche von Cyberangriffen basierend auf verschiedenen Eigenschaftstypen.
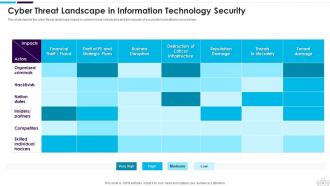
Folie 33 : Diese Folie präsentiert die Cyber-Bedrohungslandschaft in der Datensicherheit.
Folie 34 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
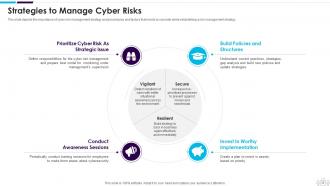
Folie 35 : Diese Folie zeigt die Bedeutung von Strategien und Verfahren für das Cyber-Risikomanagement.
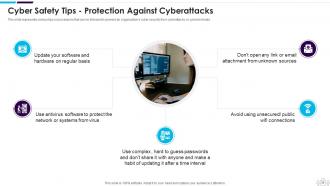
Folie 36 : Diese Folie zeigt Tipps zur Cybersicherheit – Schutz vor Cyberangriffen.
Folie 37 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
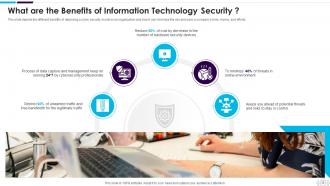
Folie 38 : Diese Folie zeigt die verschiedenen Vorteile der Bereitstellung eines Netzwerksicherheitsmodells in einer Organisation.
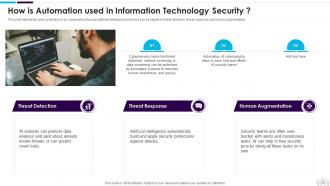
Folie 39 : Diese Folie zeigt den Cyberschutz einer Organisation durch künstliche Intelligenz.
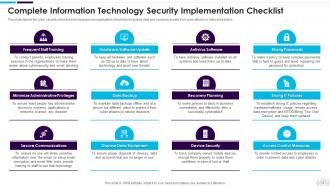
Folie 40 : Diese Folie zeigt die vollständige Checkliste für die Implementierung der Cybersicherheit.
Folie 41 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
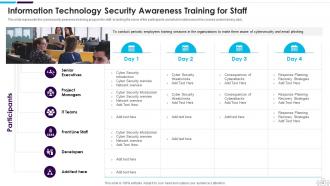
Folie 42 : Diese Folie stellt das Schulungsprogramm zur Sensibilisierung für Cybersicherheit für Mitarbeiter dar, einschließlich der Namen der Teilnehmer.
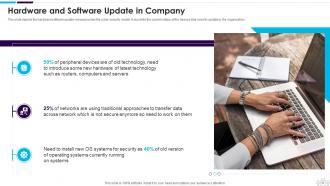
Folie 43 : Diese Folie präsentiert Hardware- und Software-Updates im Unternehmen.
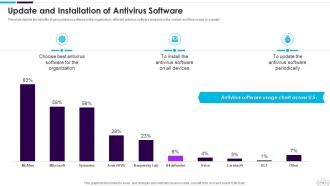
Folie 44 : Diese Folie zeigt die Vorteile der Verwendung von Antivirensoftware in der Organisation.
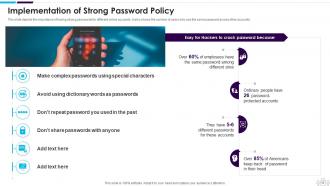
Folie 45 : Diese Folie zeigt, wie wichtig es ist, sichere Passwörter für verschiedene Online-Konten zu haben.
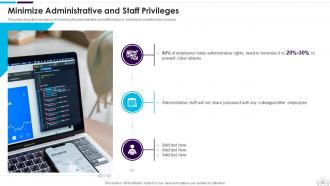
Folie 46 : Diese Folie zeigt die Bedeutung der Minimierung der Verwaltungs- und Personalprivilegien, indem sie die Vorteile für das Unternehmen aufzeigt.
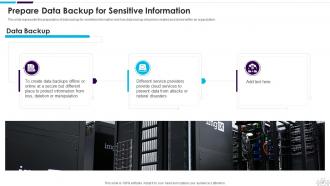
Folie 47 : Diese Folie zeigt Datensicherung für vertrauliche Informationen vorbereiten.
Folie 48 : Diese Folie zeigt, welche Faktoren bei der Vorbereitung einer Sanierungsplanung einer Organisation berücksichtigt werden.
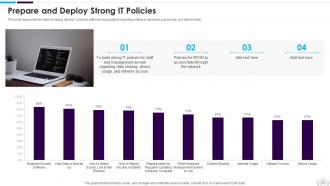
Folie 49 : Diese Folie zeigt den Wert starker IT-Richtlinien innerhalb einer Organisation.
Folie 50 : Diese Folie zeigt die sichere Kommunikation innerhalb einer Organisation und die Technologie zur Verschlüsselung von E-Mails.
Folie 51 : Diese Folie zeigt die Bedeutung der Entsorgung von Daten und Geräten, die nicht mehr verwendet werden.
Folie 52 : Diese Folie zeigt, dass die Sicherheit der Hardware oder Geräte der Mitarbeiter auch bei der Anwendung des Cyber-Sicherheitsmodells von wesentlicher Bedeutung ist.
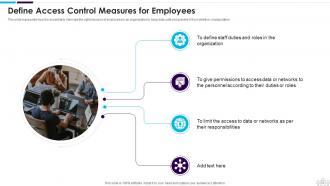
Folie 53 : Auf dieser Folie wird das Definieren von Zugriffskontrollmaßnahmen für Mitarbeiter vorgestellt.
Folie 54 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
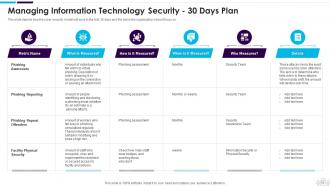
Folie 55 : Diese Folie zeigt, wie das Cybersicherheitsmodell in den ersten 30 Tagen funktionieren wird und auf welche Aufgaben sich die Organisation konzentrieren sollte.
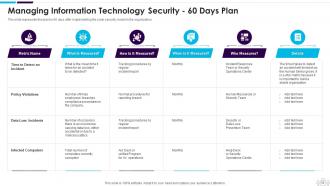
Folie 56 : Diese Folie stellt den Plan für 60 Tage nach der Implementierung des Netzwerksicherheitsmodells in der Organisation dar.
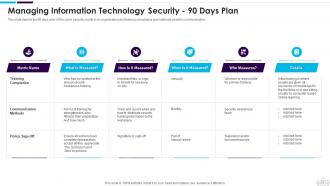
Folie 57 : Diese Folie zeigt den 90-Tage-Plan des Netzwerksicherheitsmodells in einer Organisation und die Einhaltung von Schulungen.
Folie 58 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
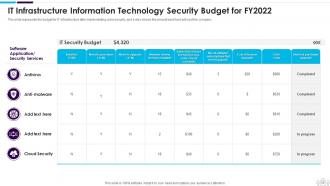
Folie 59 : Diese Folie stellt das Budget für die IT-Infrastruktur nach der Implementierung der Datensicherheit dar.
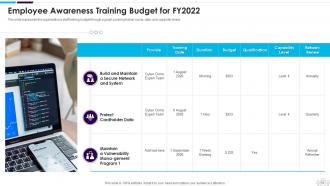
Folie 60 : Diese Folie zeigt das Personalschulungsbudget der Organisation anhand eines Diagramms, das den Namen, das Datum und die Fähigkeitsstufen des Trainers abdeckt.
Folie 61 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
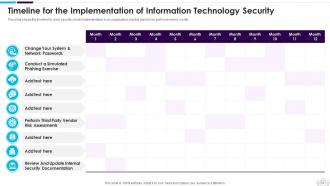
Folie 62 : Diese Folie zeigt den Zeitplan für die Implementierung der Netzwerksicherheit.
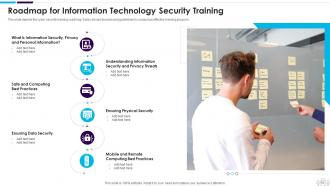
Folie 63 : Diese Folie zeigt die Roadmap für Cyber-Sicherheitsschulungen.
Folie 64 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
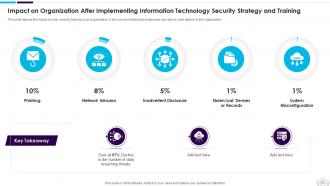
Folie 65 : Diese Folie zeigt die Auswirkungen auf die Organisation nach der Implementierung einer Cybersicherheitsstrategie und -schulung.
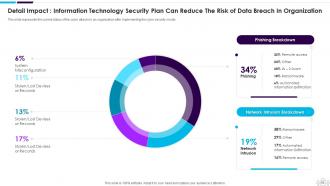
Folie 66 : Diese Folie stellt den aktuellen Stand der Cyberangriffe in einer Organisation nach der Implementierung des Cybersicherheitsmodells dar.
Folie 67 : Diese Folie hebt Titel für Themen hervor, die als nächstes in der Vorlage behandelt werden sollen.
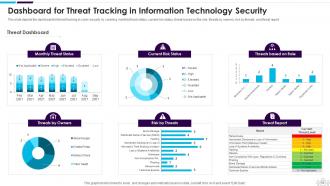
Folie 68 : Diese Folie präsentiert das Dashboard für die Bedrohungsverfolgung in der Netzwerksicherheit.
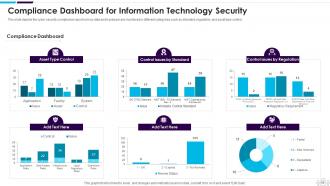
Folie 69 : Diese Folie zeigt den Cyber-Sicherheits-Compliance-Bericht darüber, wie Daten und Hardware in verschiedenen Kategorien überwacht werden.
Folie 70 : Diese Folie zeigt Symbole für die Sicherheit der Informationstechnologie.
Folie 71 : Diese Folie trägt den Titel „Zusätzliche Folien“, um voranzukommen.
Folie 72 : Dies ist die Folie „Über uns“, um Unternehmensspezifikationen usw. anzuzeigen.
Folie 73 : Dies ist die Folie „Unser Team“ mit Namen und Bezeichnung.
Folie 74 : Dies ist unsere Missionsfolie mit zugehörigen Bildern und Texten.
Folie 75 : Diese Folie zeigt Haftnotizen. Posten Sie hier Ihre wichtigen Notizen.
Folie 76 : Diese Folie präsentiert die Roadmap mit zusätzlichen Textfeldern.
Folie 77 : Diese Folie enthält einen 30-60-90-Tage-Plan mit Textfeldern.
Folie 78 : Diese Folie zeigt ein Kreisdiagramm mit zusätzlichen Textfeldern.
Folie 79 : Dies ist unsere Zielfolie. Geben Sie hier die Ziele Ihres Unternehmens an.
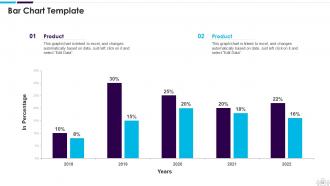
Folie 80 : Diese Folie zeigt ein Balkendiagramm mit zwei Produktvergleichen.
Folie 81 : Dies ist eine Dankeschön-Folie mit Adresse, Kontaktnummern und E-Mail-Adresse.
Information Technology Security Powerpoint-Präsentationsfolien mit allen 86 Folien:
Verwenden Sie unsere Powerpoint-Präsentationsfolien zur Sicherheit von Informationstechnologie, um Ihre wertvolle Zeit effektiv zu sparen. Sie sind gebrauchsfertig und passen in jede Präsentationsstruktur.







FAQs for Information Technology Security
Phishing's still the biggest headache - probably 90% of breaches I see start there. Attackers are getting scary good at mimicking vendors and internal emails, so even smart employees fall for it. Ransomware's another massive problem, especially when they go after your backups first (which is just evil honestly). Don't forget insider threats too - sometimes it's malicious, but usually it's just someone clicking the wrong thing. Oh, and social engineering attacks are everywhere now. Get your team doing regular security training and turn on multi-factor authentication for everything you can. That'll block most of the easy wins for hackers.
Honestly, just hit the free wins first - turn on two-factor auth everywhere and set software to auto-update. Yeah it's boring but blocks most attacks. Your team needs phishing training too since that's how 90% of hackers actually get in (way less dramatic than the movies make it seem). Budget-wise, get a business password manager - like $4 per user monthly. Cloud antivirus is solid too. Set up automated backups because you'll thank yourself later. But real talk? Teaching employees not to click sketchy links is worth more than any fancy security tool you can buy.
Dude, training your people is honestly way more crucial than fancy security software. I know it sounds boring, but hear me out - most breaches happen because someone clicked a sketchy email or used "password123." You could have military-grade firewalls, but if Jim from accounting falls for a phishing scam, you're screwed. Start with those fake phishing tests (kinda mean but they work) and basic awareness stuff. People need to actually understand why these rules exist, not just follow them blindly. Trust me, you'll see a massive difference once your team knows what to look for.
Start with a data audit so you actually know what you're protecting. Then figure out which regulations hit you - GDPR, CCPA, whatever applies. Break it down piece by piece because yeah, it's pretty overwhelming otherwise. Get your access controls sorted, encrypt the sensitive stuff, and set up monitoring. Staff training is huge since people are basically walking security risks (sorry, but true). Document everything - auditors are obsessed with paperwork. Oh, and tackle your riskiest data flows first rather than trying to fix everything at once.
So proactive cybersecurity is like - you're hunting for threats before they hit you. Think pen testing, threat intel, updating policies regularly. Reactive is just scrambling after you've already been breached. Most teams I know spend way too much time in reactive mode because they're constantly dealing with fires. It's exhausting honestly. But here's the thing - proactive stuff actually pays off way better since you're stopping attacks instead of cleaning up the mess afterward. I'd say throw at least 30% of your budget at proactive measures. Trust me, future you will thank you when you're not pulling all-nighters over some security incident.
So MFA is basically extra security layers that make hackers' lives way harder. They'd need your password AND your phone or fingerprint - good luck with that. Think of it like having multiple deadbolts instead of just one crappy lock. Even if some data breach exposes your password, they're still screwed without that second step. Most of these idiots will just move on to someone easier anyway. Definitely turn it on for email and work stuff first - those are the big ones that'll really mess up your day if compromised.
Honestly, AI and machine learning are huge right now for catching threats way faster than before. Zero-trust is becoming the norm too - basically don't trust anything, verify everything. Quantum computing will probably wreck our current encryption in a few years, so companies are already working on quantum-resistant stuff. Oh, and SASE is this thing where your network security all moves to the cloud. My take? Get comfortable with AI security tools now because hunting threats manually is gonna be dead soon. Actually kind of wild how fast this stuff changes.
Look for weird behavior patterns first - that's your best bet. After-hours logins, random file downloads, people suddenly poking around systems they never touch. Super tricky since they already have legit access though. Only give people permissions they actually need for their jobs, nothing extra. Oh and do those quarterly reviews where you check who can access what - sounds boring but catches stuff. The culture thing matters too honestly. People need to feel safe reporting sketchy coworker behavior without getting thrown under the bus later.
Okay so first thing - get a VPN set up ASAP, that's honestly your biggest risk right now. Public WiFi is sketchy even when it looks legit. Keep your work stuff updated and use two-factor authentication everywhere you can. I'd set up a separate workspace at home if possible, makes it easier to switch off mentally too. Always log out when you're done working. Oh and backup everything to the cloud regularly - learned that one the hard way lol. Your devices need to stay locked down with strong passwords obviously.
So basically you're splitting the security work with your cloud provider instead of doing it all yourself. They handle the boring infrastructure stuff - servers, networks, keeping people from literally breaking into data centers. You're still stuck with user permissions, encryption, and configuring everything properly though. Honestly the hardest part is figuring out exactly who does what, because that's where things usually go wrong. I'd probably start by writing down who's responsible for what - sounds nerdy but it'll save you headaches later. Way better than managing your own server room if you ask me.
So zero trust is basically "never trust, always verify" - you check everyone and every device trying to get into your network, even if they're already inside. The old "trust but verify" thing? Yeah, that was always backwards anyway. With everyone working remotely and using cloud stuff, your network perimeter is basically nonexistent now. You can't just assume someone's legit because they're on the corporate network. Start by figuring out what actually needs access to what in your setup, then implement continuous verification with least-privilege access. It's honestly the only way that makes sense anymore.
Start with proper vetting before bringing anyone on - dig into their security certs, audit reports, past incidents. Contract language needs specific SLAs and breach notification deadlines. Most companies totally drop the ball on ongoing monitoring though, which is where things actually go sideways. Regular assessments are non-negotiable. Make vendors report security changes immediately and keep a current inventory of all third-party access. Oh, and treat this as an ongoing relationship, not some one-and-done checklist thing. That mindset shift alone will save you headaches later.
Start with a solid incident response plan - who does what, how to escalate, communication channels. Document your critical stuff and build relationships with forensics experts and legal people before you need them. Your normal systems might go down, so have backup ways to communicate. Oh, and update those contact lists every few months because people change jobs constantly. Run tabletop exercises regularly - I can't stress this enough. You don't want your first drill to be the real thing. Test everything beforehand so you're not scrambling when it actually hits.
Basically these scammers are psychological manipulators who prey on stuff like trust and fear. They'll pretend to be IT support or your boss to get you to hand over passwords or click sketchy links. Pretty clever actually, in a twisted way. What they're doing is exploiting that natural urge to help people or avoid getting yelled at by management. So you end up acting without really thinking it through first. Best defense? Always double-check through a different method - like call them back or walk over to their desk. Don't just trust that urgent email, even if it looks totally legit.
Dude, encryption is basically your safety net if data gets stolen. It scrambles everything so hackers just see gibberish even when they break in. You'll want to encrypt stuff both sitting on servers and moving around - emails, file transfers, whatever. Like putting your data in a safe only you know the combo to. Strong encryption standards are a must, obviously. Customer info and financial stuff should definitely be encrypted. I learned this the hard way at my last job when someone's laptop got stolen, but thankfully everything was encrypted so we dodged a bullet. Even if they grab your files, they're worthless without the key.
-
Excellent Designs.
-
Easily Understandable slides.