

Security Hacker Powerpoint Presentation Slides





Try Before you Buy Download Free Sample Product
 Impress Your
Audience
 100%
Editable
 Save Hours
of Time


La piratería es un esfuerzo para obtener acceso no autorizado a un sistema informático o una red privada dentro de una computadora. Aquí hay una plantilla de Security Hacker diseñada profesionalmente que proporciona una descripción general de la situación actual de la empresa al describir los ataques de piratería que enfrenta la empresa y el impacto de estos ataques en la organización. Esta presentación de PowerPoint cubre las nuevas estrategias para prevenir la piratería, incluida la piratería ética, la conciencia de seguridad cibernética entre los empleados, la copia de seguridad de datos confidenciales, el plan de recuperación ante desastres, el uso de programas de seguridad y otros. Además, este PPT Security Hacker habla sobre el presupuesto para implementar nuevas políticas de seguridad y nuevas medidas de prevención. Además, esta plantilla incluye un plan de implementación que se adapta a un plan de 30 60 90 días, una hoja de ruta y un tablero. Además, este PPT proporciona el impacto de las nuevas políticas de seguridad y las medidas de prevención en los negocios, como el impacto de los piratas informáticos éticos, los beneficios de los piratas informáticos éticos para la empresa y la recuperación de la reputación de la empresa. Por último, esta plataforma de piratería presenta la piratería y la piratería ética y su propósito y legalidad. Descarga esta plantilla 100 por ciento editable ahora.
People who downloaded this PowerPoint presentation also viewed the following :
Contenido de esta presentación de Powerpoint
Diapositiva 1 : Esta diapositiva presenta Security Hacker. Indique el nombre de su empresa y comience.
Diapositiva 2 : Esta es una diapositiva de Agenda. Indique sus agendas aquí.
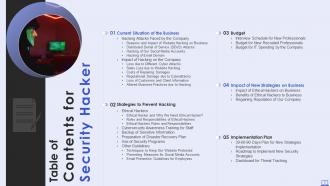
Diapositiva 3 : Esta diapositiva presenta la tabla de contenido de la presentación.
Diapositiva 4 : esta diapositiva muestra el título de los temas que se cubrirán a continuación en la plantilla.
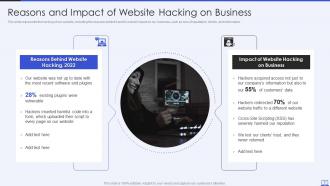
Diapositiva 5 : esta diapositiva muestra las razones y el impacto del pirateo de sitios web en las empresas.
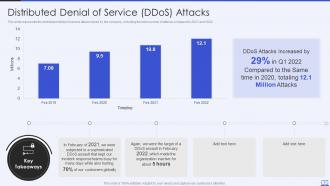
Diapositiva 6 : Esta diapositiva representa los ataques distribuidos de denegación de servicio que enfrenta la empresa.
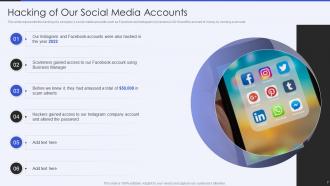
Diapositiva 7 : Esta diapositiva muestra el pirateo de nuestras cuentas de redes sociales.
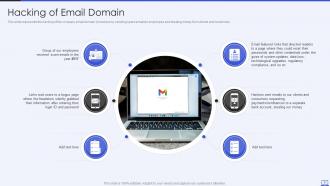
Diapositiva 8 : esta diapositiva presenta la piratería del dominio de correo electrónico de la empresa por parte de piratas informáticos mediante el envío de correo electrónico no deseado.
Diapositiva 9 : esta diapositiva muestra el título de los temas que se cubrirán a continuación en la plantilla.
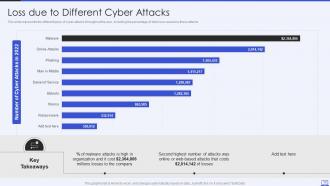
Diapositiva 10 : Esta diapositiva representa los diferentes tipos de ciberataques a lo largo del año.
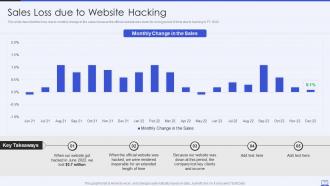
Diapositiva 11 : esta diapositiva muestra la pérdida de ventas debido a la piratería del sitio web.
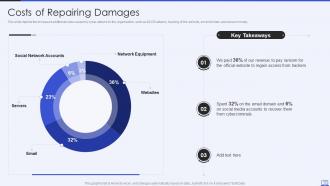
Diapositiva 12 : Esta diapositiva muestra el aumento de los costos adicionales causados por los ataques cibernéticos.
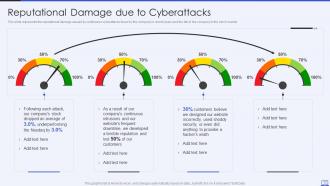
Diapositiva 13 : esta diapositiva representa el daño a la reputación debido a los ataques cibernéticos.
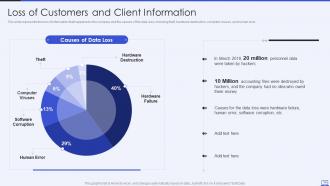
Diapositiva 14 : esta diapositiva muestra la pérdida de clientes y la información del cliente.
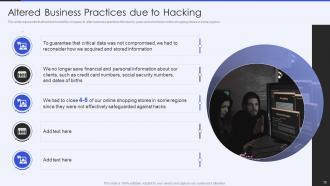
Diapositiva 15 : Esta diapositiva representa que los piratas informáticos obligaron a la empresa a modificar las prácticas comerciales.
Diapositiva 16 : esta diapositiva muestra el título de los temas que se cubrirán a continuación en la plantilla.
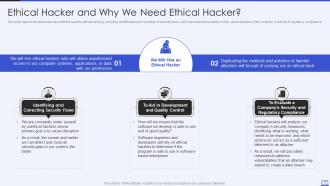
Diapositiva 17 : Esta diapositiva muestra Ethical Hacker y Por qué necesitamos Ethical Hacker.
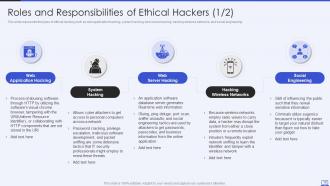
Diapositiva 18 : esta diapositiva representa las funciones y responsabilidades de los hackers éticos.
Diapositiva 19 : Esta diapositiva muestra por qué las organizaciones reclutan hackers éticos, incluidas las medidas de seguridad efectivas.
Diapositiva 20 : esta diapositiva muestra el título de los temas que se cubrirán a continuación en la plantilla.
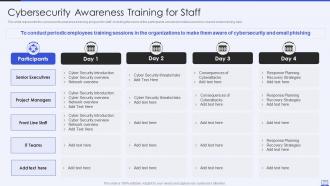
Diapositiva 21 : Esta diapositiva representa el programa de capacitación de concientización sobre seguridad cibernética para el personal.
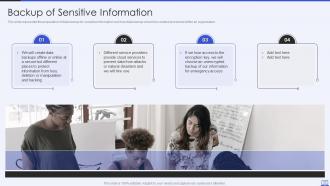
Diapositiva 22 : Esta diapositiva muestra la preparación de la copia de seguridad de datos para información confidencial.
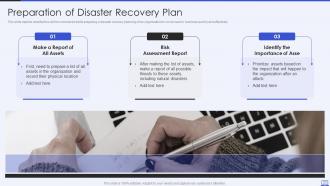
Diapositiva 23 : Esta diapositiva muestra qué factores se considerarán al preparar una planificación de recuperación ante desastres.
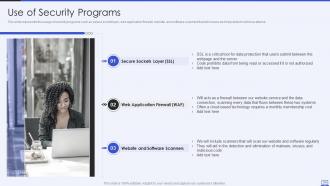
Diapositiva 24 : esta diapositiva representa el uso de programas de seguridad como capa de conexión segura, firewall de aplicaciones web, etc.
Diapositiva 25 : esta diapositiva muestra el título de los temas que se cubrirán a continuación en la plantilla.
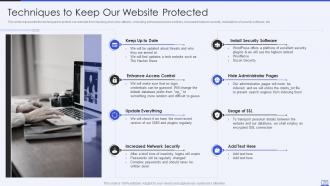
Diapositiva 26 : esta diapositiva muestra técnicas para mantener nuestro sitio web protegido.
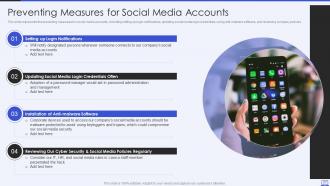
Diapositiva 27 : esta diapositiva representa las medidas preventivas para las cuentas de redes sociales.
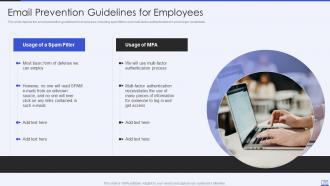
Diapositiva 28 : esta diapositiva muestra las pautas de prevención de correo electrónico para los empleados, incluidos los filtros de spam.
Diapositiva 29 : esta diapositiva muestra el título de los temas que se cubrirán a continuación en la plantilla.
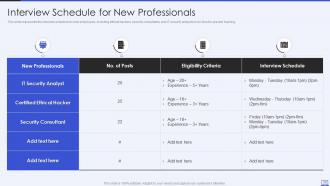
Diapositiva 30 : Esta diapositiva representa el cronograma de entrevistas para nuevos empleados, incluidos los hackers éticos.
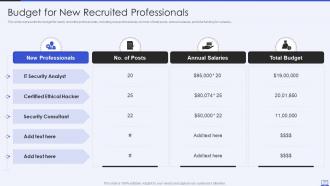
Diapositiva 31 : Esta diapositiva muestra el presupuesto para los profesionales recién contratados, incluidos los nuevos profesionales.
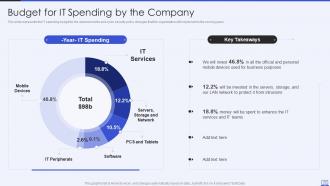
Diapositiva 32 : Esta diapositiva muestra el presupuesto de gastos de TI de la empresa.
Diapositiva 33 : esta diapositiva muestra el título de los temas que se cubrirán a continuación en la plantilla.
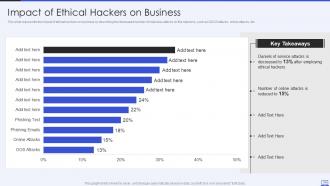
Diapositiva 34 : Esta diapositiva presenta el impacto de los piratas informáticos éticos en los negocios al describir la disminución del número de ataques maliciosos.
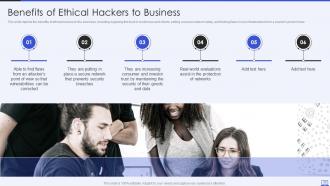
Diapositiva 35 : esta diapositiva muestra los beneficios de los piratas informáticos éticos para el negocio, incluida la recuperación de la confianza de los clientes.
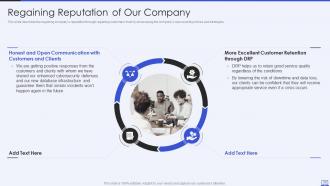
Diapositiva 36 : Esta diapositiva describe la recuperación de la reputación de la empresa a través de la recuperación de la confianza de los clientes.
Diapositiva 37 : esta diapositiva muestra el título de los temas que se cubrirán a continuación en la plantilla.
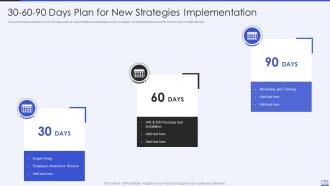
Diapositiva 38 : Esta diapositiva presenta un plan de 30-60-90 días para la implementación de nuevas estrategias.
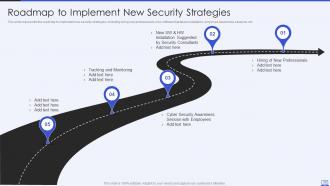
Diapositiva 39 : esta diapositiva muestra la hoja de ruta para implementar nuevas estrategias de seguridad.
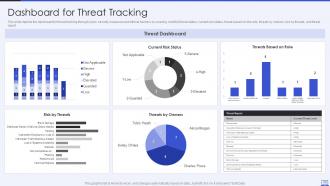
Diapositiva 40 : esta diapositiva muestra el tablero para el seguimiento de amenazas a través de medidas de seguridad cibernética.
Diapositiva 41 : esta diapositiva muestra iconos para Security Hacker.
Diapositiva 42 : esta diapositiva se titula Diapositivas adicionales para avanzar.
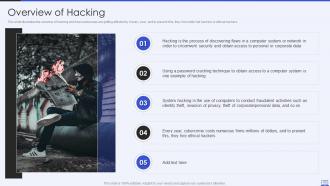
Diapositiva 43 : Esta diapositiva ilustra la descripción general de la piratería y cómo las empresas se ven afectadas por ella cada año.
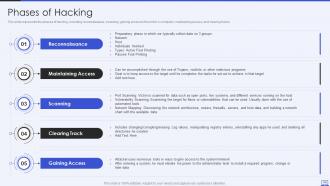
Diapositiva 44 : esta diapositiva representa las fases de la piratería, incluido el reconocimiento, el escaneo, la obtención de acceso, etc.
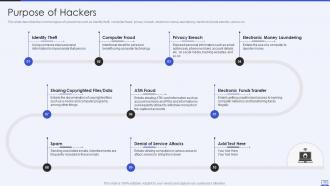
Diapositiva 45 : esta diapositiva describe los tipos comunes de ciberdelincuencia, como el robo de identidad, el fraude informático, etc.
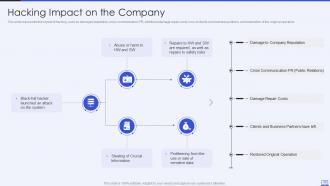
Diapositiva 46 : Esta diapositiva muestra el impacto de la piratería, como la reputación dañada, comunicación de crisis, relaciones públicas, etc.
Diapositiva 47 : esta diapositiva muestra la piratería ética y cómo los piratas informáticos éticos pueden ser un activo para una empresa.
Diapositiva 48 : Esta diapositiva presenta el propósito de la piratería ética, incluidas las herramientas y tácticas.
Diapositiva 49 : Esta diapositiva muestra la legalidad de la piratería ética, cómo funcionan los piratas informáticos éticos con permiso oficial.
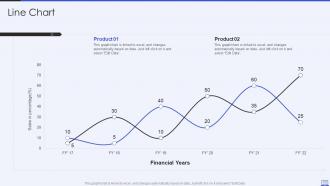
Diapositiva 50 : Esta diapositiva describe el gráfico de líneas con la comparación de dos productos.
Diapositiva 51 : Esta es la diapositiva Nuestra misión con imágenes y texto relacionados.
Diapositiva 52 : Esta diapositiva muestra Post-It Notes. Publique sus notas importantes aquí.
Diapositiva 53 : Esta diapositiva contiene Rompecabezas con íconos y texto relacionados.
Diapositiva 54 : Esta es una diapositiva de comparación para establecer la comparación entre productos básicos, entidades, etc.
Diapositiva 55 : esta es una diapositiva de generación de ideas para exponer una nueva idea o resaltar información, especificaciones, etc.
Diapositiva 56 : Esta diapositiva muestra el diagrama de Venn con cuadros de texto.
Diapositiva 57 : Esta es una diapositiva de la línea de tiempo. Mostrar datos relacionados con los intervalos de tiempo aquí.
Diapositiva 58 : Esta es una diapositiva de agradecimiento con dirección, números de contacto y dirección de correo electrónico.
Security Hacker Powerpoint Presentation Slides con las 63 diapositivas:
Utilice nuestras diapositivas de presentación de Powerpoint de Security Hacker para ayudarlo a ahorrar su valioso tiempo. Están listos para encajar en cualquier estructura de presentación.





FAQs for Security Hacker
Security hacker motivations include financial gain through cybercrime, intellectual curiosity for system exploration, political activism via hacktivism, personal recognition within hacker communities, and legitimate security research for defensive purposes. These motivations vary significantly, with malicious hackers pursuing profit through data theft and ransomware, while ethical hackers focus on vulnerability discovery and system strengthening, ultimately helping organizations enhance their cybersecurity posture.
Ethical hackers operate with explicit permission and legal authorization to identify vulnerabilities, while malicious hackers breach systems without consent for personal gain or harmful purposes. Through structured methodologies and responsible disclosure practices, ethical hackers help organizations strengthen security defenses, protect customer data, and maintain competitive advantage, ultimately delivering enhanced cybersecurity posture and regulatory compliance.
Security hackers commonly use penetration testing frameworks like Metasploit and Nmap, vulnerability scanners such as Nessus and OpenVAS, network analysis tools like Wireshark, and social engineering techniques to assess system weaknesses. These methodologies enable organizations to identify security gaps, strengthen defense protocols, and enhance overall cybersecurity posture, with many financial institutions and healthcare providers finding that regular ethical hacking assessments significantly reduce breach risks.
Organizations can effectively collaborate with white hat hackers through structured bug bounty programs, regular penetration testing engagements, and establishing clear communication channels with defined scope and legal protections. These partnerships enable companies to identify vulnerabilities proactively, strengthen their defense mechanisms, and stay ahead of malicious threats, with many financial services and technology firms finding that ethical hacker collaborations significantly reduce security incidents while enhancing overall system resilience.
Security hackers conducting penetration tests must obtain proper written authorization, comply with defined scope limitations, maintain strict confidentiality agreements, and follow data protection regulations like GDPR. These legal frameworks protect both testers and organizations by establishing clear boundaries, liability coverage, and reporting protocols, while many cybersecurity firms find that comprehensive contracts ultimately enhance client trust and professional credibility.
Hackers exploit social engineering through phishing emails, pretexting calls, baiting with malicious USB devices, tailgating into secure areas, and impersonation of trusted contacts to manipulate human psychology rather than technical vulnerabilities. Organizations can counteract these risks by implementing comprehensive security awareness training, establishing verification protocols for sensitive requests, restricting physical access controls, and fostering a security-conscious culture where employees feel empowered to question suspicious communications, ultimately reducing human error while strengthening their overall cybersecurity posture.
Bug bounty programs create structured partnerships between organizations and ethical hackers, offering financial rewards for discovering vulnerabilities before malicious actors exploit them. These programs enhance cybersecurity by providing continuous testing, reducing remediation costs, and accessing diverse hacking expertise, while enabling security researchers to monetize their skills legally, ultimately delivering stronger defenses and competitive advantage.
AI and machine learning are revolutionizing both hacking tactics and cybersecurity defenses by enabling automated threat detection, predictive vulnerability analysis, and sophisticated attack patterns. These technologies enhance security through real-time behavioral monitoring and adaptive threat responses, while simultaneously empowering cybercriminals with smarter phishing campaigns and evasion techniques, ultimately creating an arms race that demands increasingly intelligent defensive strategies.
**INPUT**: What are the best practices for security hackers to responsibly disclose vulnerabilities they discover? **OUTPUT**: Responsible disclosure practices include contacting organizations directly through official channels, providing detailed vulnerability reports with proof-of-concept evidence, allowing reasonable timeframes for patches, and maintaining confidentiality throughout the process. These approaches enable organizations to address security gaps systematically while building trust between security researchers and businesses, ultimately delivering stronger cybersecurity defenses and enhanced protection across industries.
Security training and awareness programs significantly reduce hacking risks by educating employees on phishing recognition, password security, social engineering tactics, and safe browsing practices. Through regular simulations and updated curricula, organizations enhance their human firewall capabilities, minimize vulnerabilities from user error, and create security-conscious cultures, with many companies finding that well-trained staff serve as their strongest defense against cyber threats.
Notable security breaches include the Equifax data breach affecting 147 million people, Target's payment card compromise, WannaCry ransomware attacks on healthcare systems, and SolarWinds supply chain infiltration. These incidents demonstrate that organizations must prioritize regular security updates, employee training, network segmentation, and third-party vendor assessments, ultimately delivering stronger cyber resilience and customer trust.
IoT expansion has dramatically broadened attack surfaces, with connected devices in healthcare, manufacturing, and smart cities creating millions of vulnerable entry points that often lack robust security protocols. This presents both authentication challenges and monitoring complexities, while enabling hackers to leverage device networks for large-scale attacks, ultimately forcing organizations to rethink security strategies and invest in comprehensive IoT protection frameworks.
Continuous monitoring and threat intelligence enable organizations to detect anomalous activities, identify emerging attack patterns, and respond to potential breaches before they escalate into major security incidents. Through real-time analysis and predictive insights, financial institutions, healthcare systems, and retail companies can streamline their security responses, minimize operational disruptions, and ultimately maintain customer trust while reducing costly remediation efforts.
Security hackers assess data breach impact by analyzing exposed data types, affected customer numbers, regulatory penalties, and industry-specific reputational risks through comprehensive threat modeling frameworks. These assessments enable organizations to prioritize security investments, develop incident response strategies, and quantify potential losses, with many financial services and healthcare institutions finding that proactive impact analysis ultimately delivers stronger customer trust and competitive advantage.
Ethical considerations surrounding hacktivism include balancing legitimate protest with legal violations, potential harm to innocent parties, and whether digital disruption justifies social causes. While some view hacktivists as digital activists exposing corruption or advocating for marginalized communities, organizations and governments increasingly emphasize that unauthorized access remains illegal regardless of intent, with many institutions finding that constructive engagement through legal channels ultimately delivers more sustainable social change.
-
I can say with full confidence that all your business, academic, or professional work requirements will be sufficed with SlideTeam. Their gallery is as rich as 2Million+!!
-
This visual representation is stunning and easy to understand. I like how organized it is and informative it is.